人员和访问
从中央管理界面管理用户、团队、角色和身份提供商。
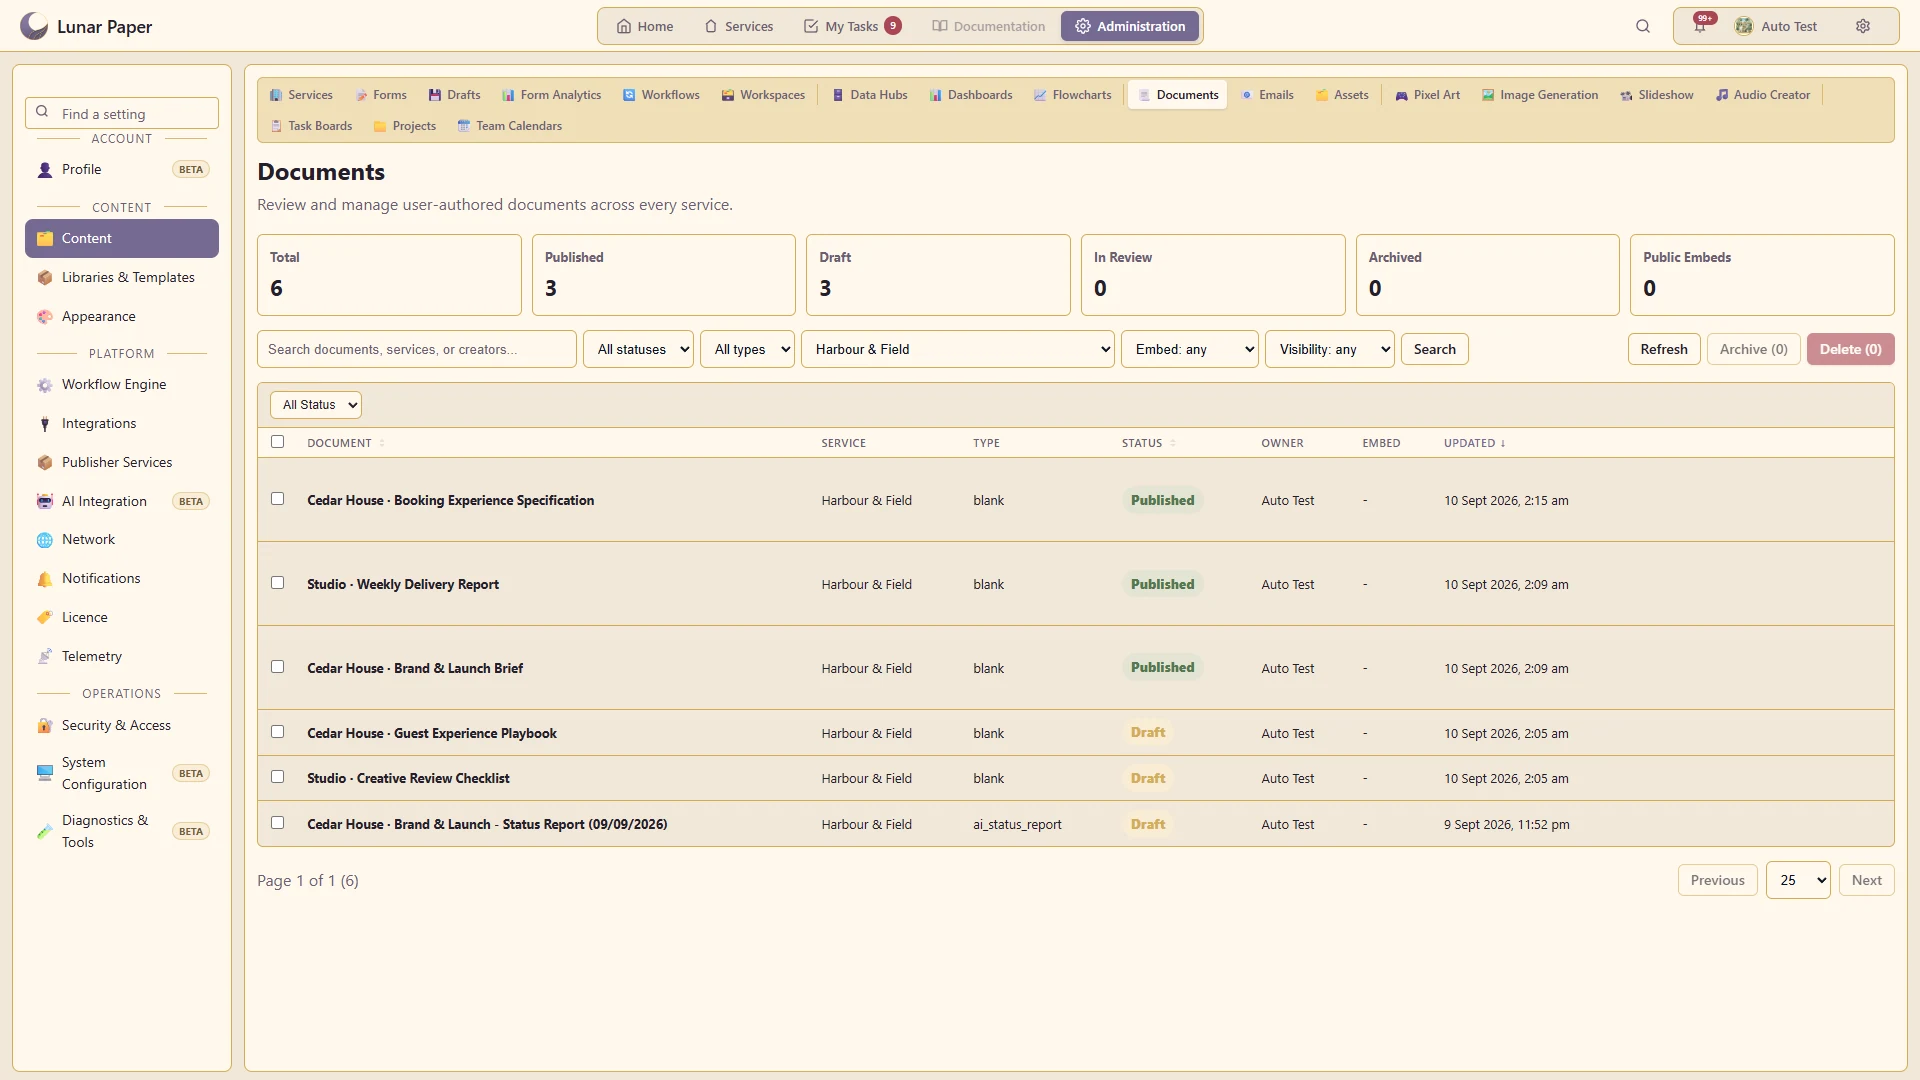
在一个管理区域中查找和管理整个安装实例中的应用内容。
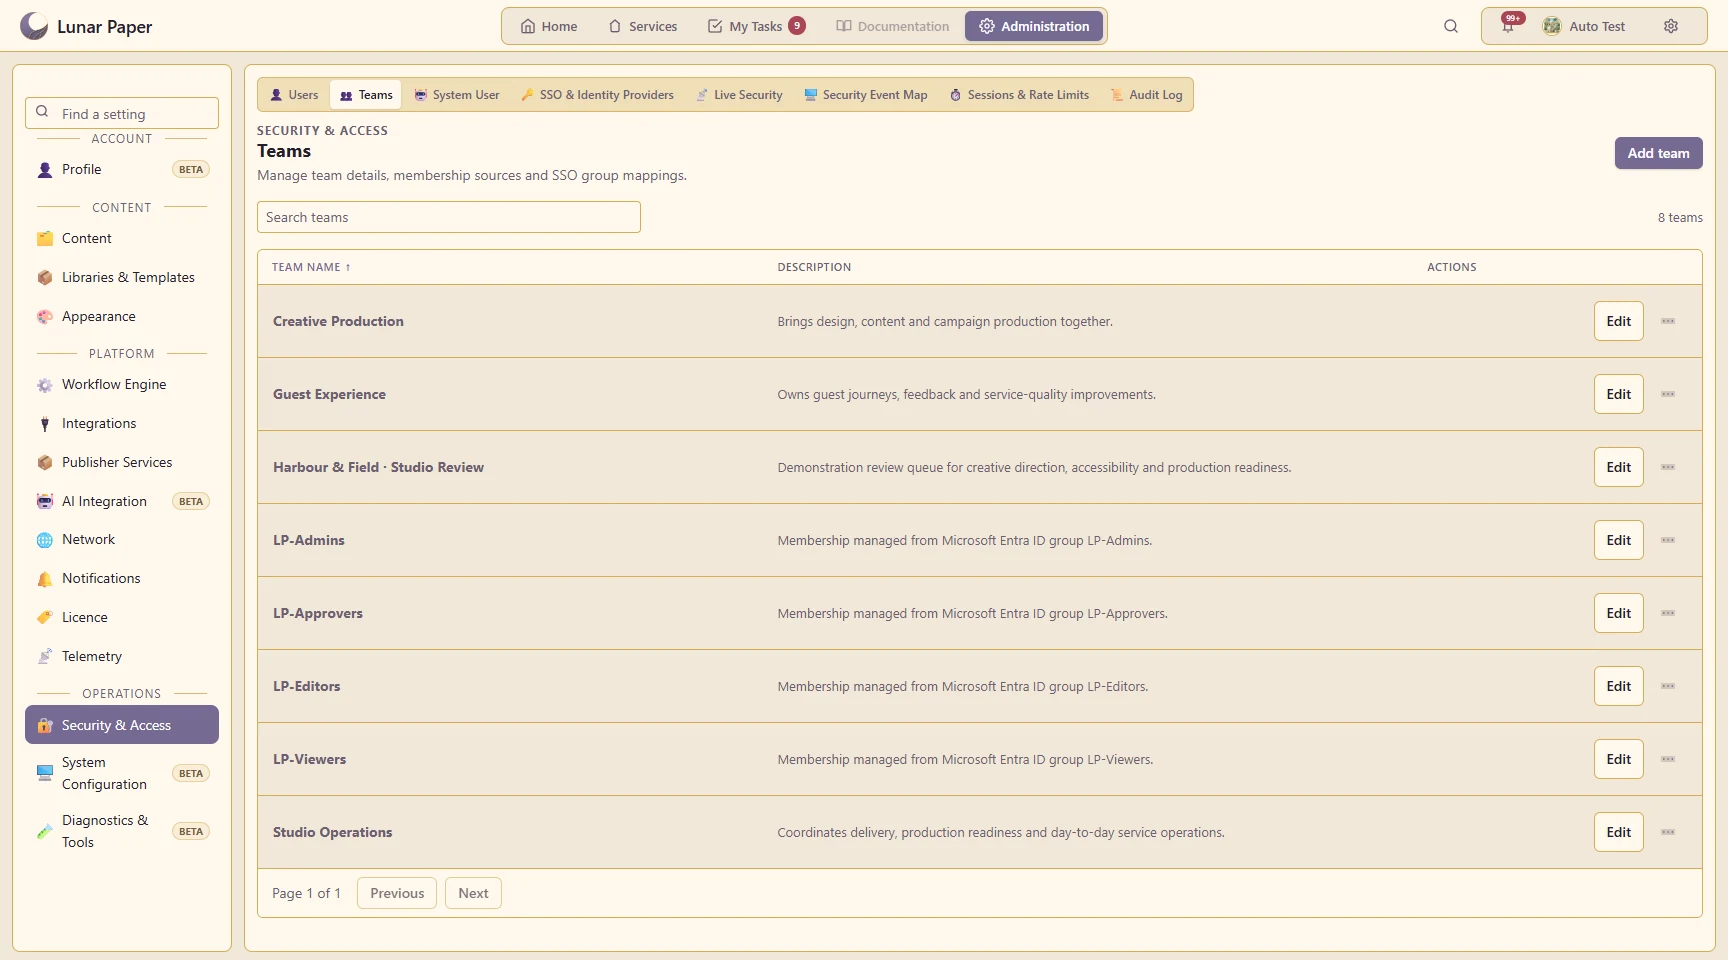
管理谁可以使用平台以及人员的组织方式。
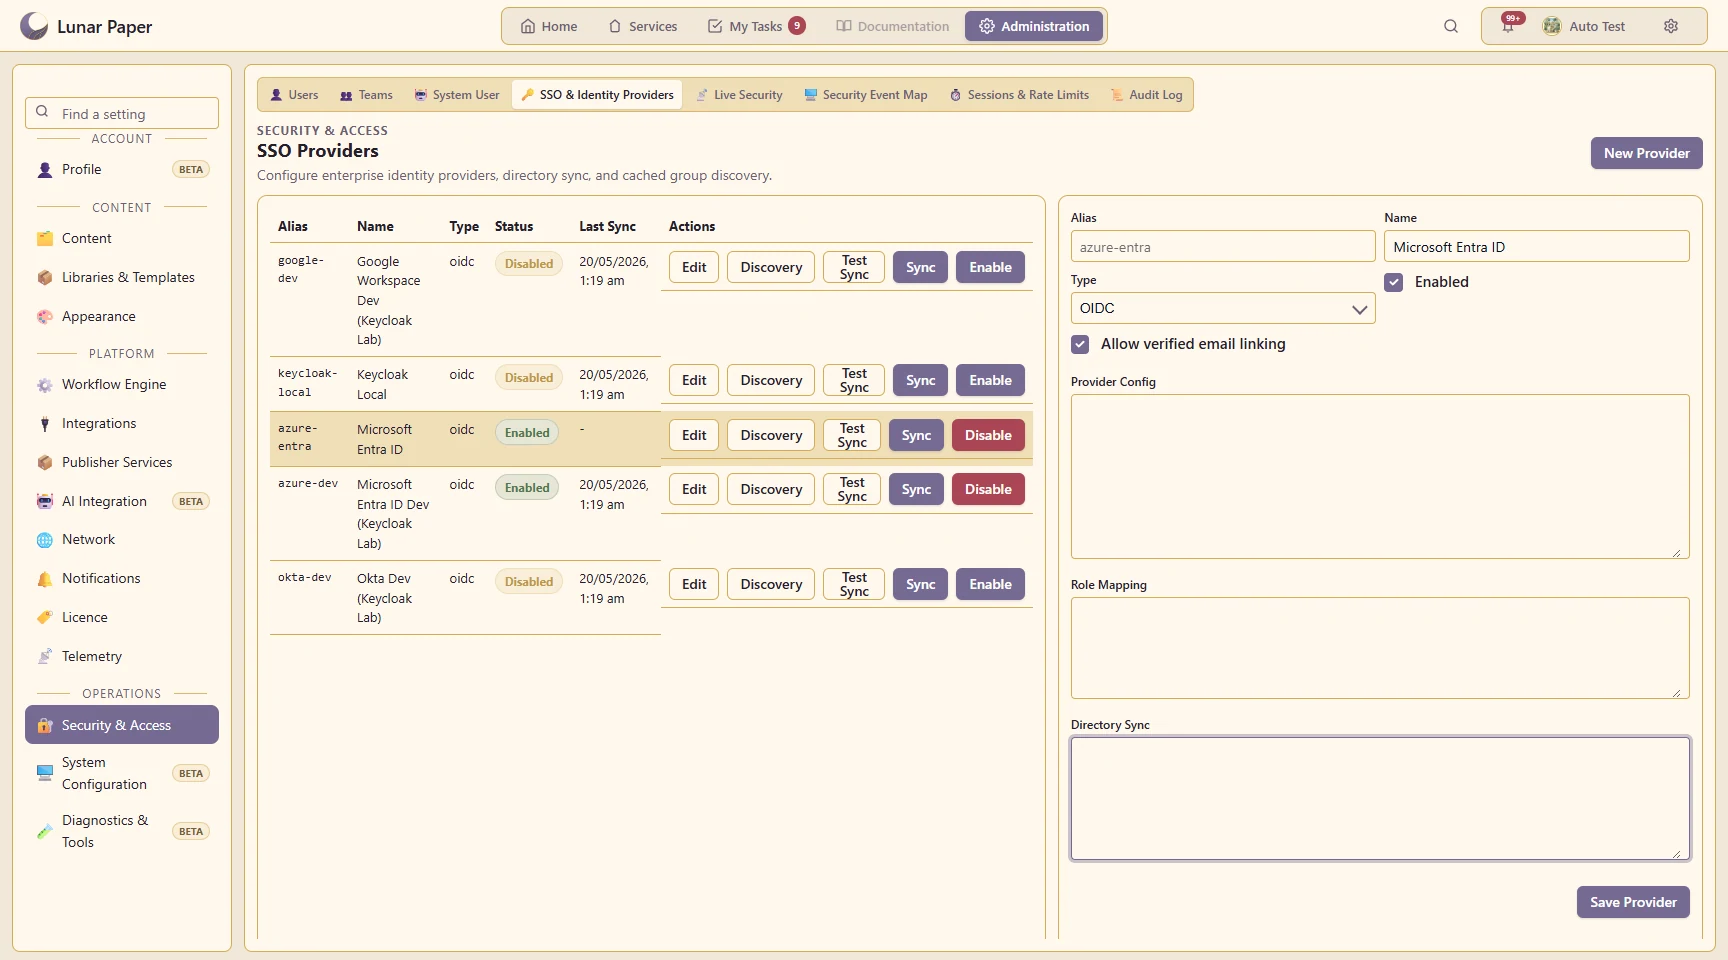
配置可用的 OIDC 或 SAML 身份连接。
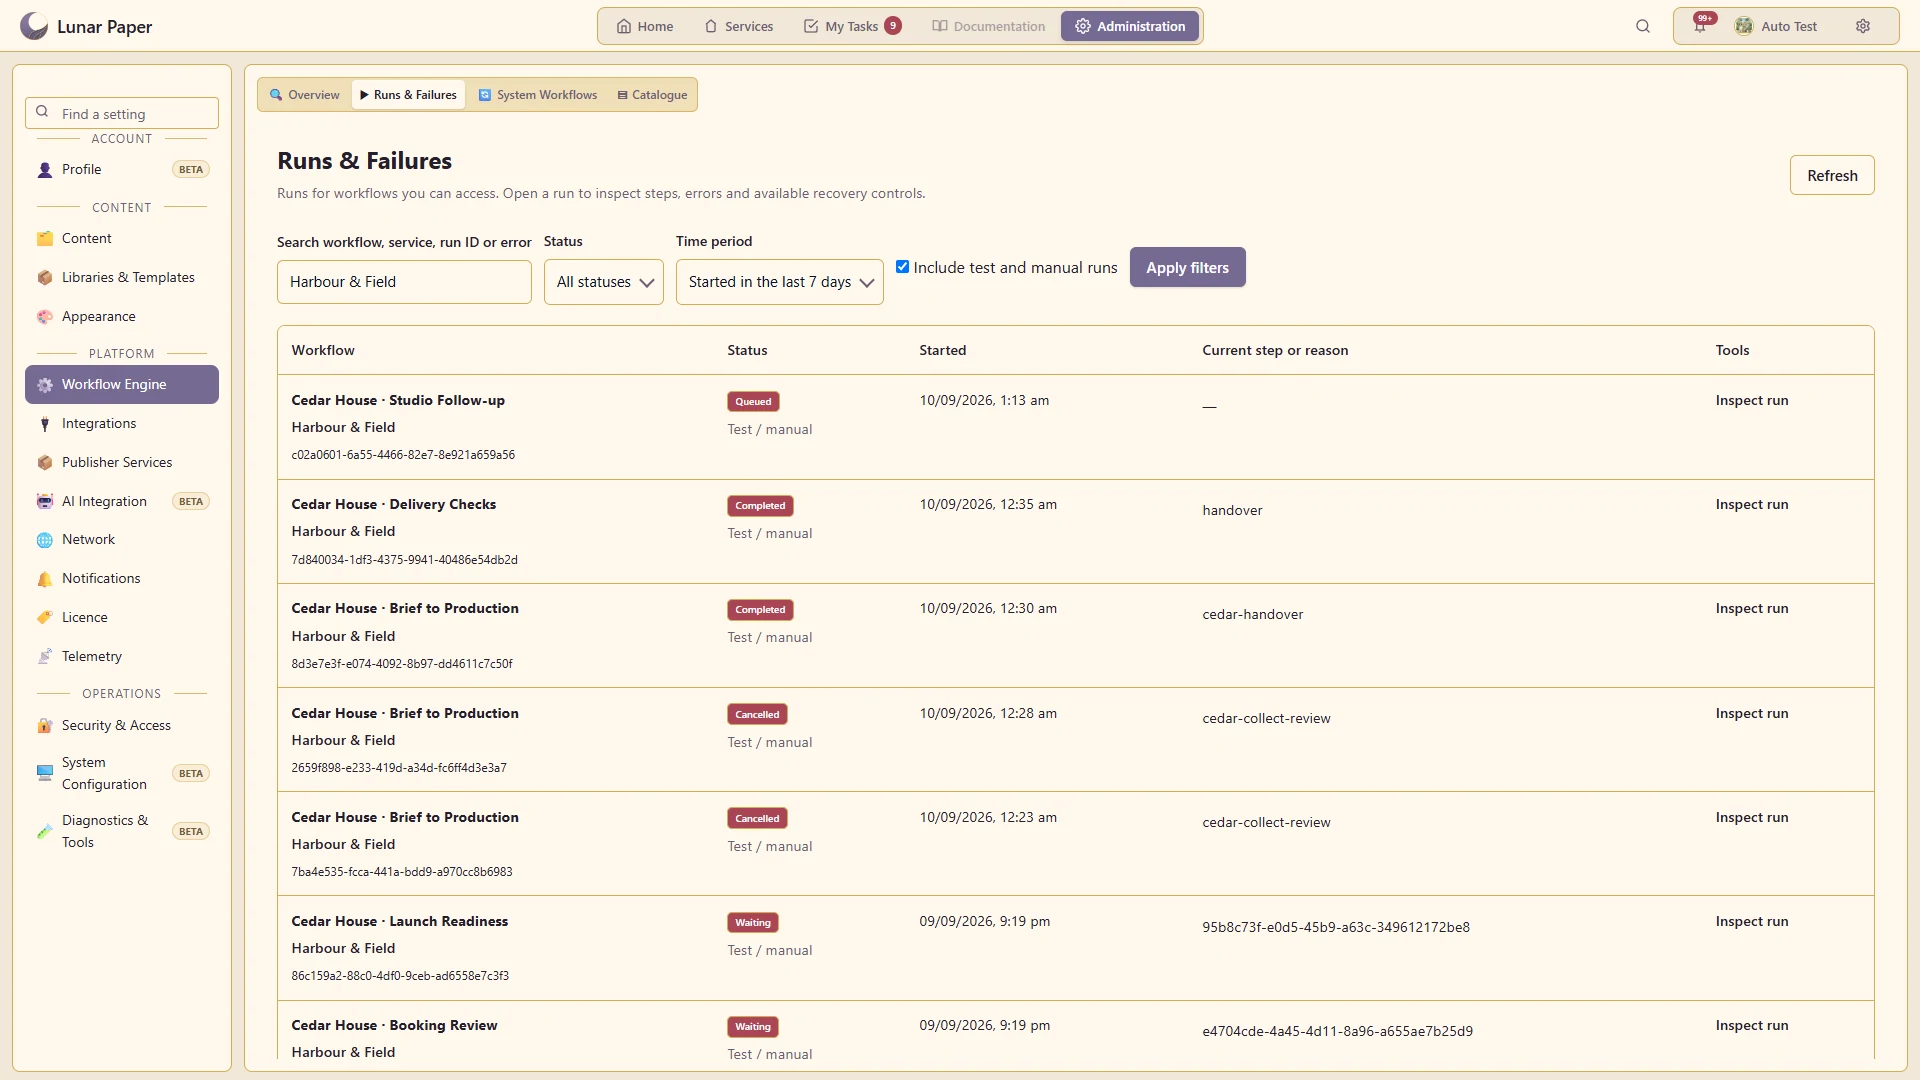
在工作流管理视图中查看正在进行的运行、等待中的工作和失败情况。
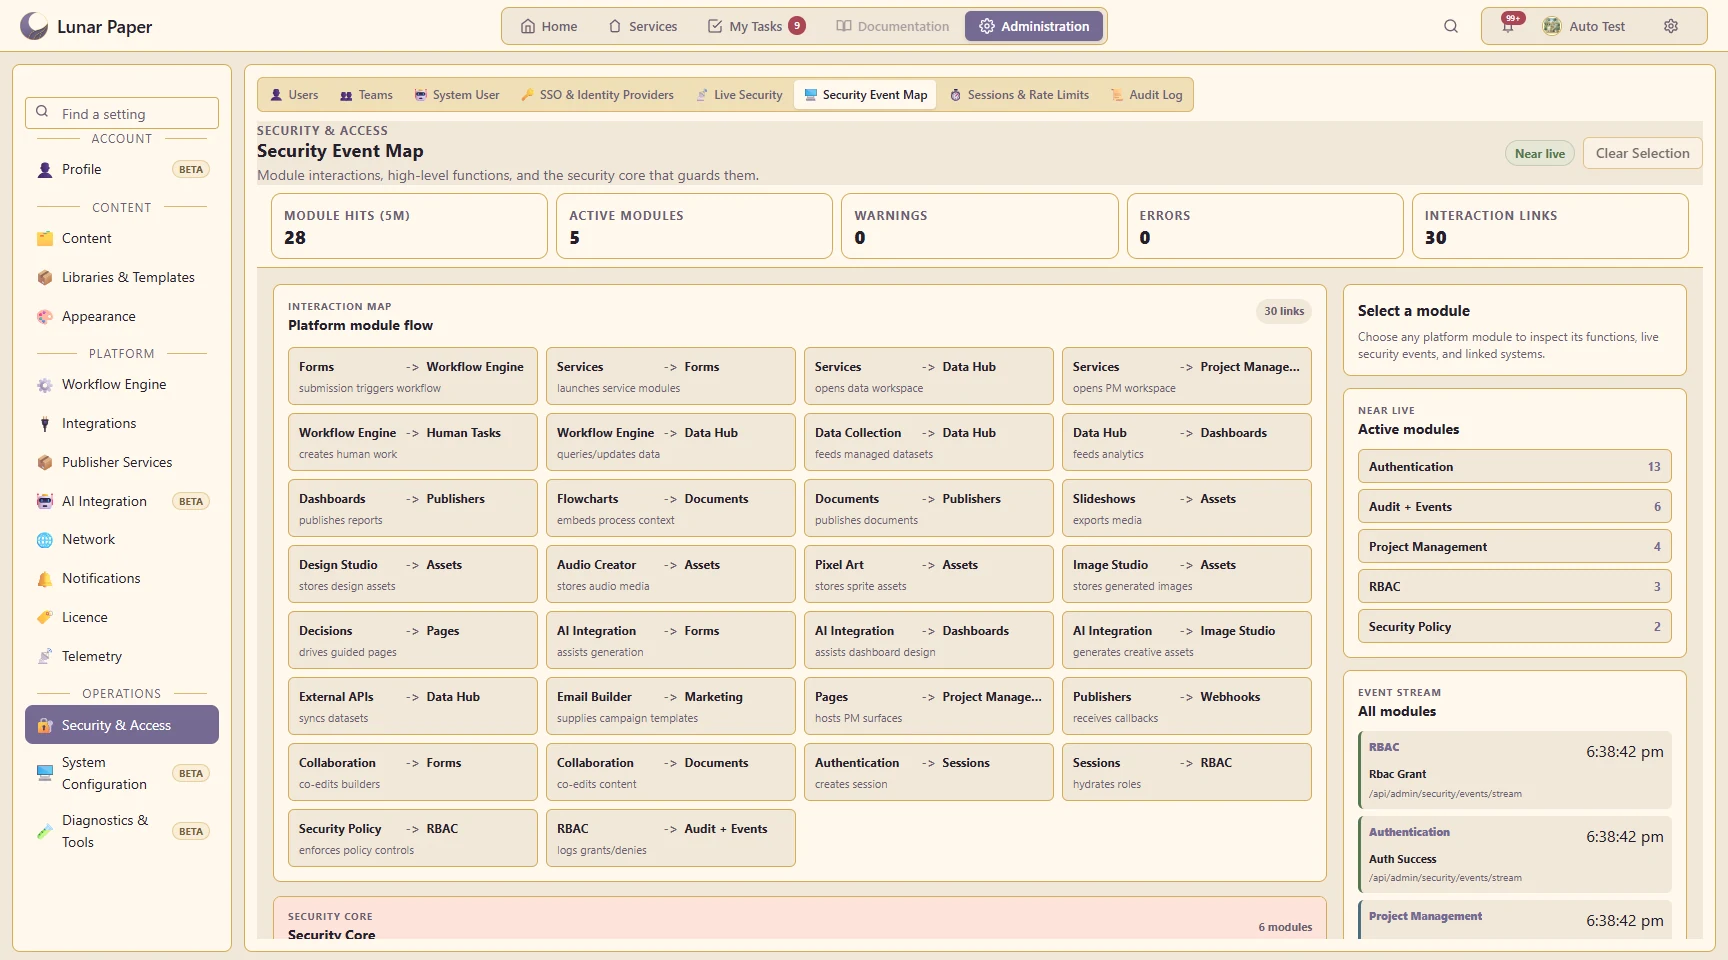
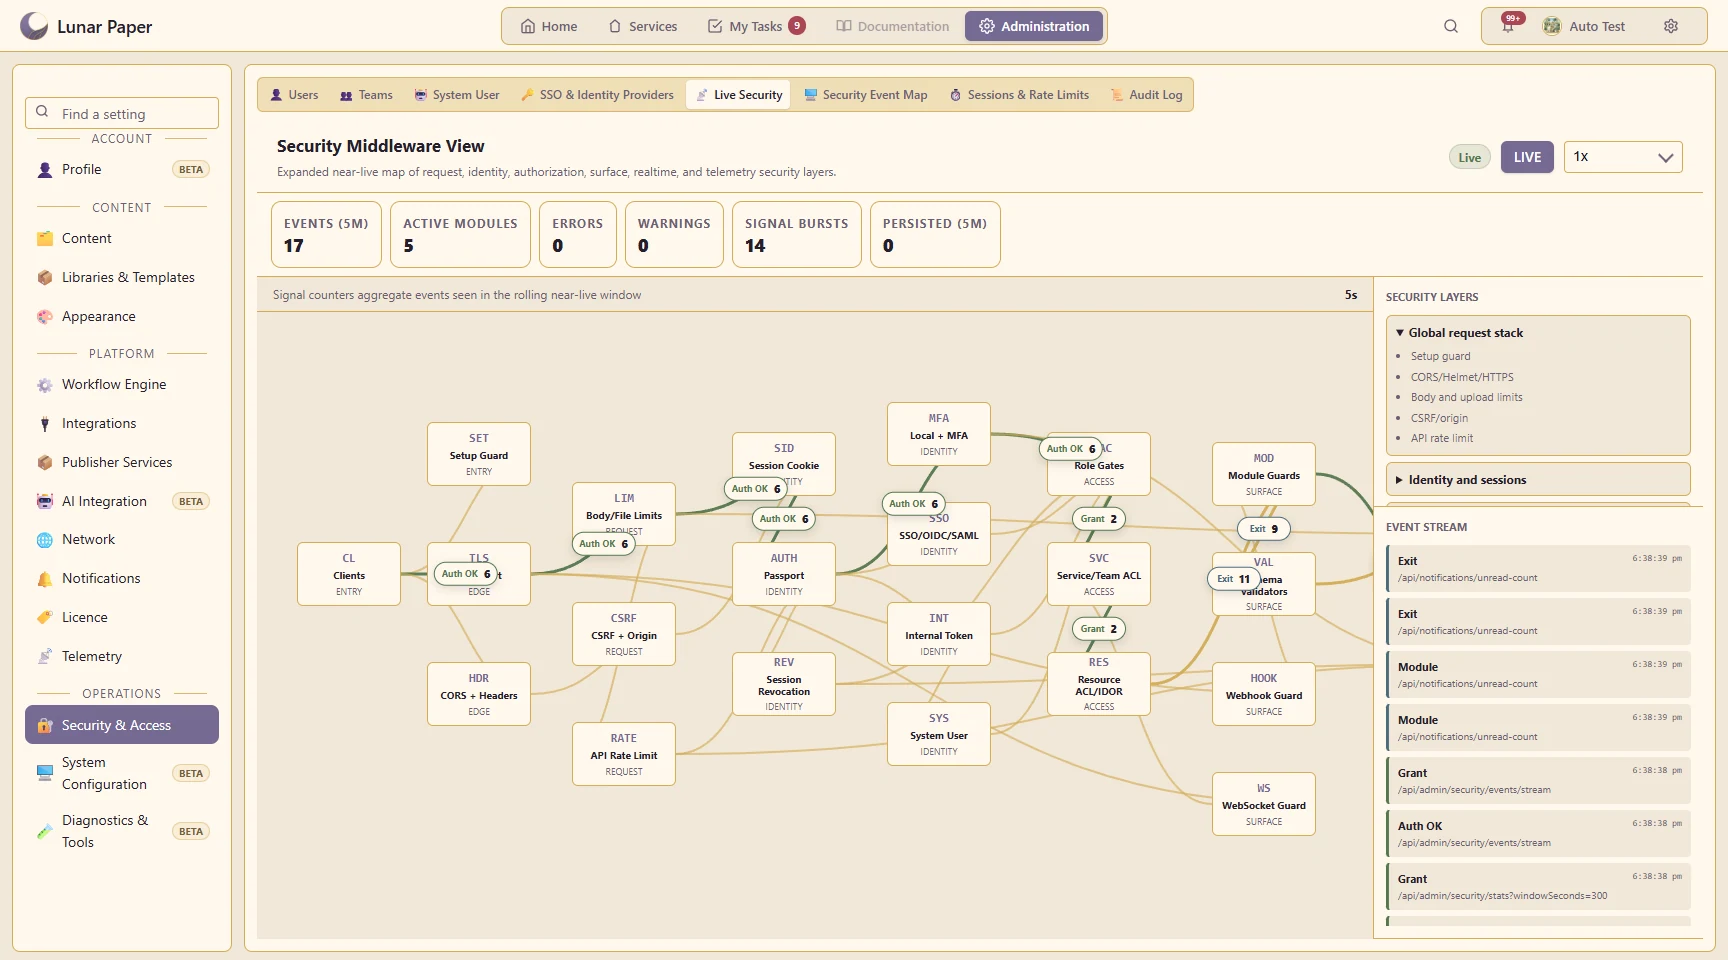
检查模块交互、主动安全控制及其保护的事件流。
管理是配置安装实例的地方:谁可以登录以及如何登录、有哪些角色以及它们各自的权限、区域与语言设置、数据保留策略,以及系统本身的健康状况。
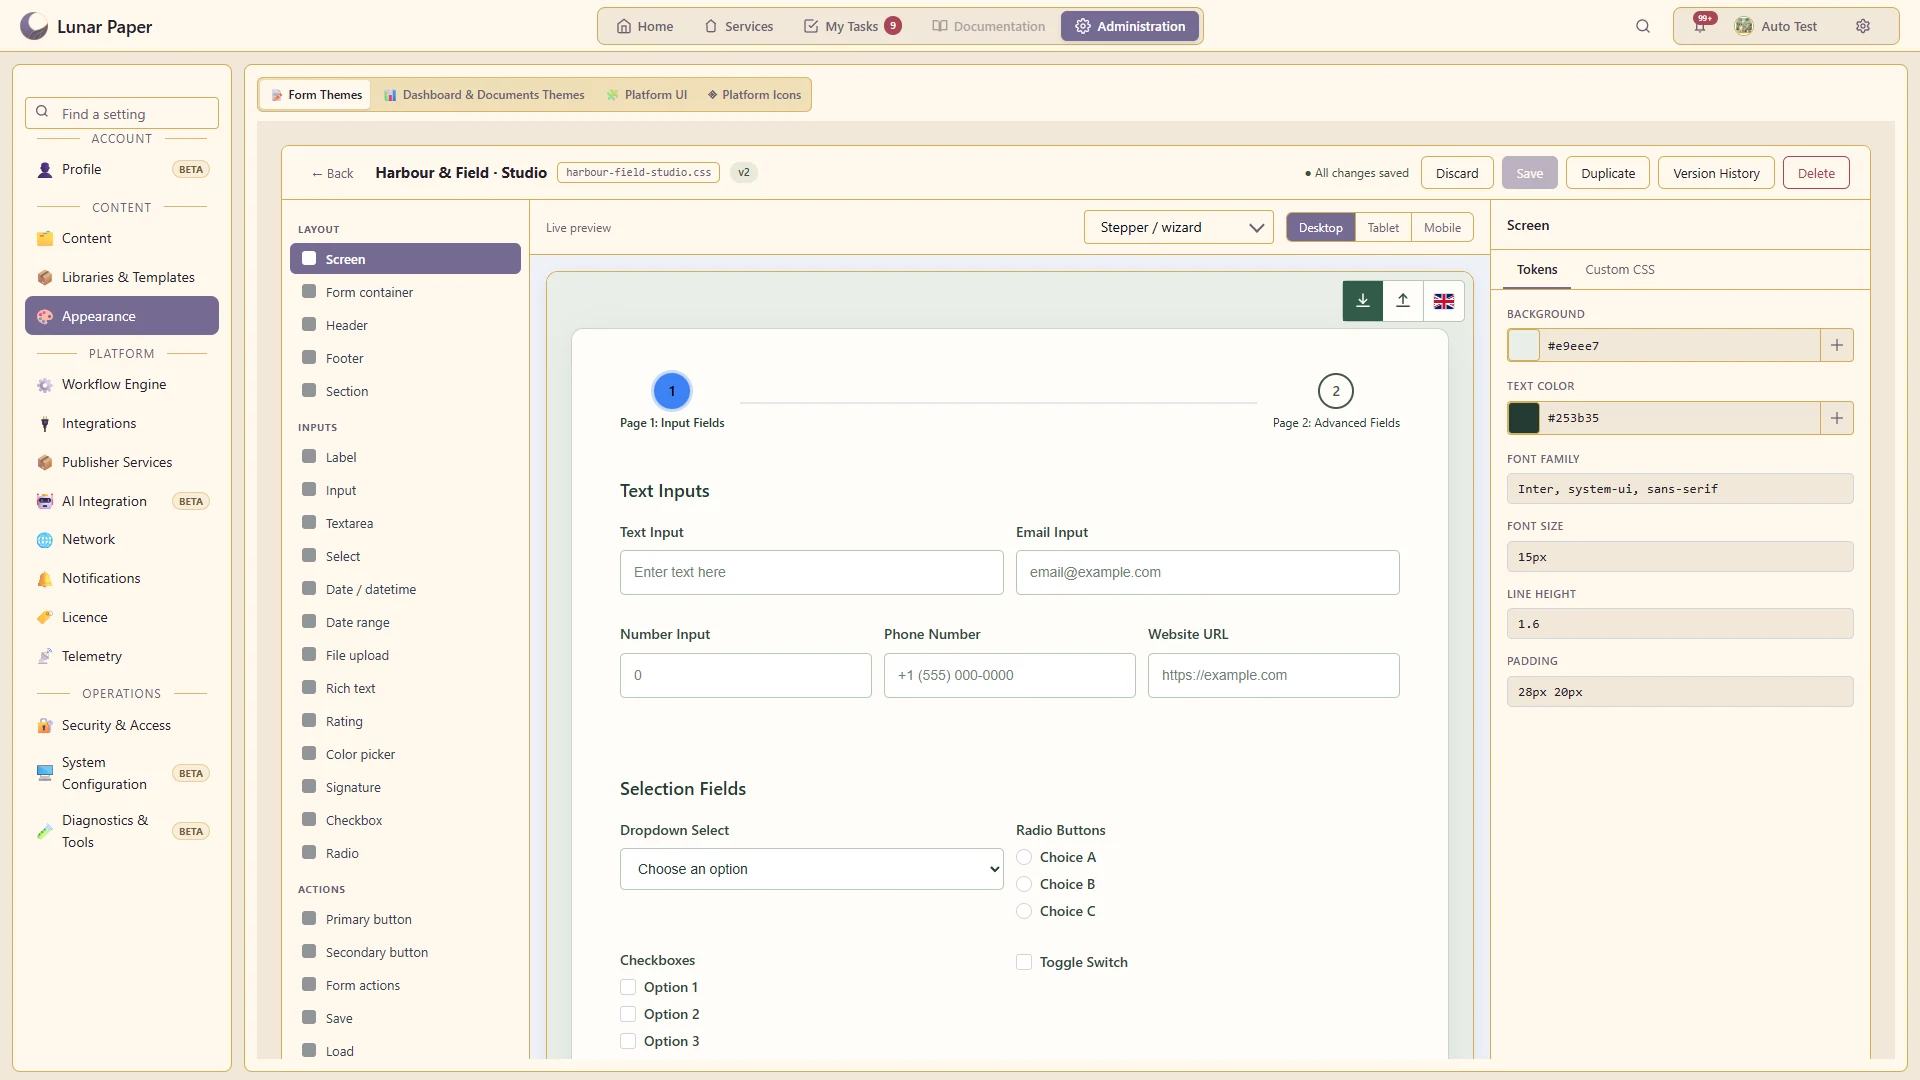
创建和维护用于编辑界面和已发布表单的表单主题。
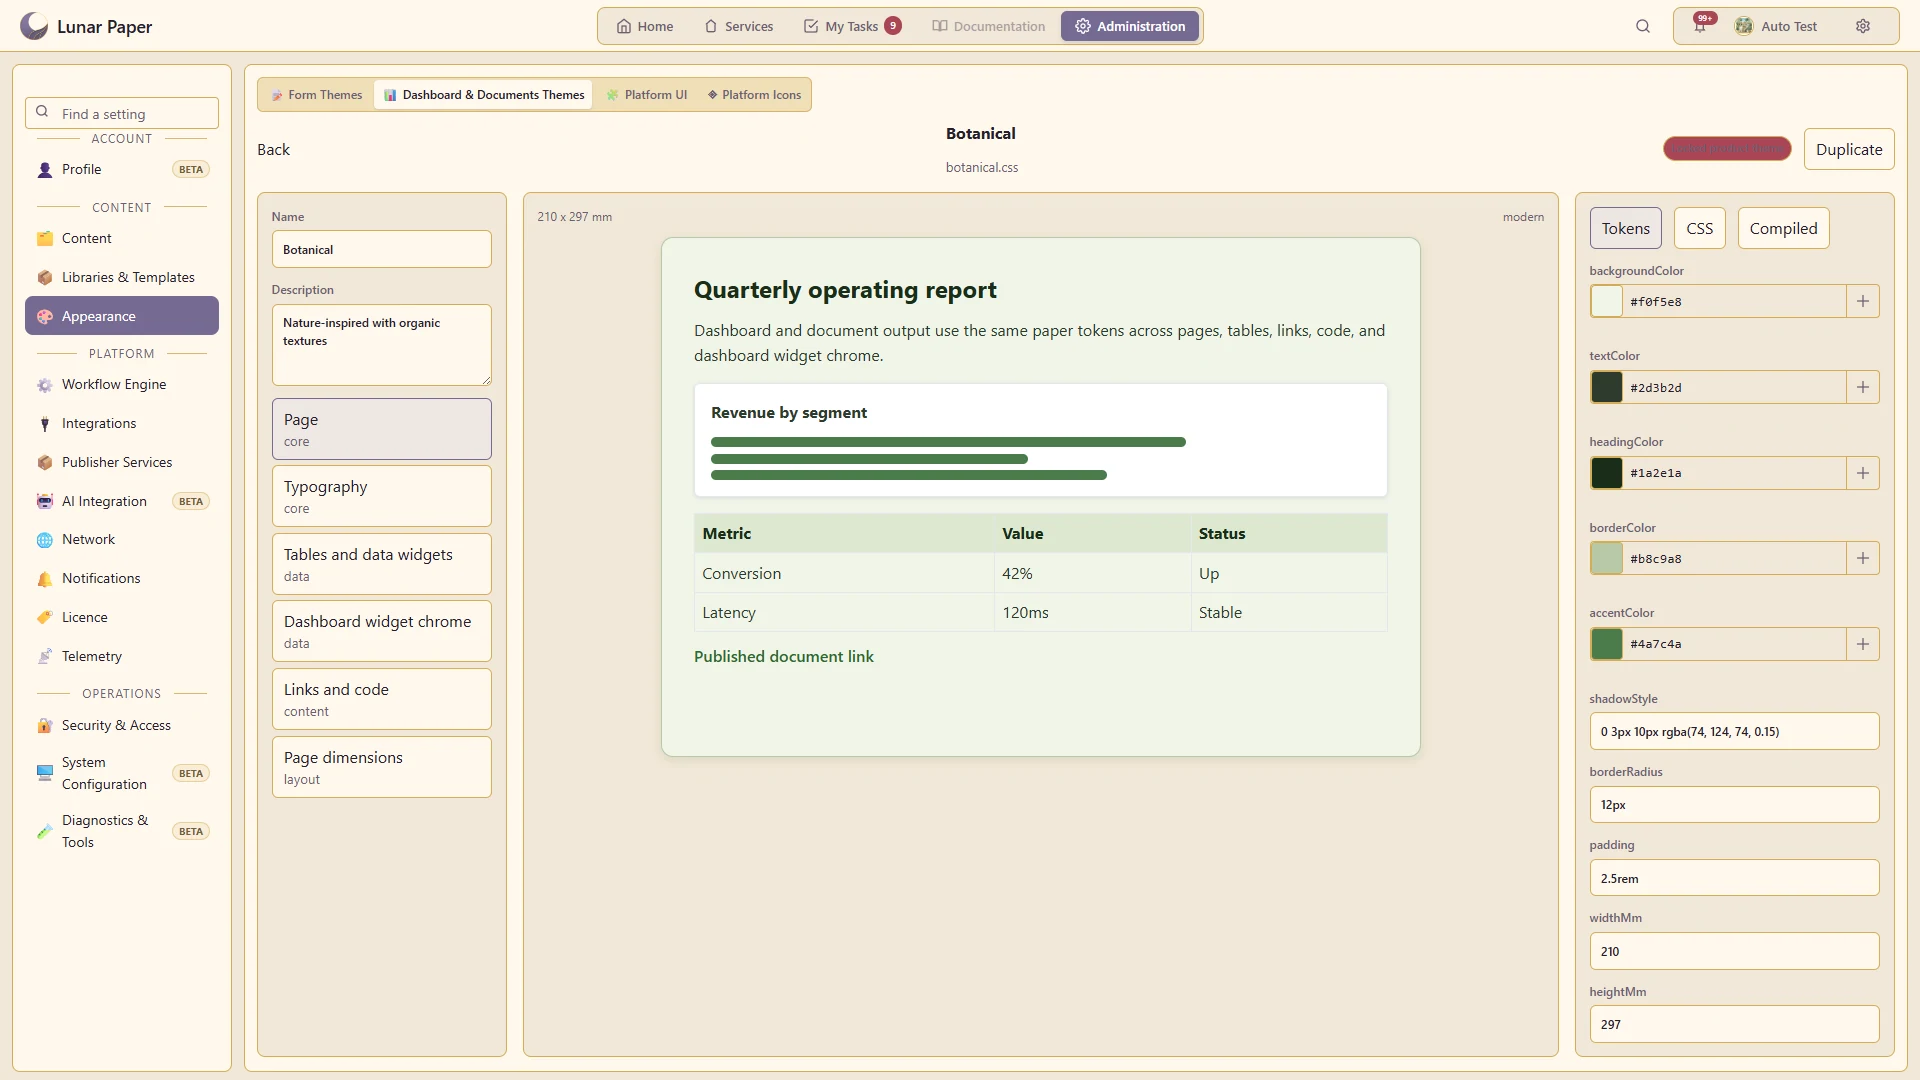
管理报告和文档使用的共享纸张主题。
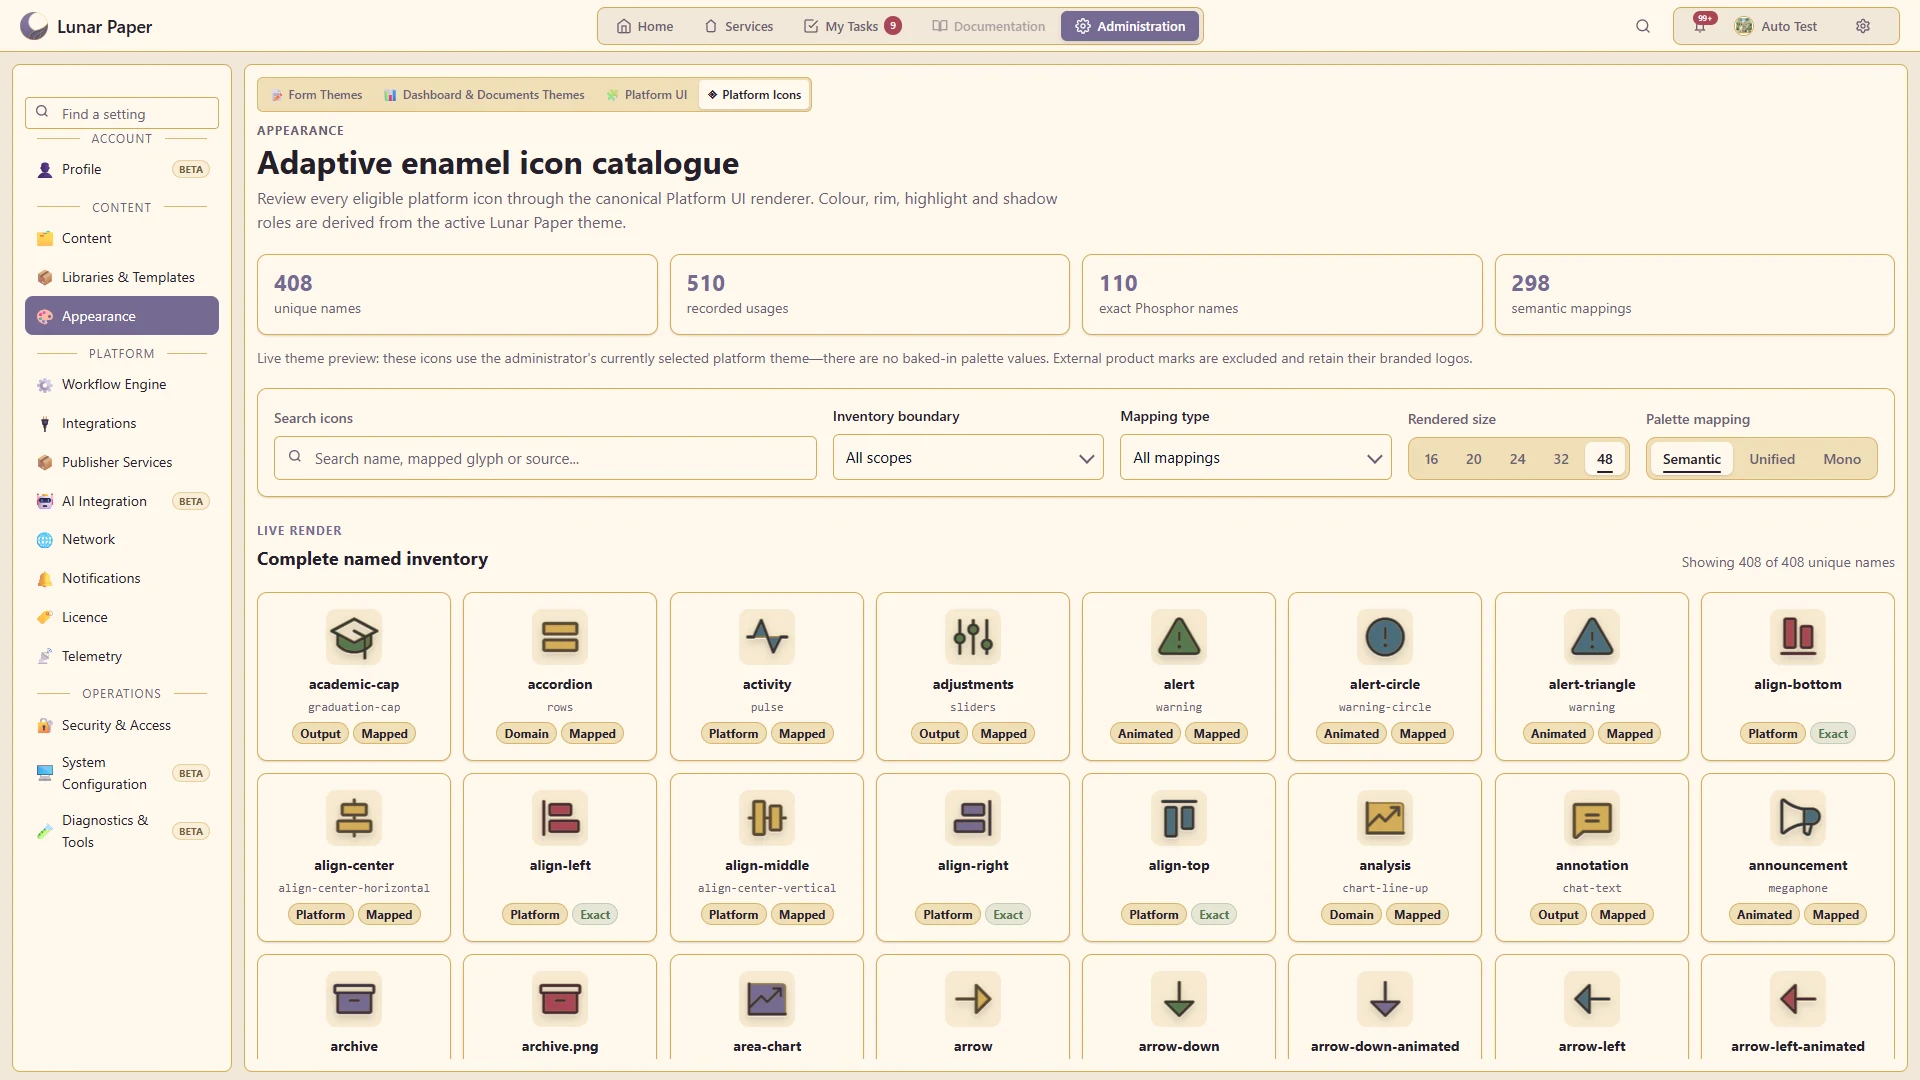
预览应用的主题化图标系统,并查看可用的图标系列。
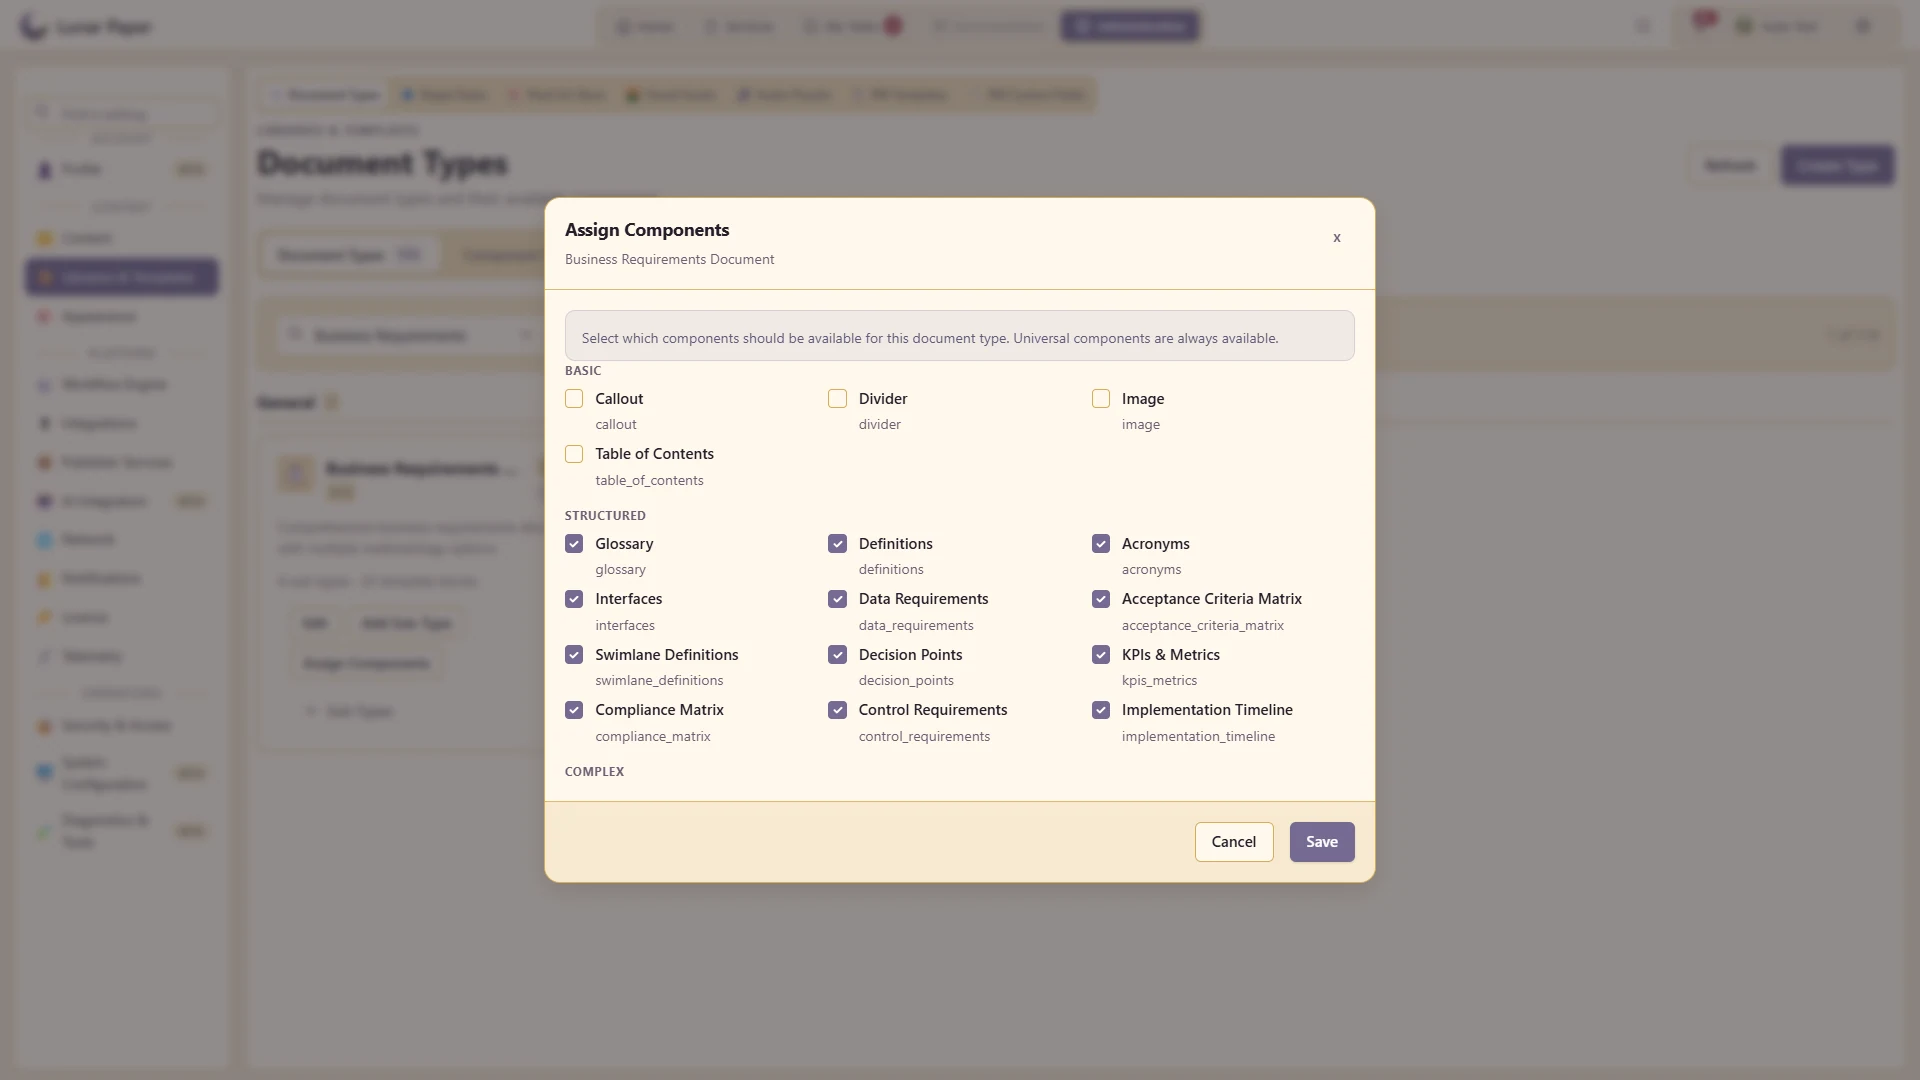
维护结构化文档目录以及每种类型允许使用的组件。
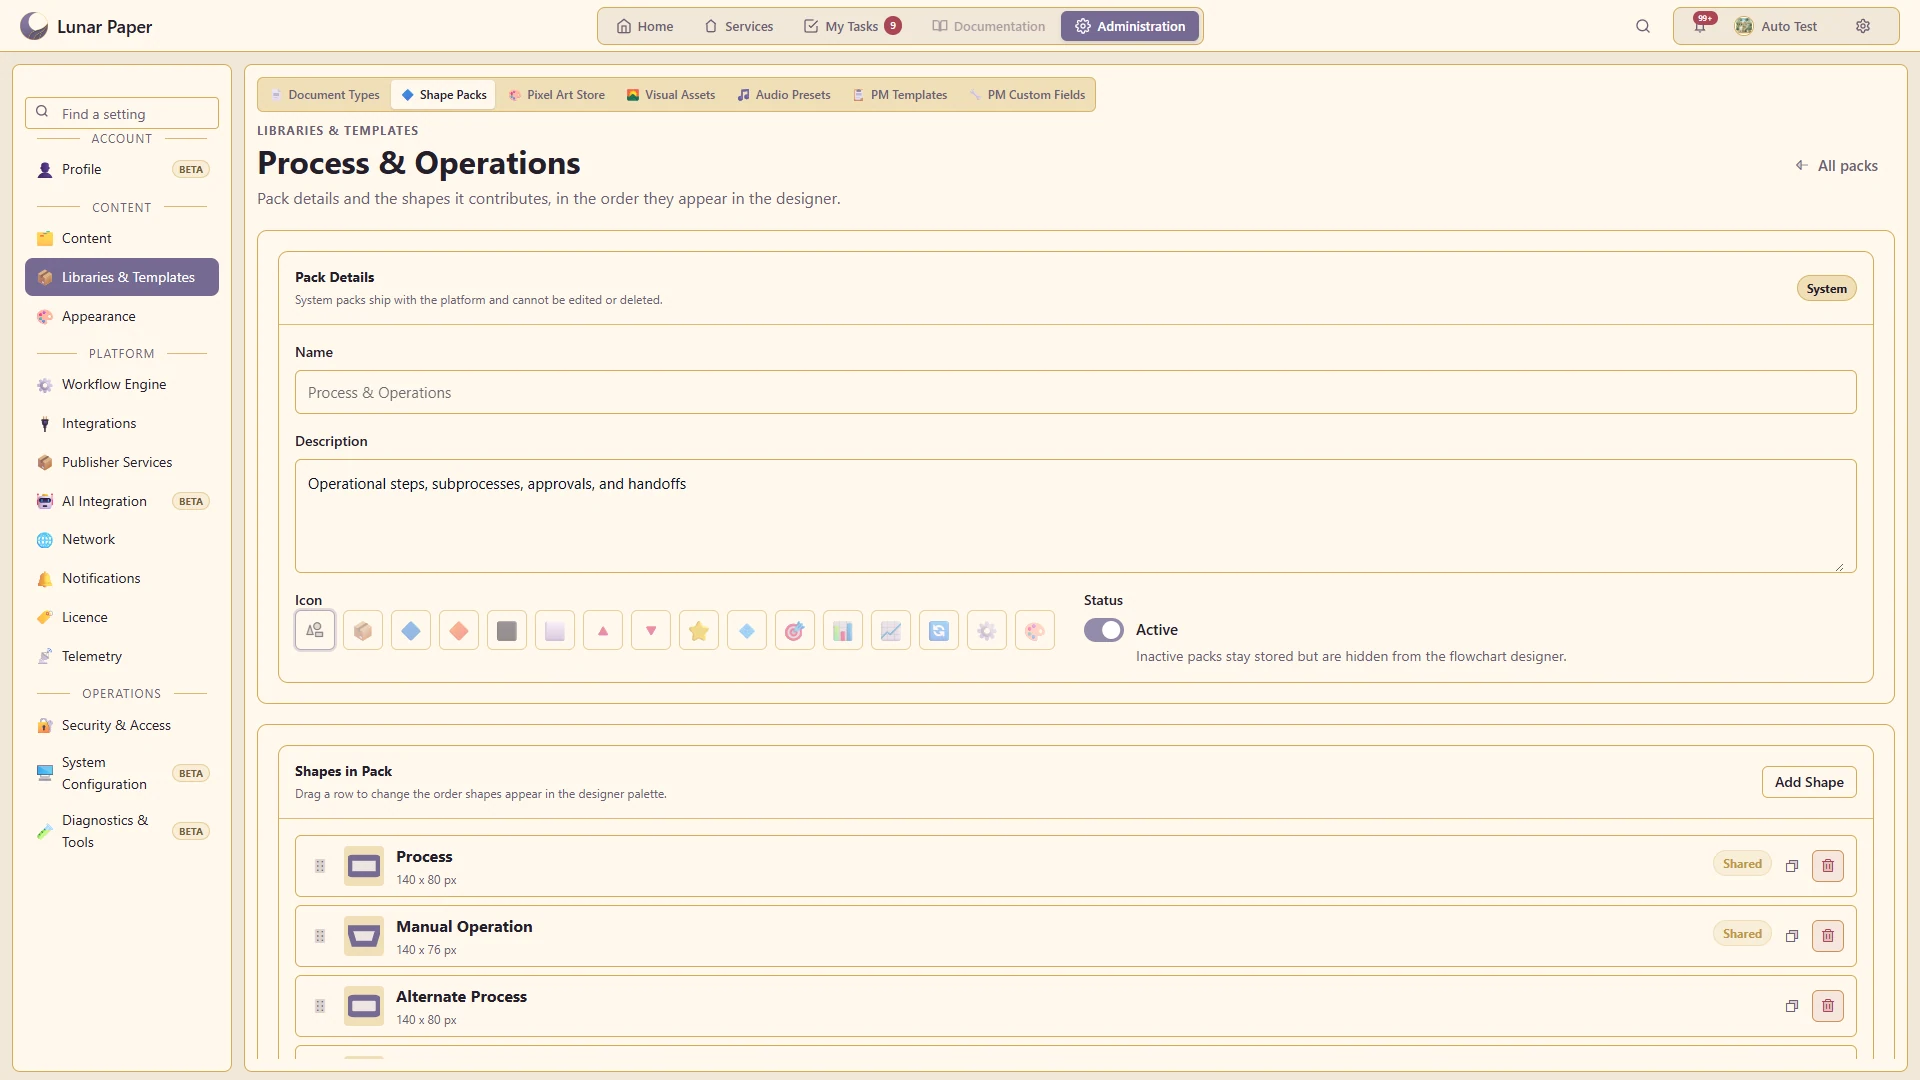
管理可用的形状包、视觉素材、像素画素材包和音频预设。
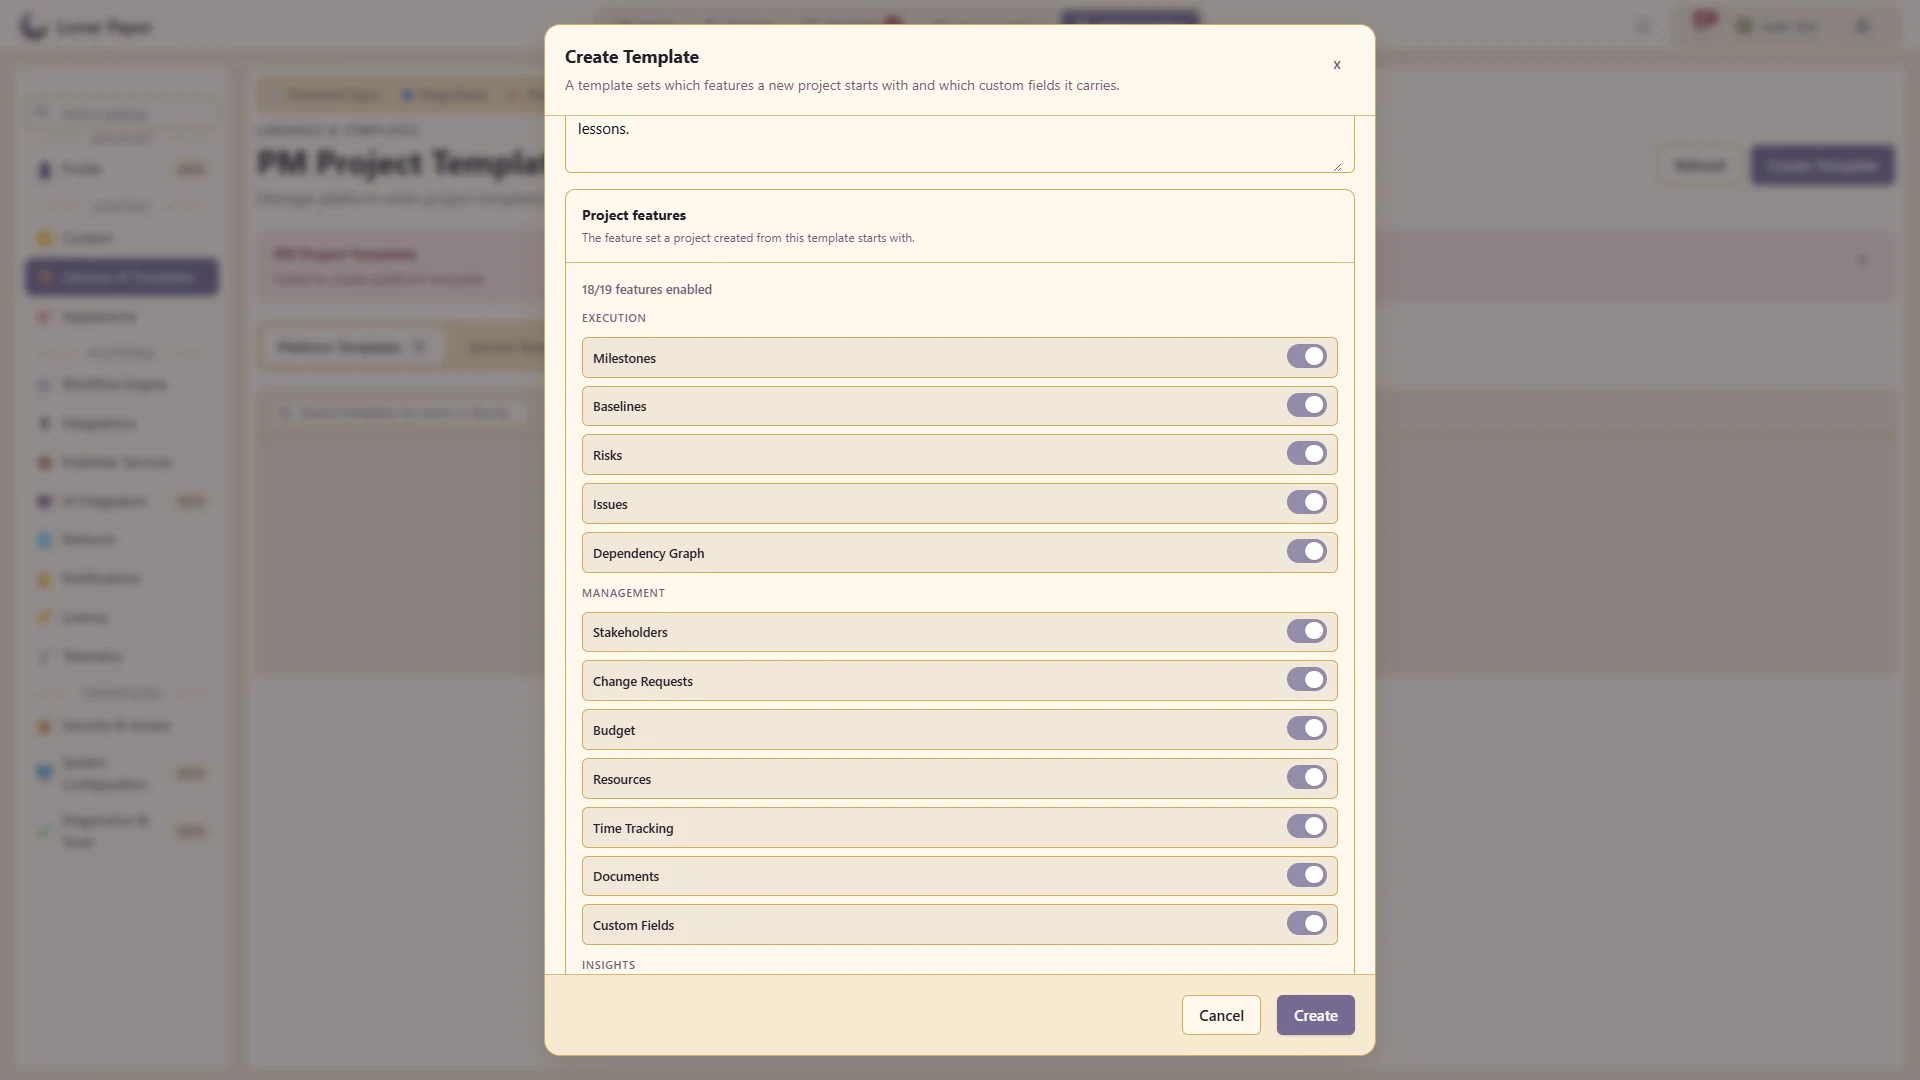
维护可重用的项目管理结构和字段定义。
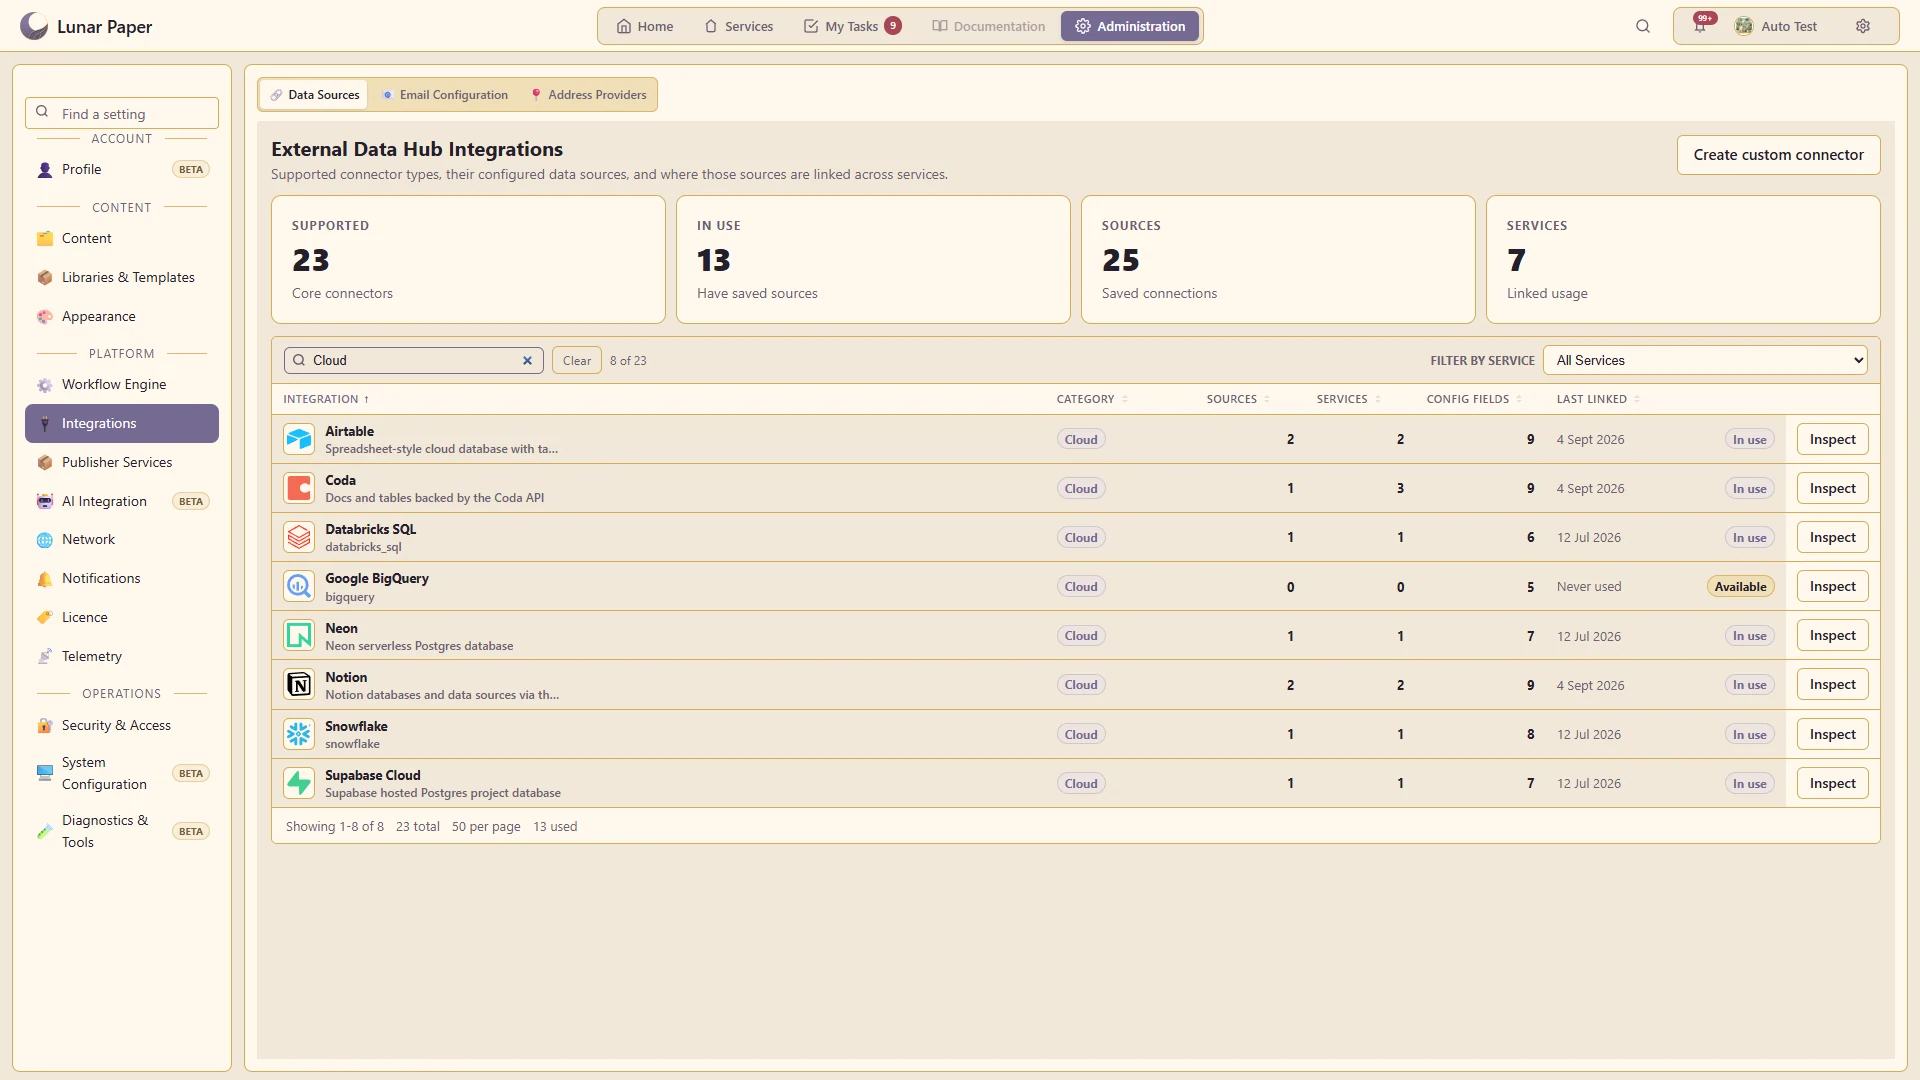
配置应用数据功能所依赖的连接。
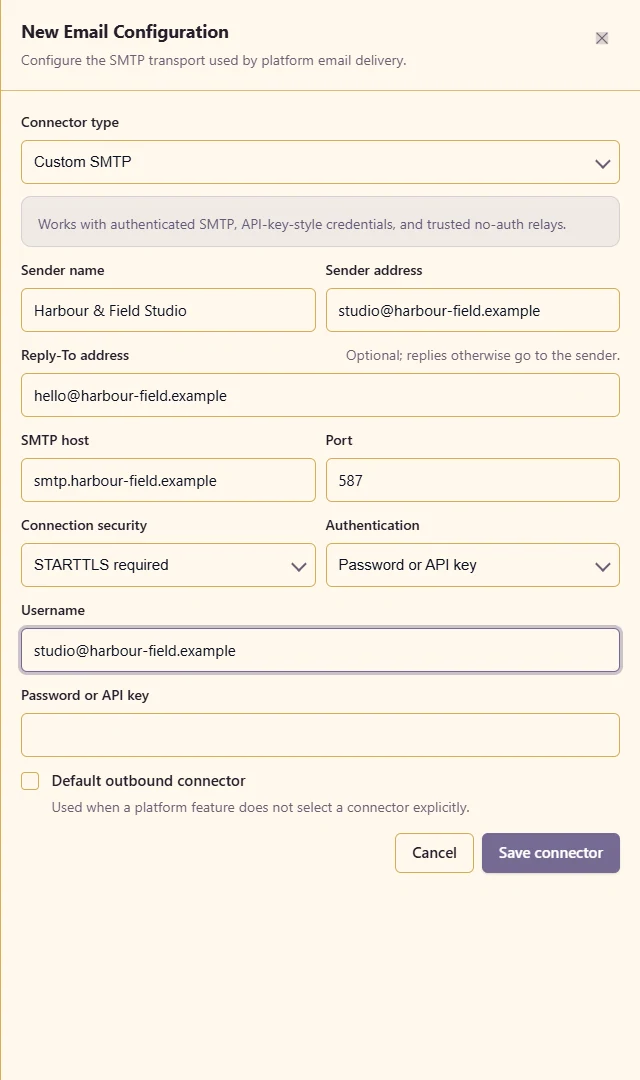
设置发送连接和受支持的通知行为。
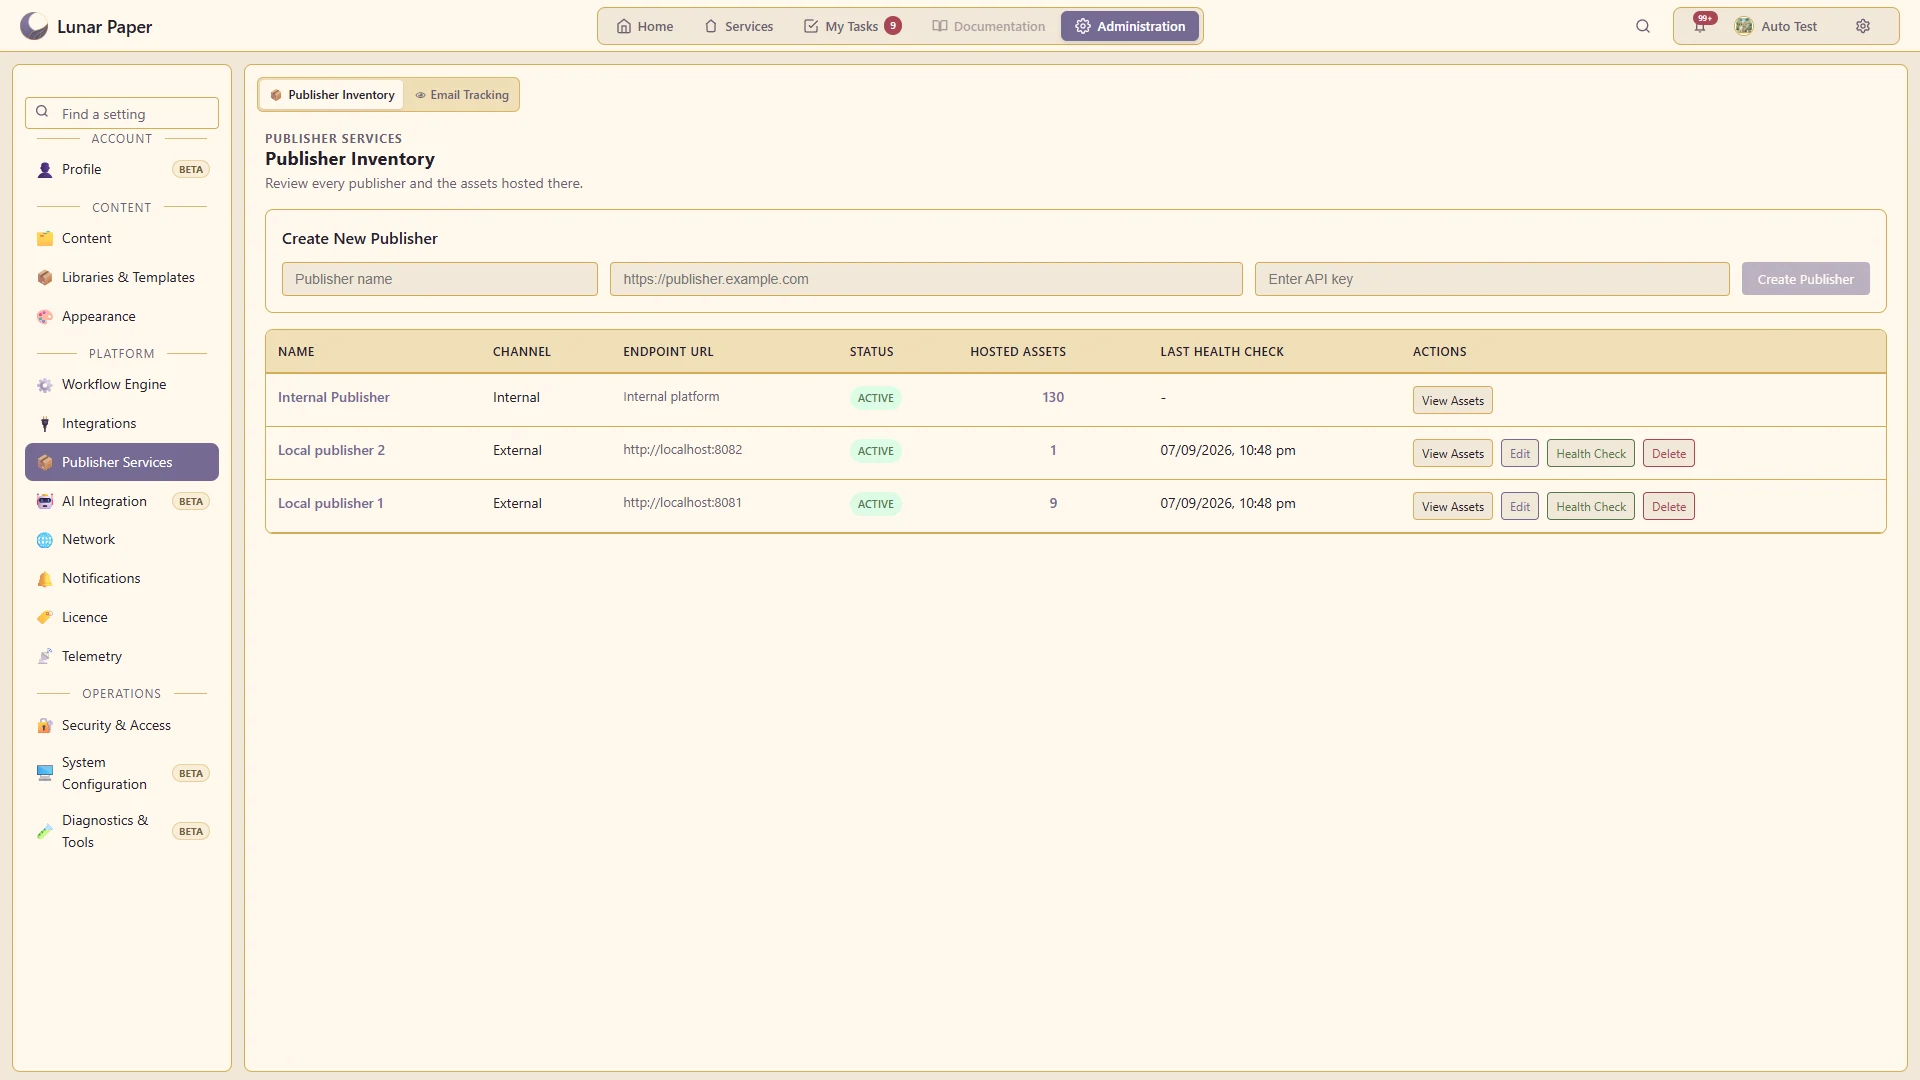
查看和配置用于提供已发布内容的发布目标。
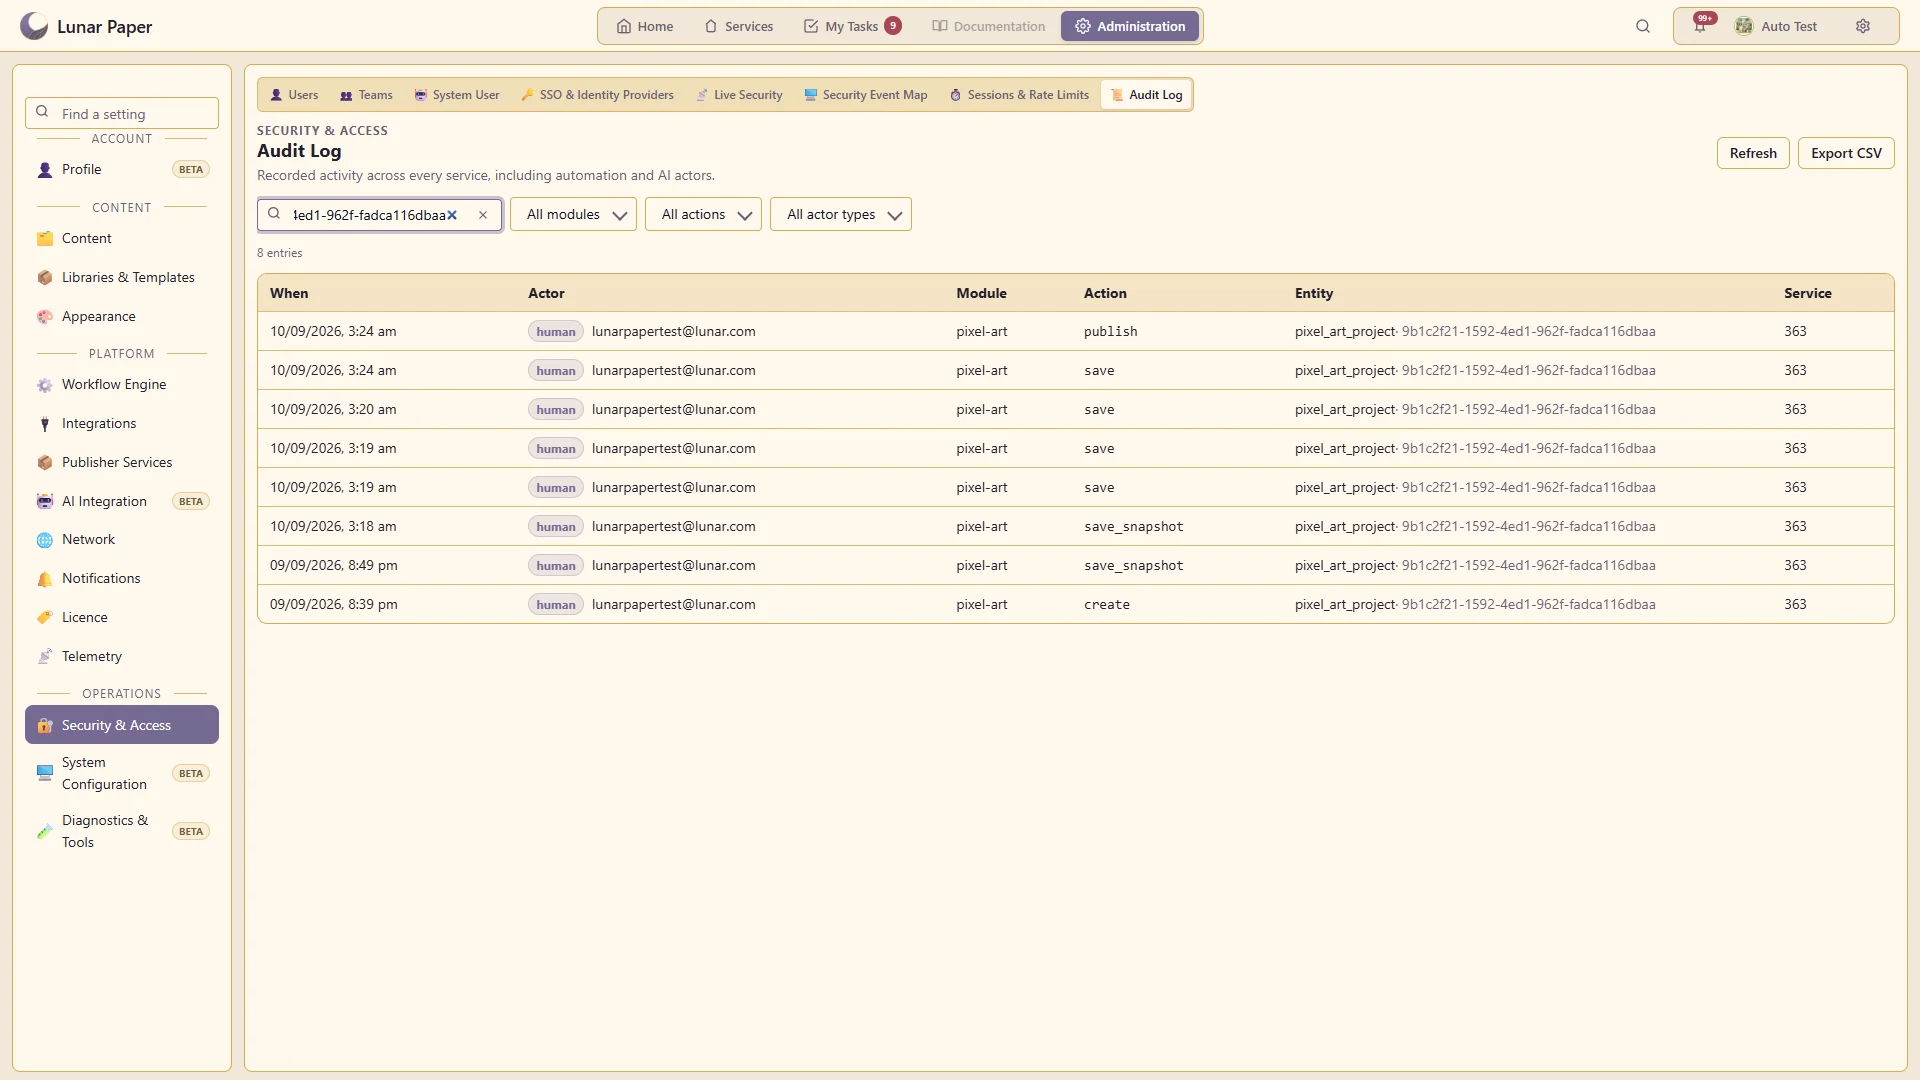
跟踪请求、身份、访问和表面安全事件的发生。
通过集中审计界面查看已记录的管理和内容活动。
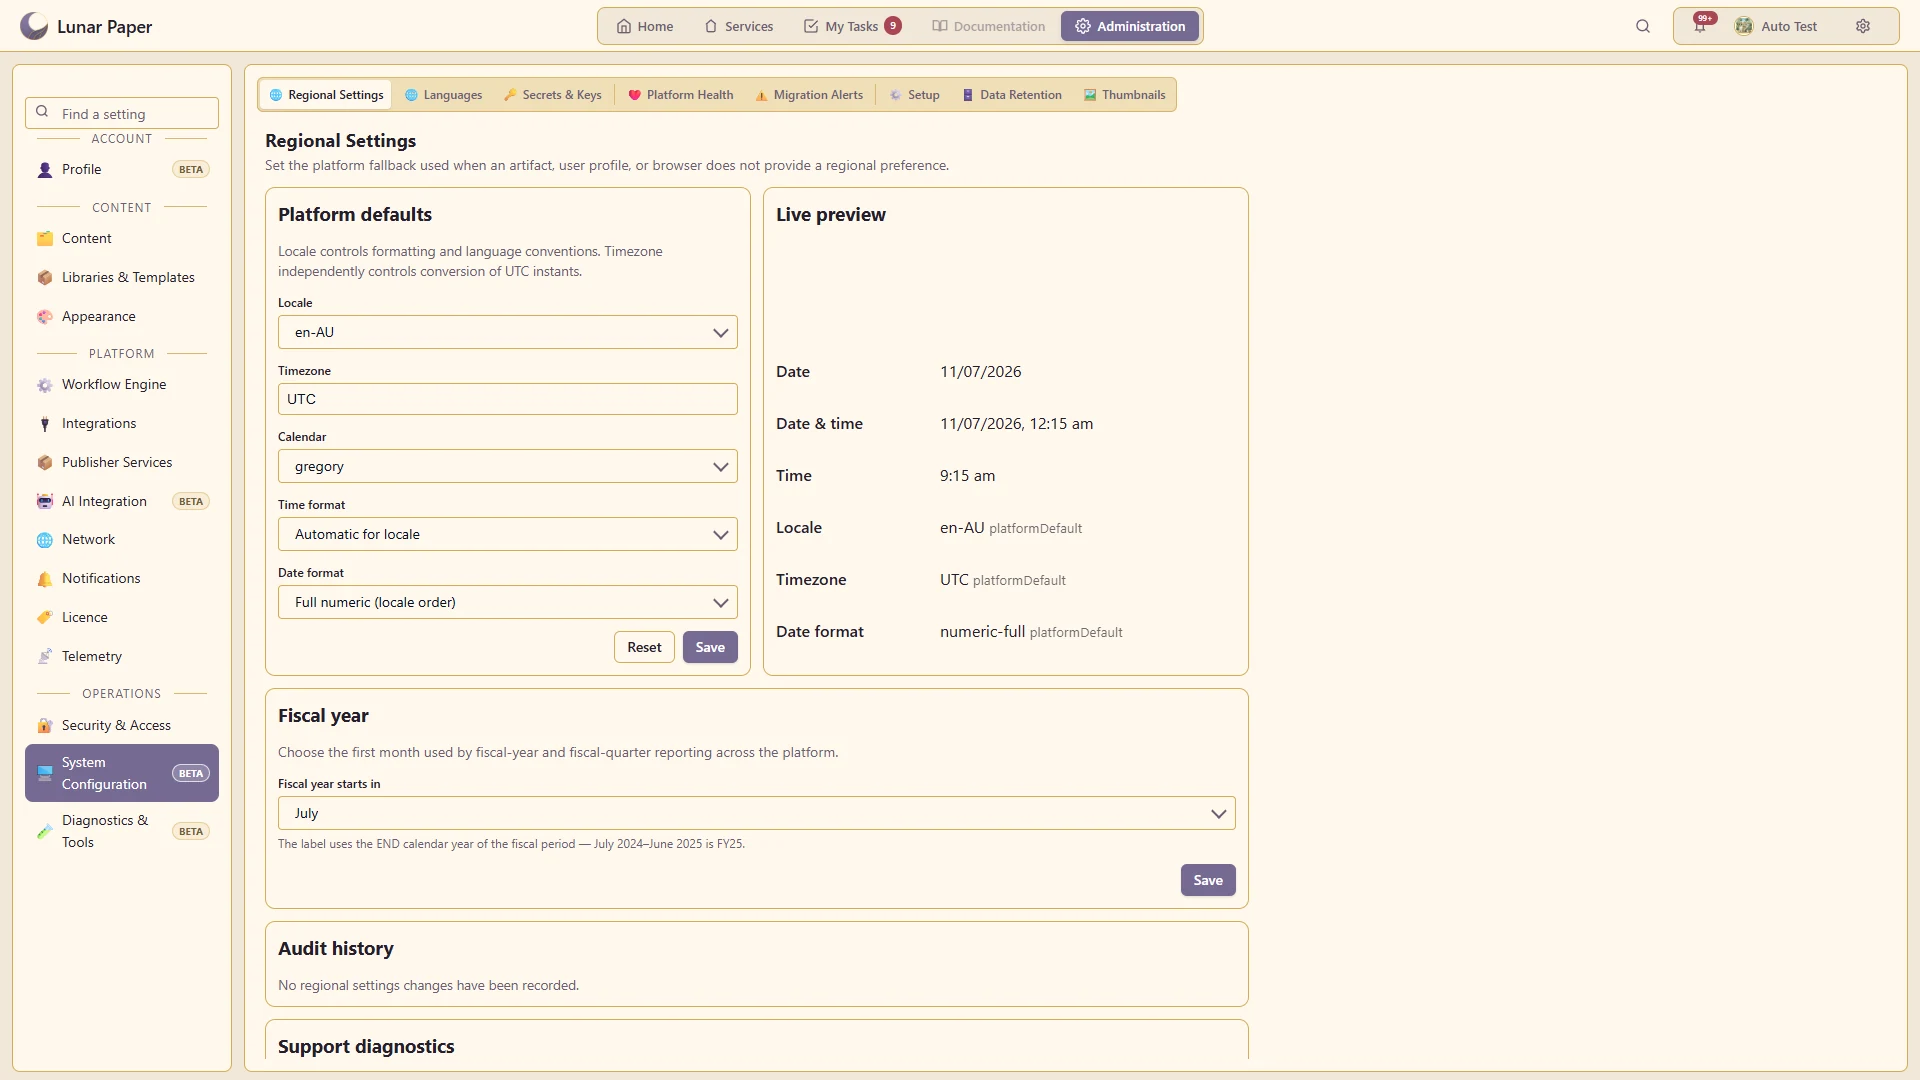
配置语言、日期、时间和受支持的区域覆盖设置。
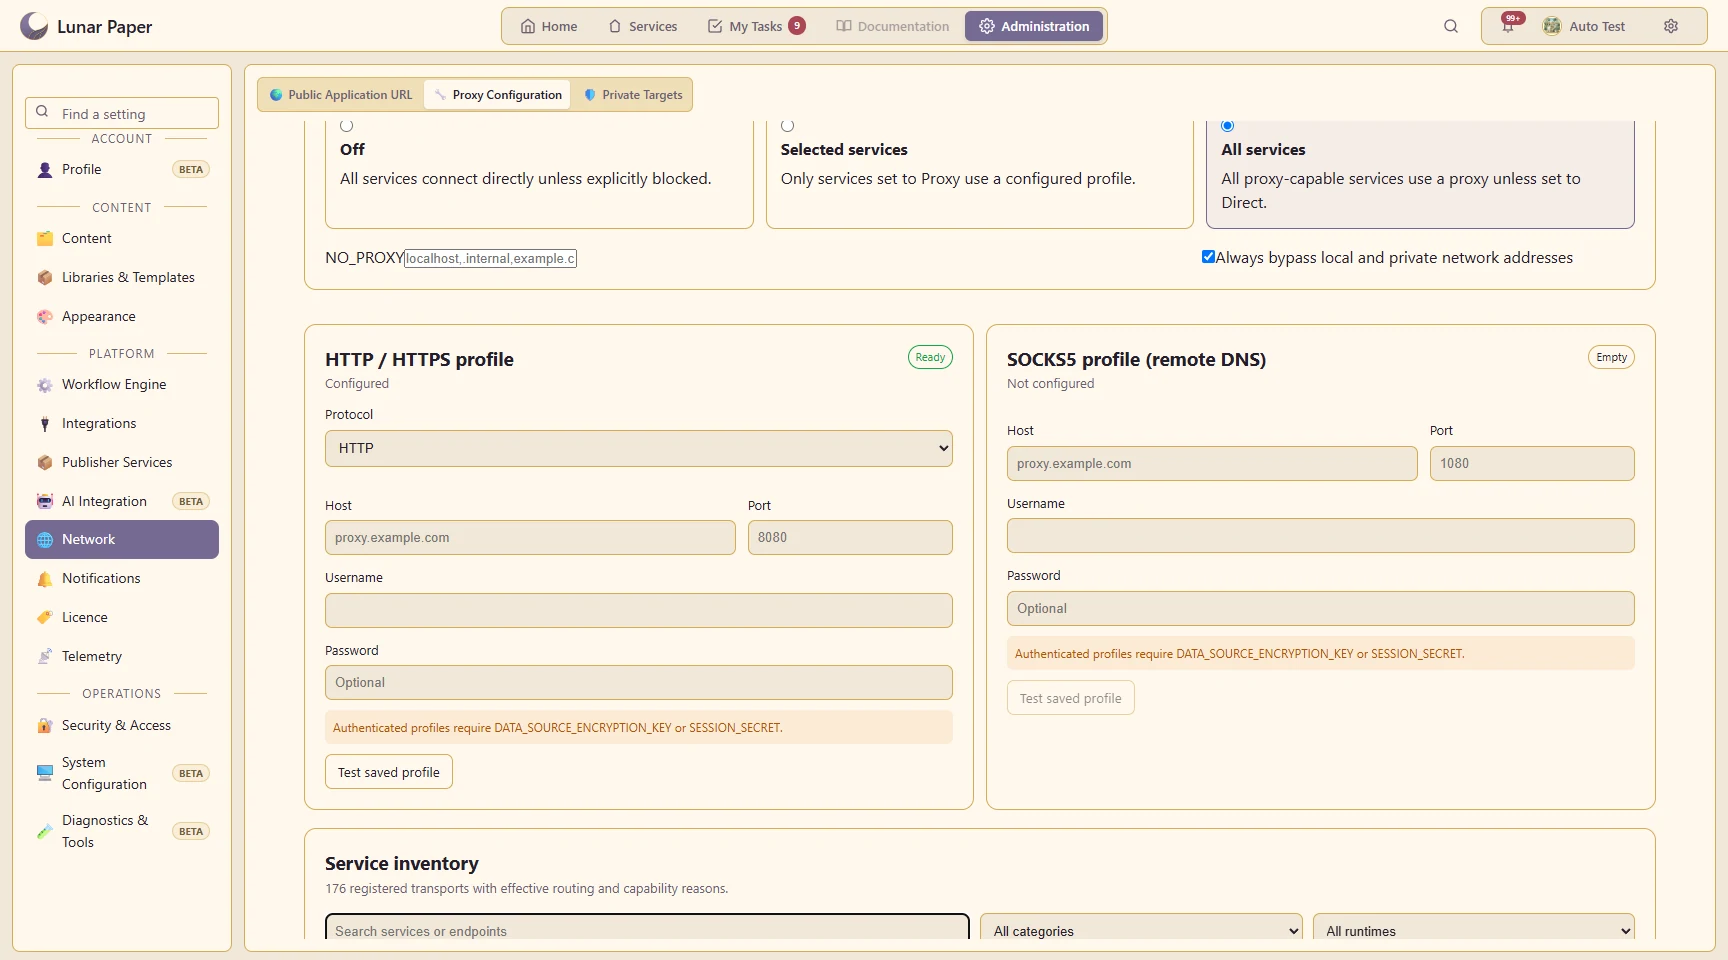
控制平台服务如何通过直接或代理路由到达外部系统。
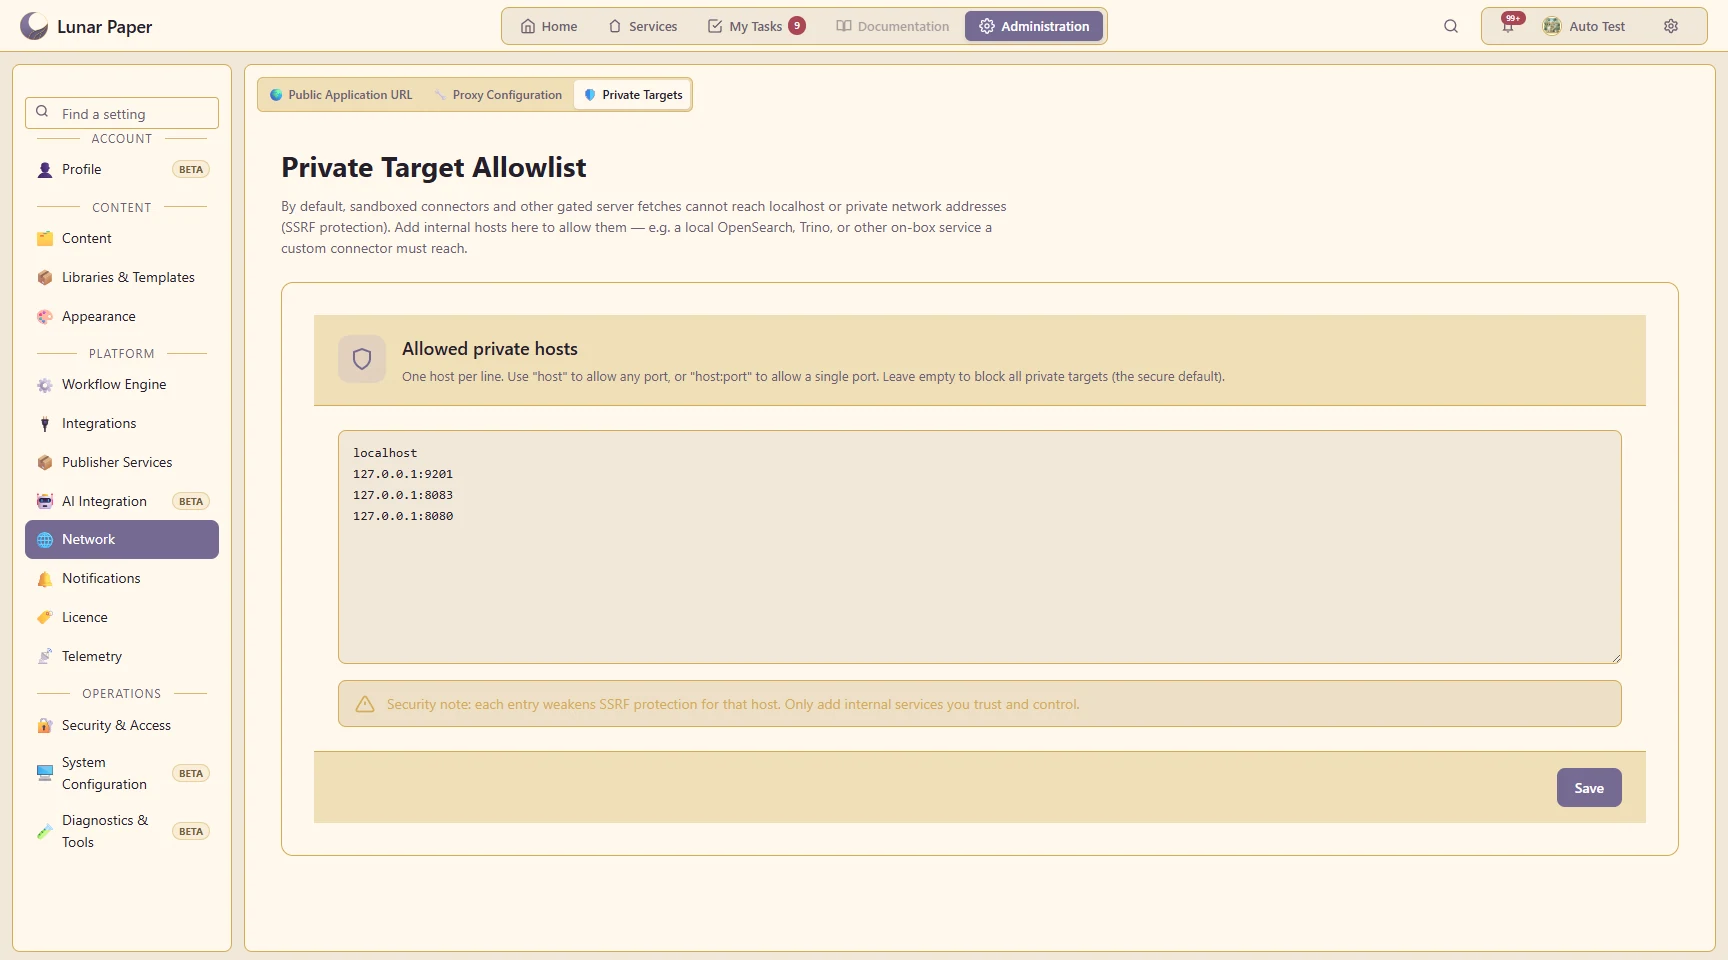
允许受信任的内部主机,同时默认阻止专用网络访问。
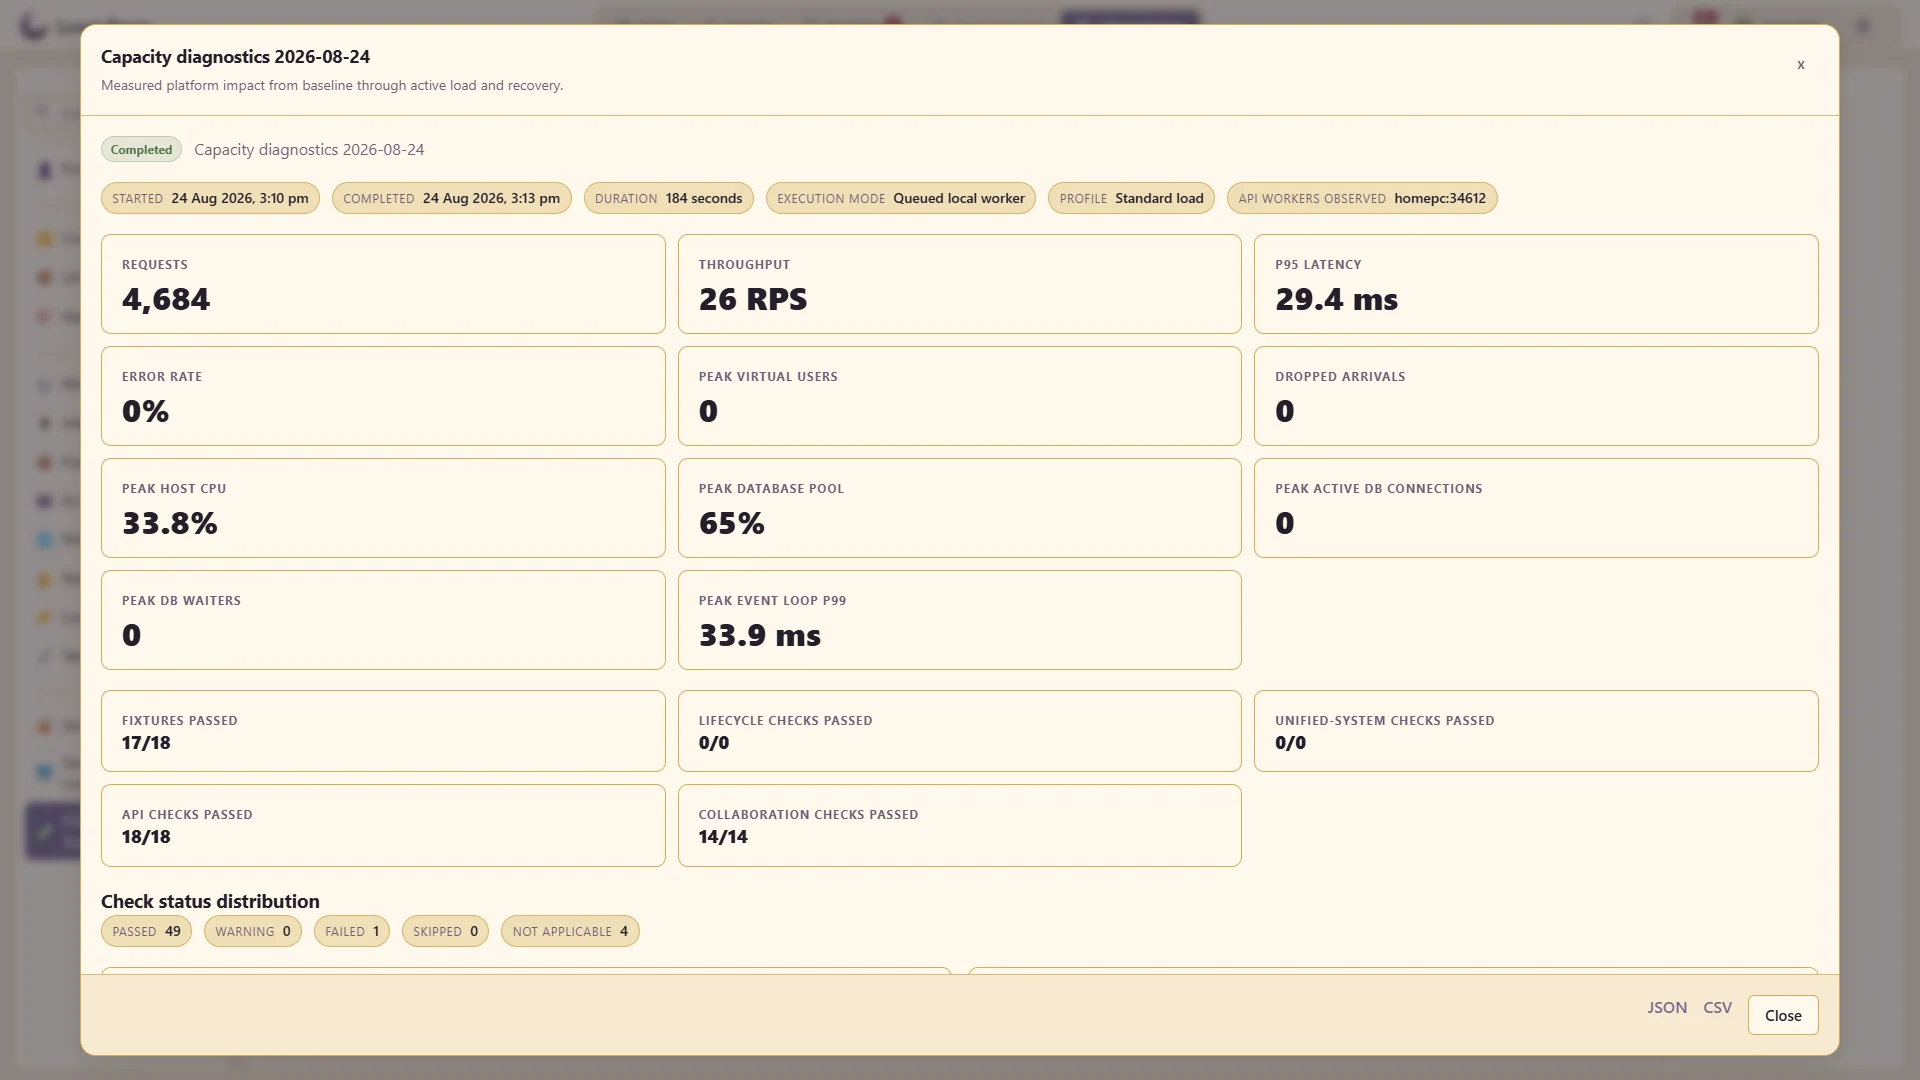
查看安装实例的授权和可用的容量诊断信息。
管理 汇集的主要领域。
从中央管理界面管理用户、团队、角色和身份提供商。
维护跨应用程序使用的主题、图标、文档结构、创意库和模板。
配置数据源、电子邮件传送、发布目的地和受控的出站网络访问。
从操作视图检查实时安全活动、系统行为和管理审核记录。
控制支持的语言、日期和时间约定、许可证和安装级别设置。
审查工作流程活动、等待工作和故障以及用于操作平台的控件。