Orang dan akses
Kelola pengguna, tim, peran, dan penyedia identitas dari permukaan administratif pusat.
Akun, proses masuk, izin, pengaturan regional, dan kesehatan sistem.
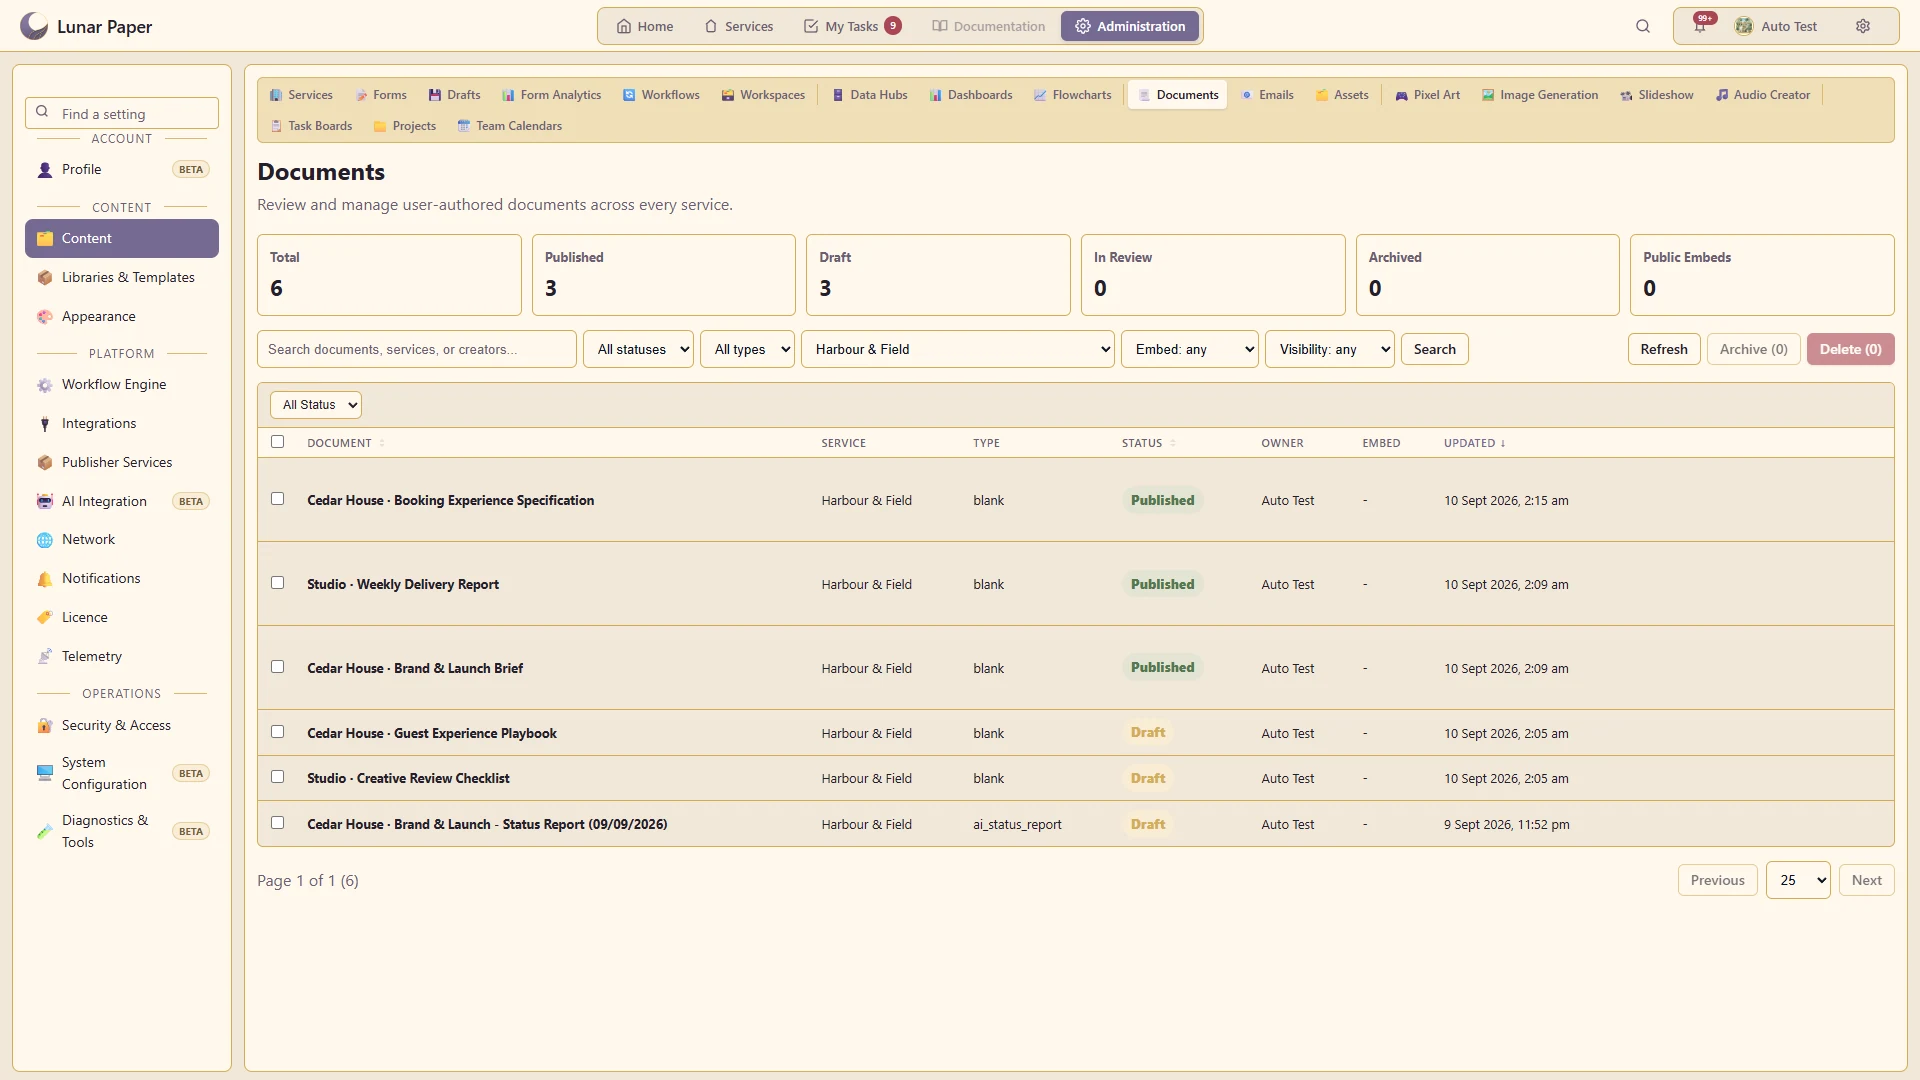
Temukan dan kelola konten aplikasi di seluruh instalasi dari satu area administrasi.
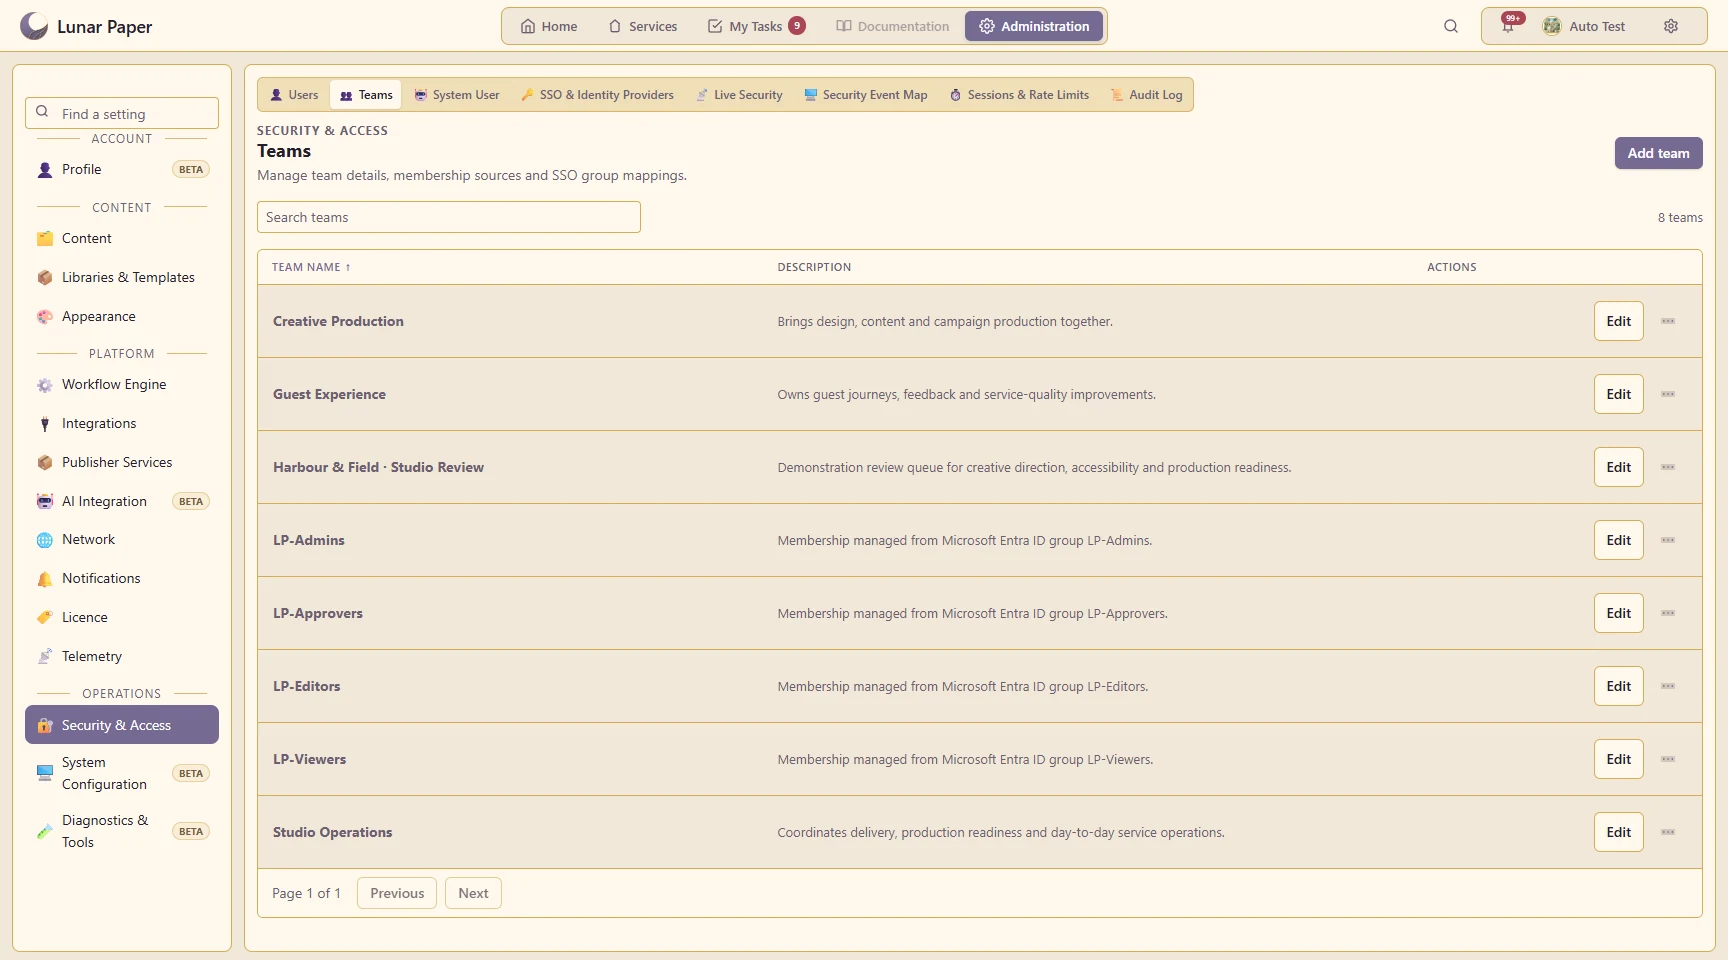
Kelola siapa yang dapat menggunakan platform dan bagaimana orang-orang diorganisasi.
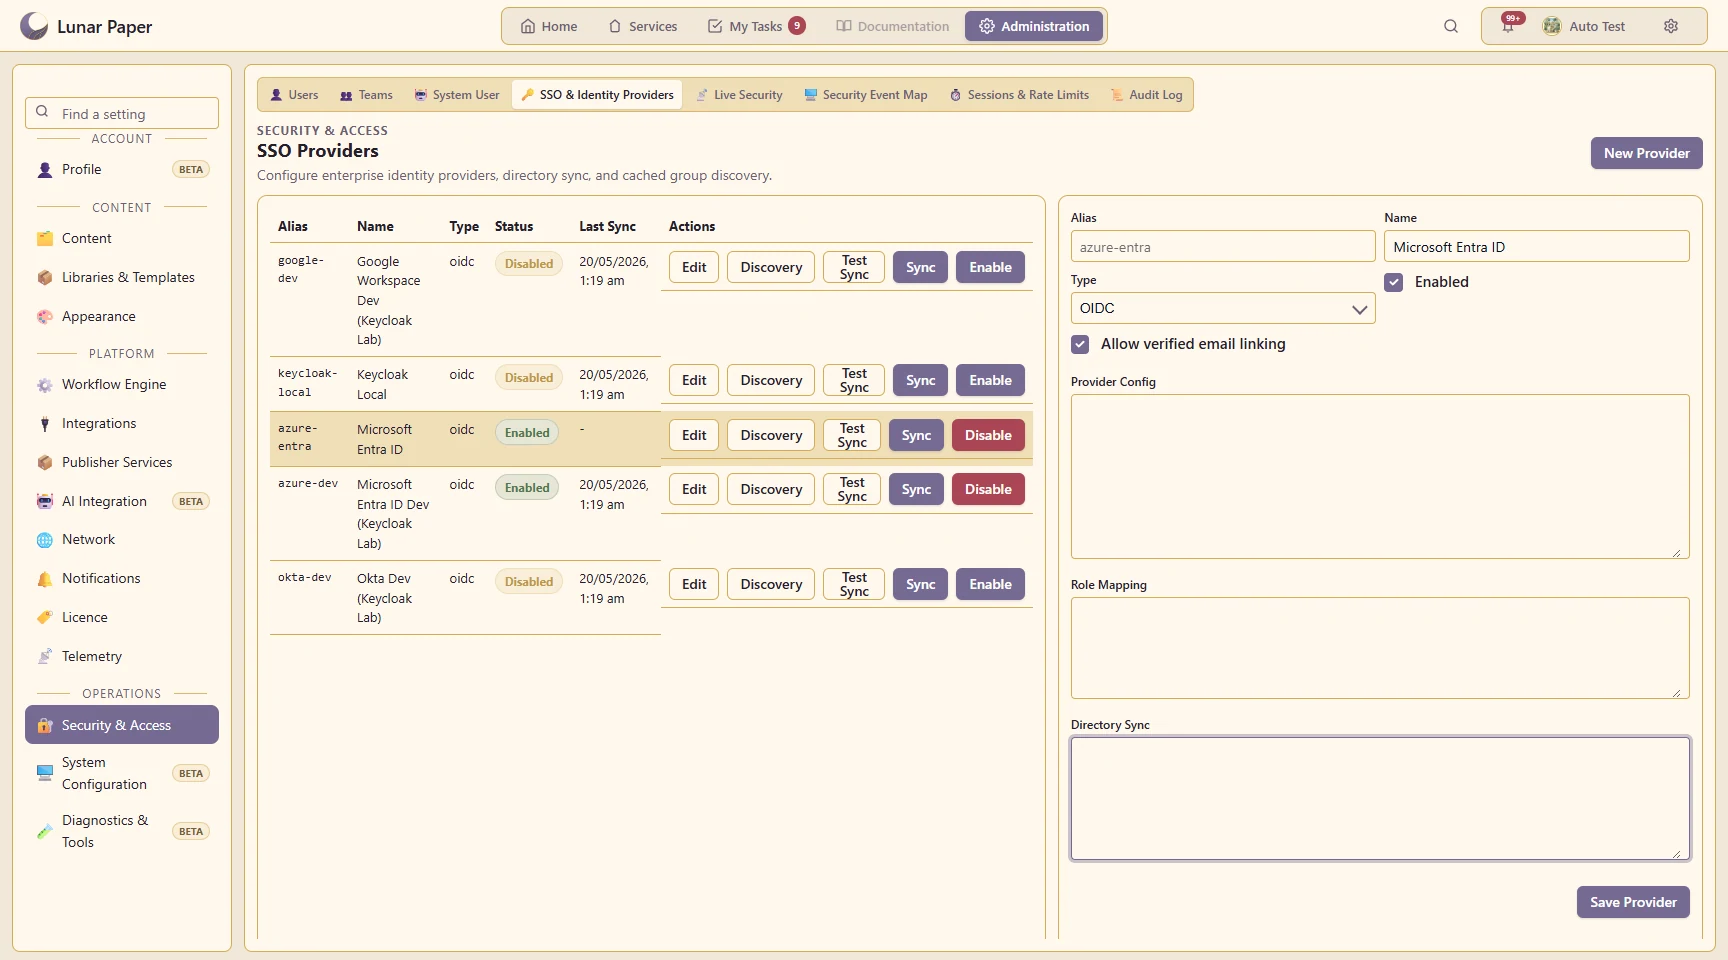
Konfigurasikan koneksi identitas OIDC atau SAML yang tersedia.
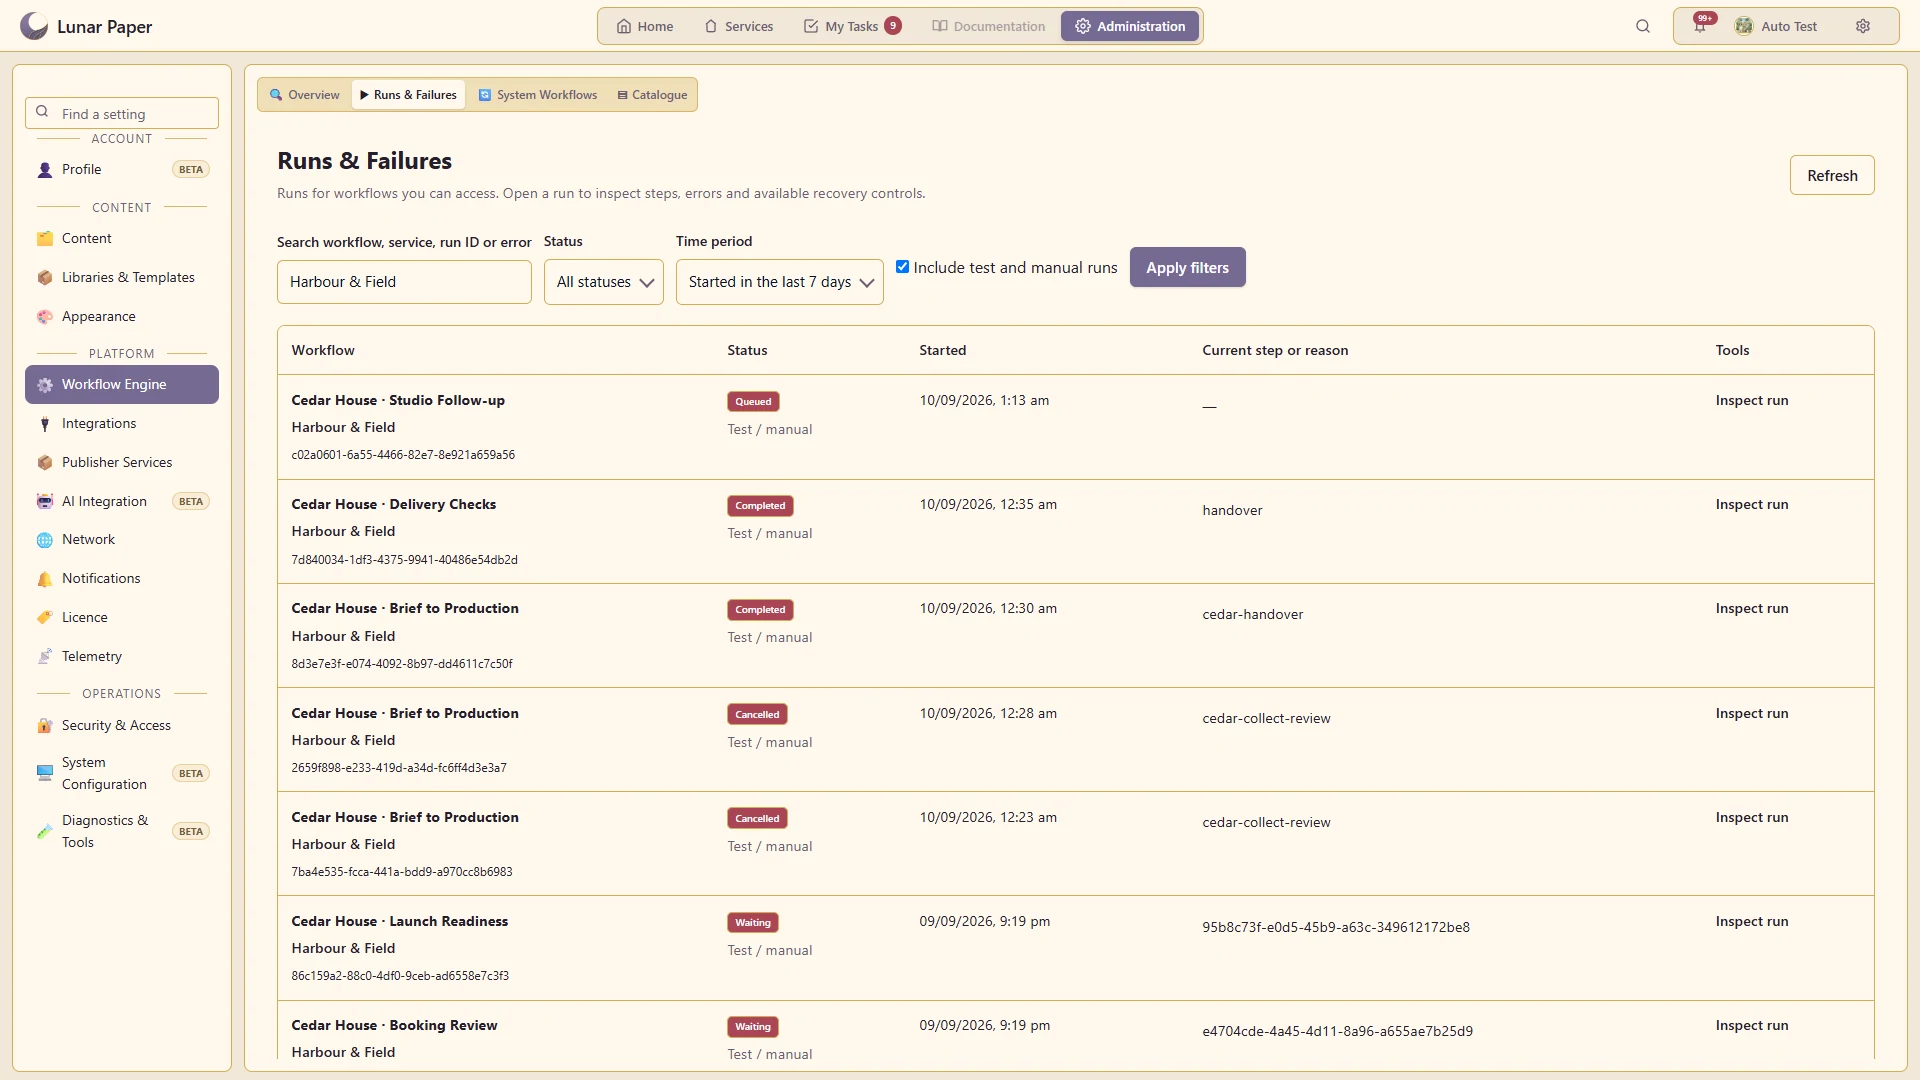
Periksa eksekusi aktif, pekerjaan yang menunggu, dan kegagalan dari tampilan administrasi alur kerja.
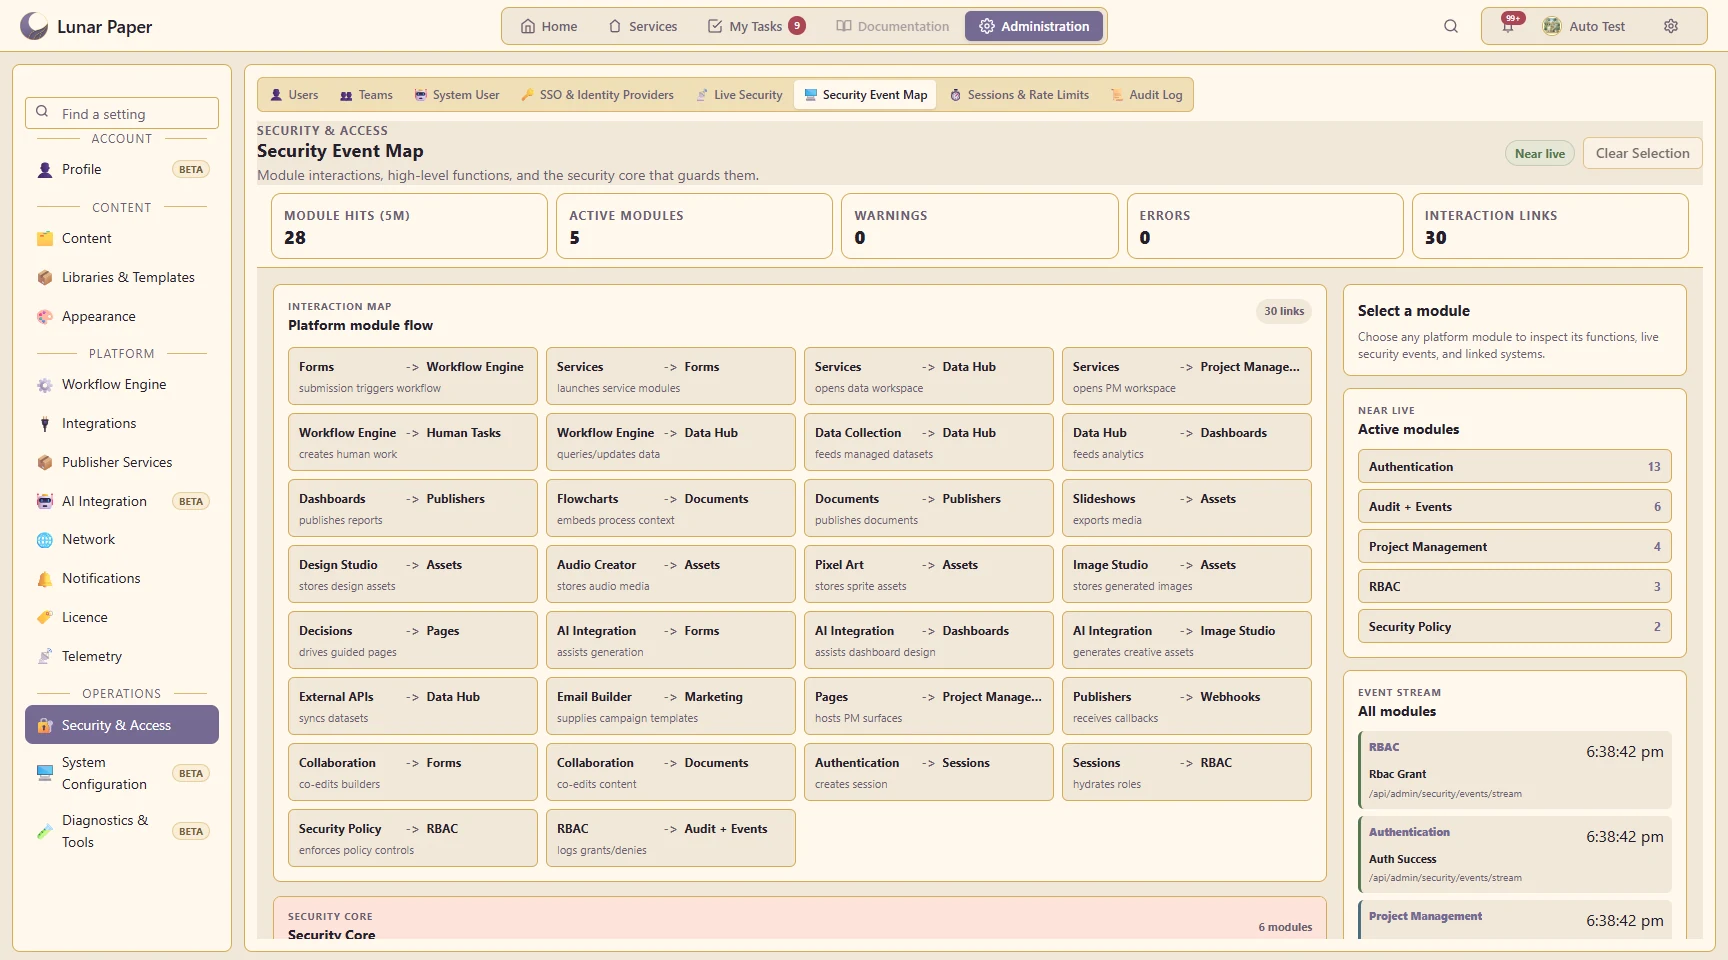
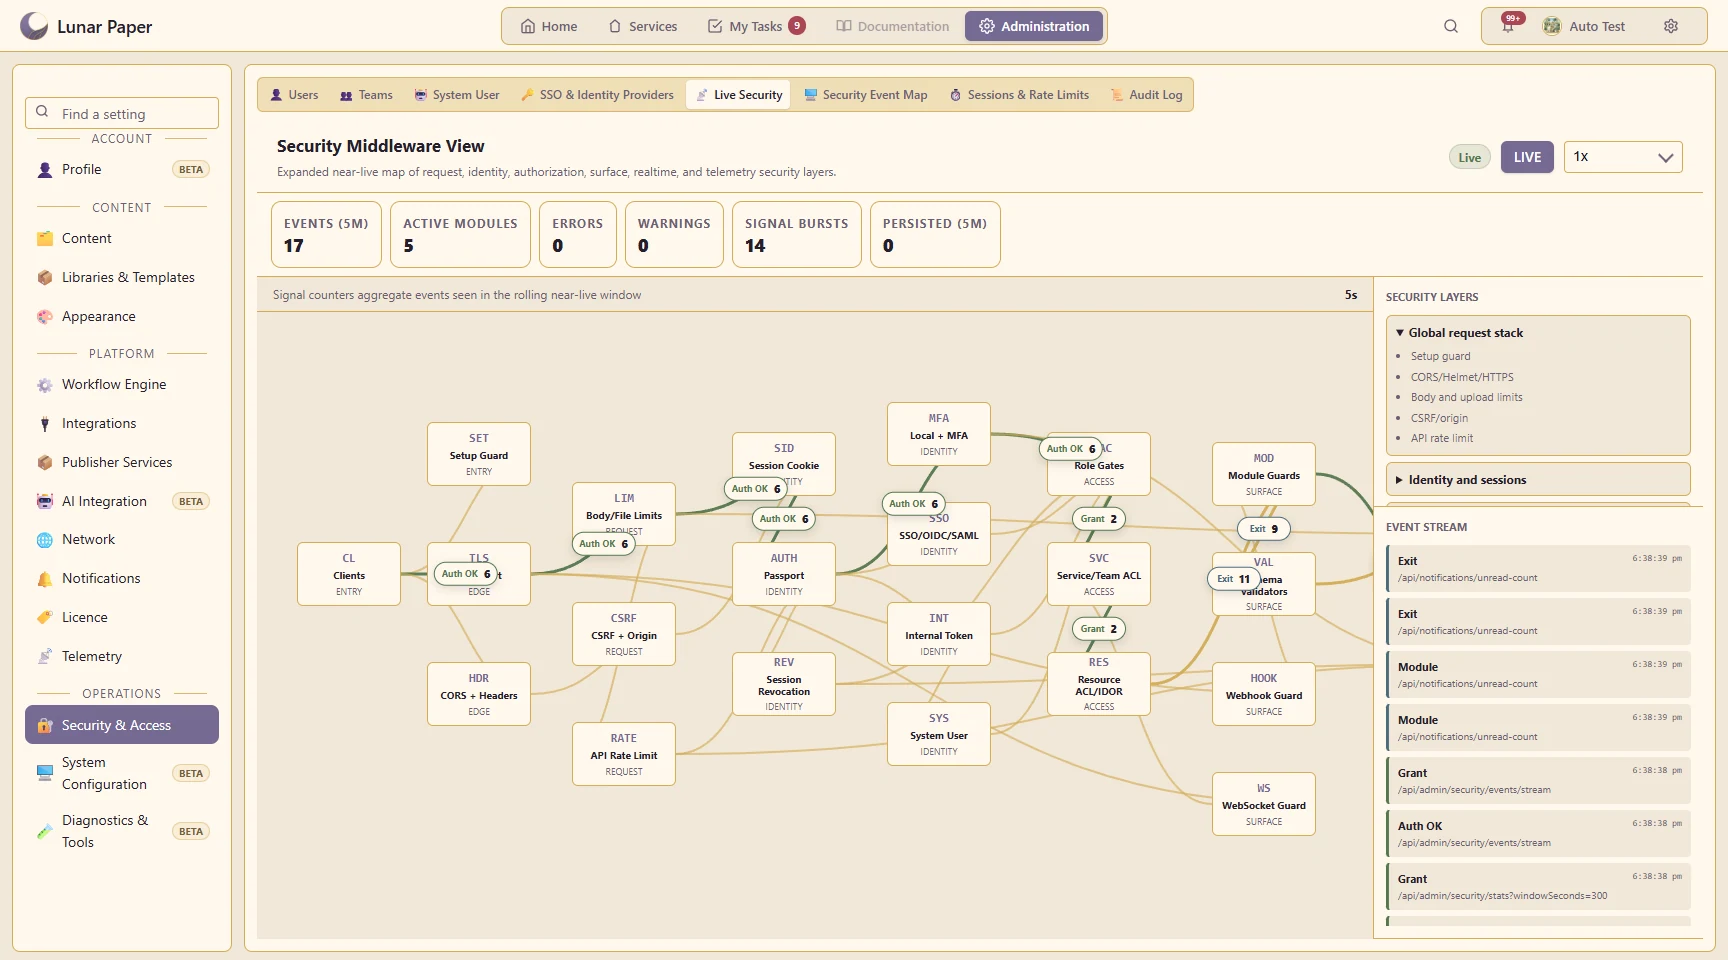
Periksa interaksi modul, kontrol keamanan aktif, dan aliran peristiwa yang dilindunginya.
Administrasi adalah tempat instalasi dikonfigurasi: siapa yang boleh masuk dan caranya, peran apa saja yang ada dan apa yang diizinkan, pengaturan regional dan bahasa, retensi data, dan kesehatan sistem itu sendiri.
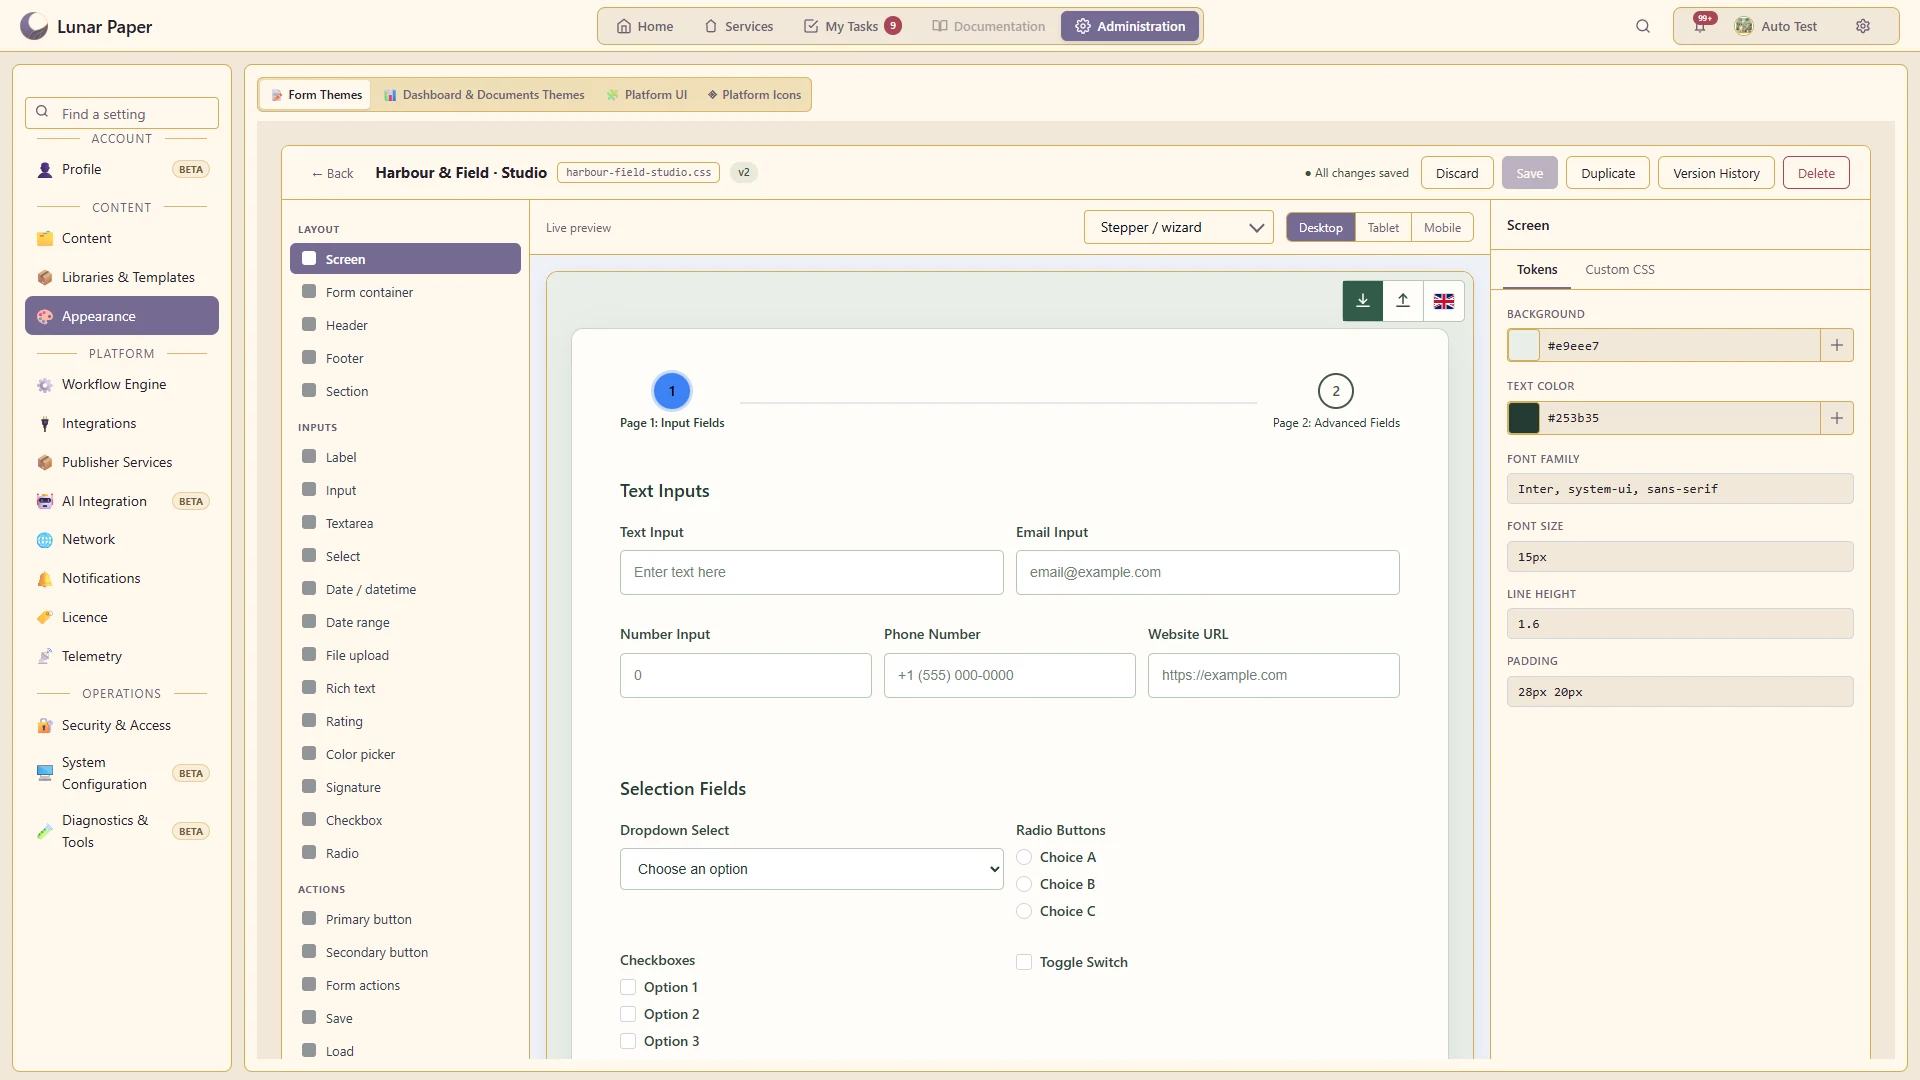
Buat dan kelola tema formulir yang digunakan saat penyusunan dan pada formulir yang diterbitkan.
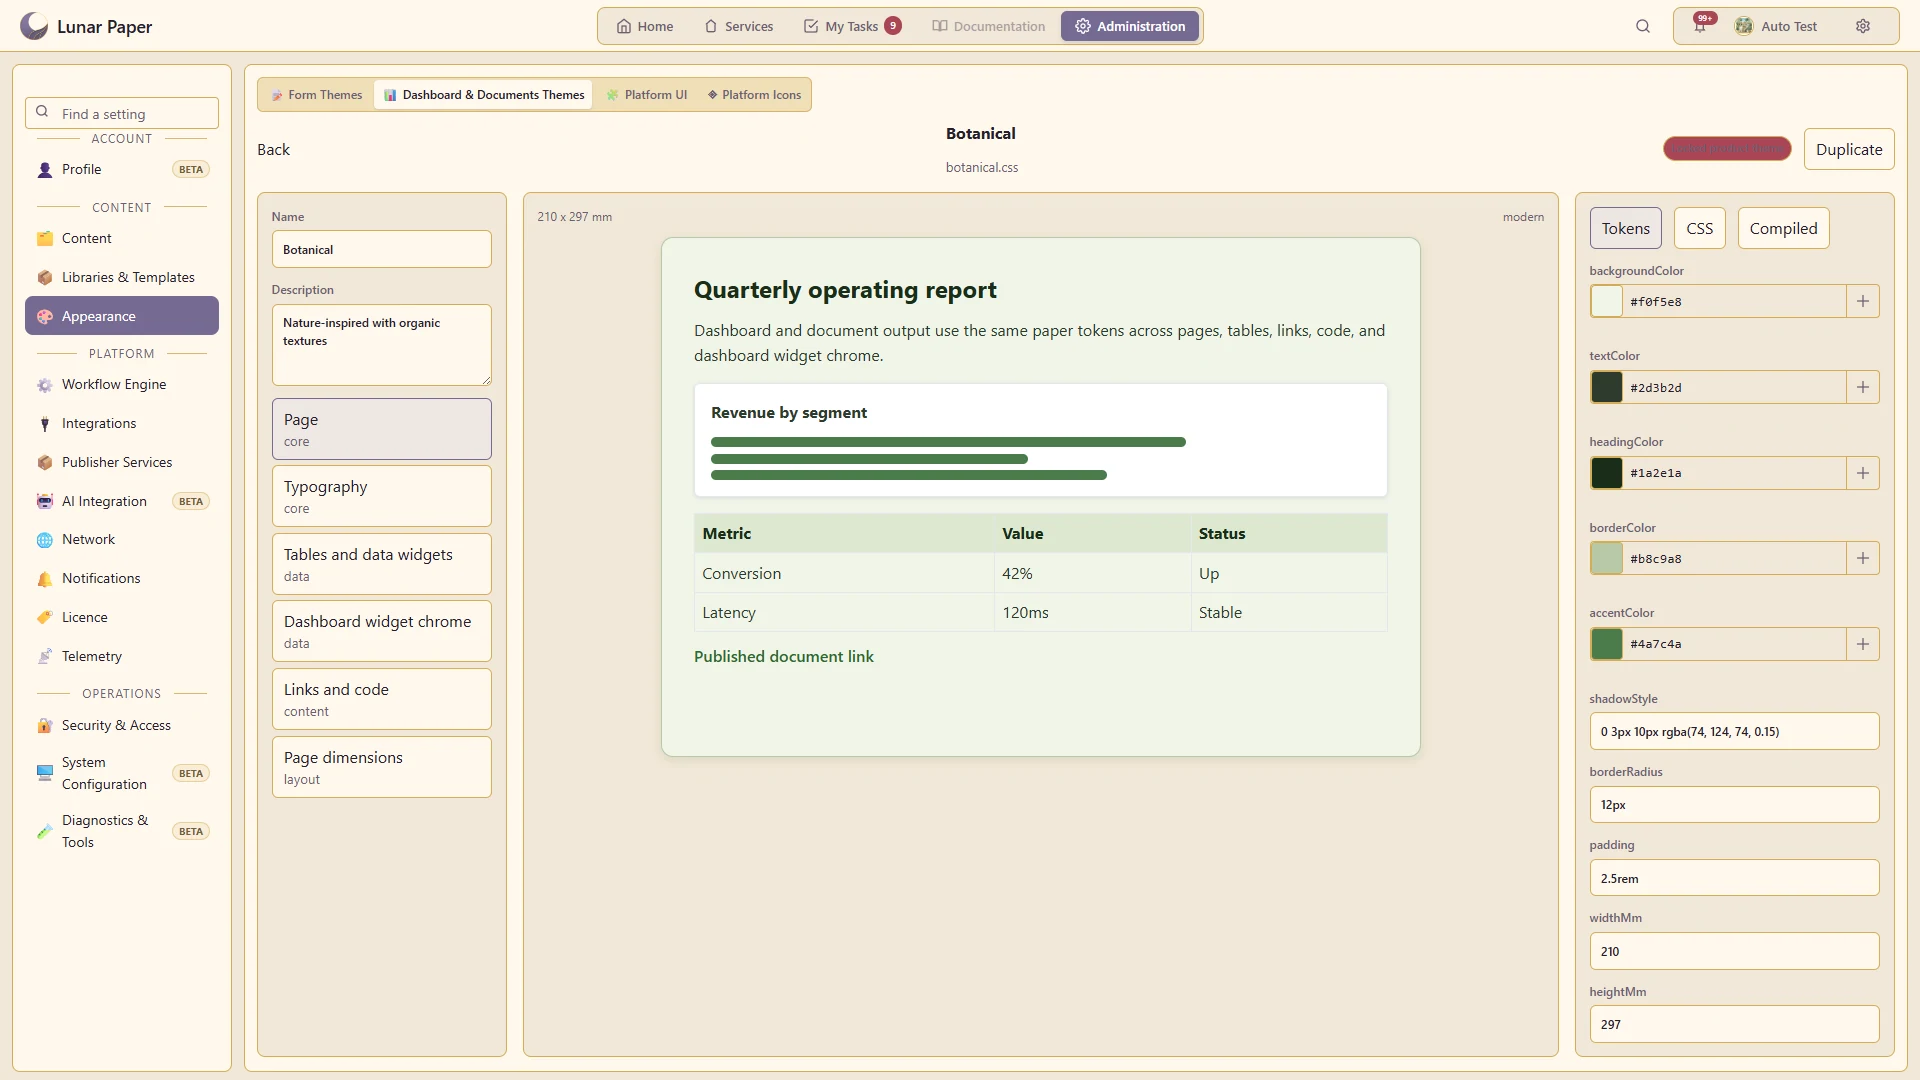
Kelola tema kertas bersama yang digunakan dalam laporan dan dokumen.
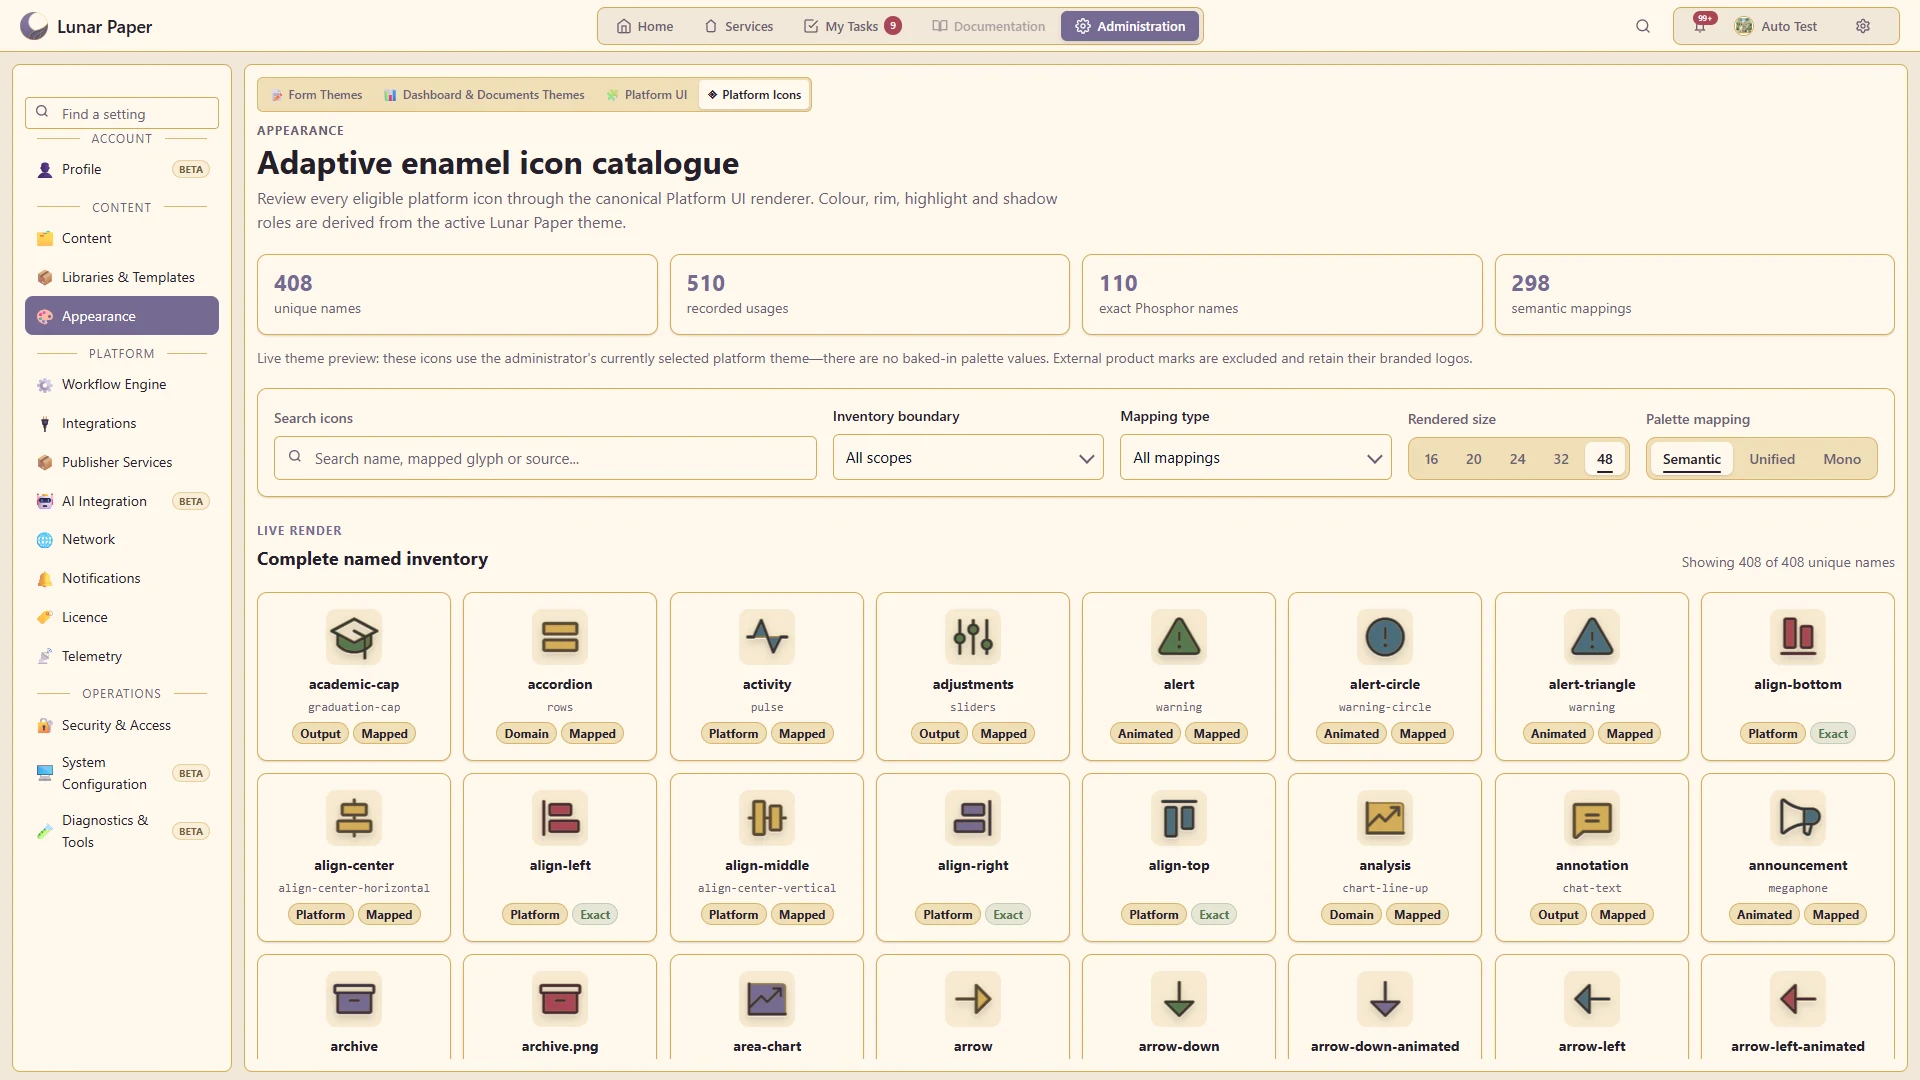
Pratinjau sistem ikon bertema aplikasi dan periksa keluarga ikon yang tersedia.
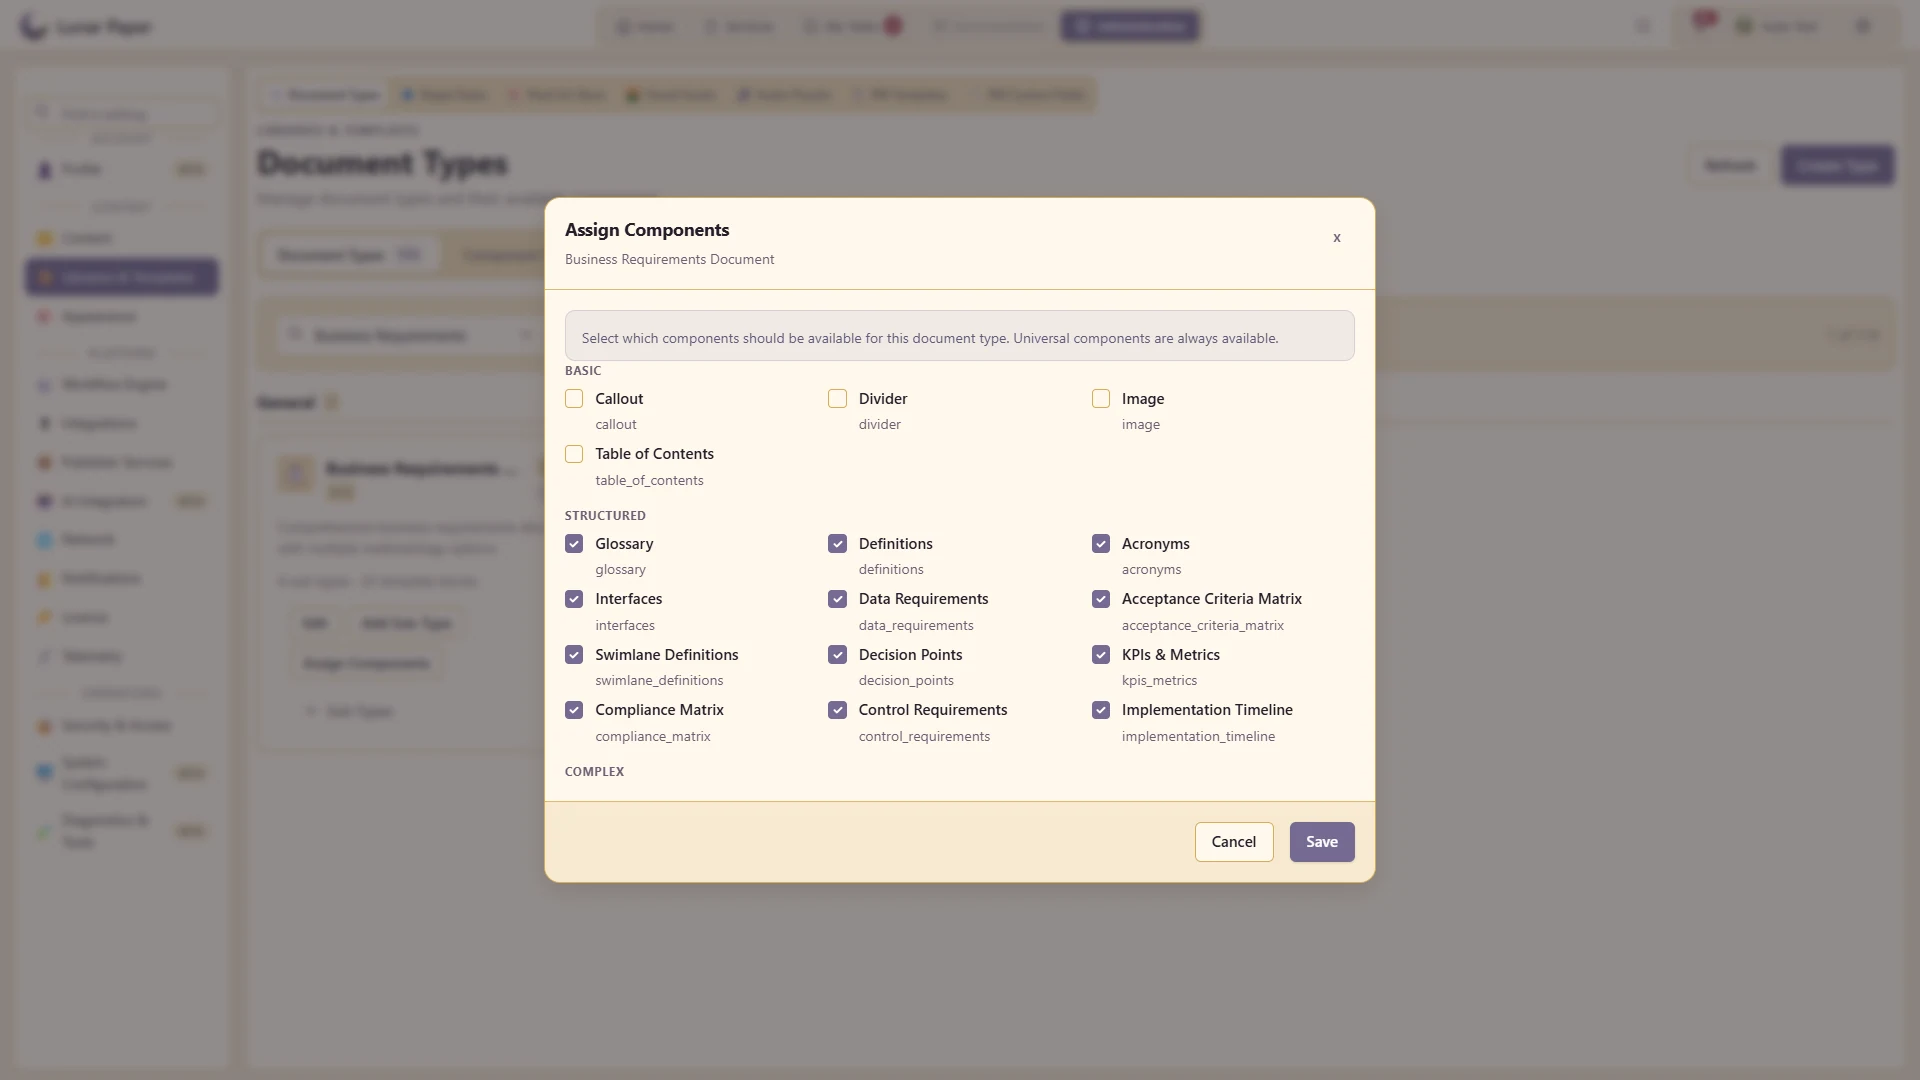
Kelola katalog dokumen terstruktur dan komponen yang diizinkan untuk setiap jenis.
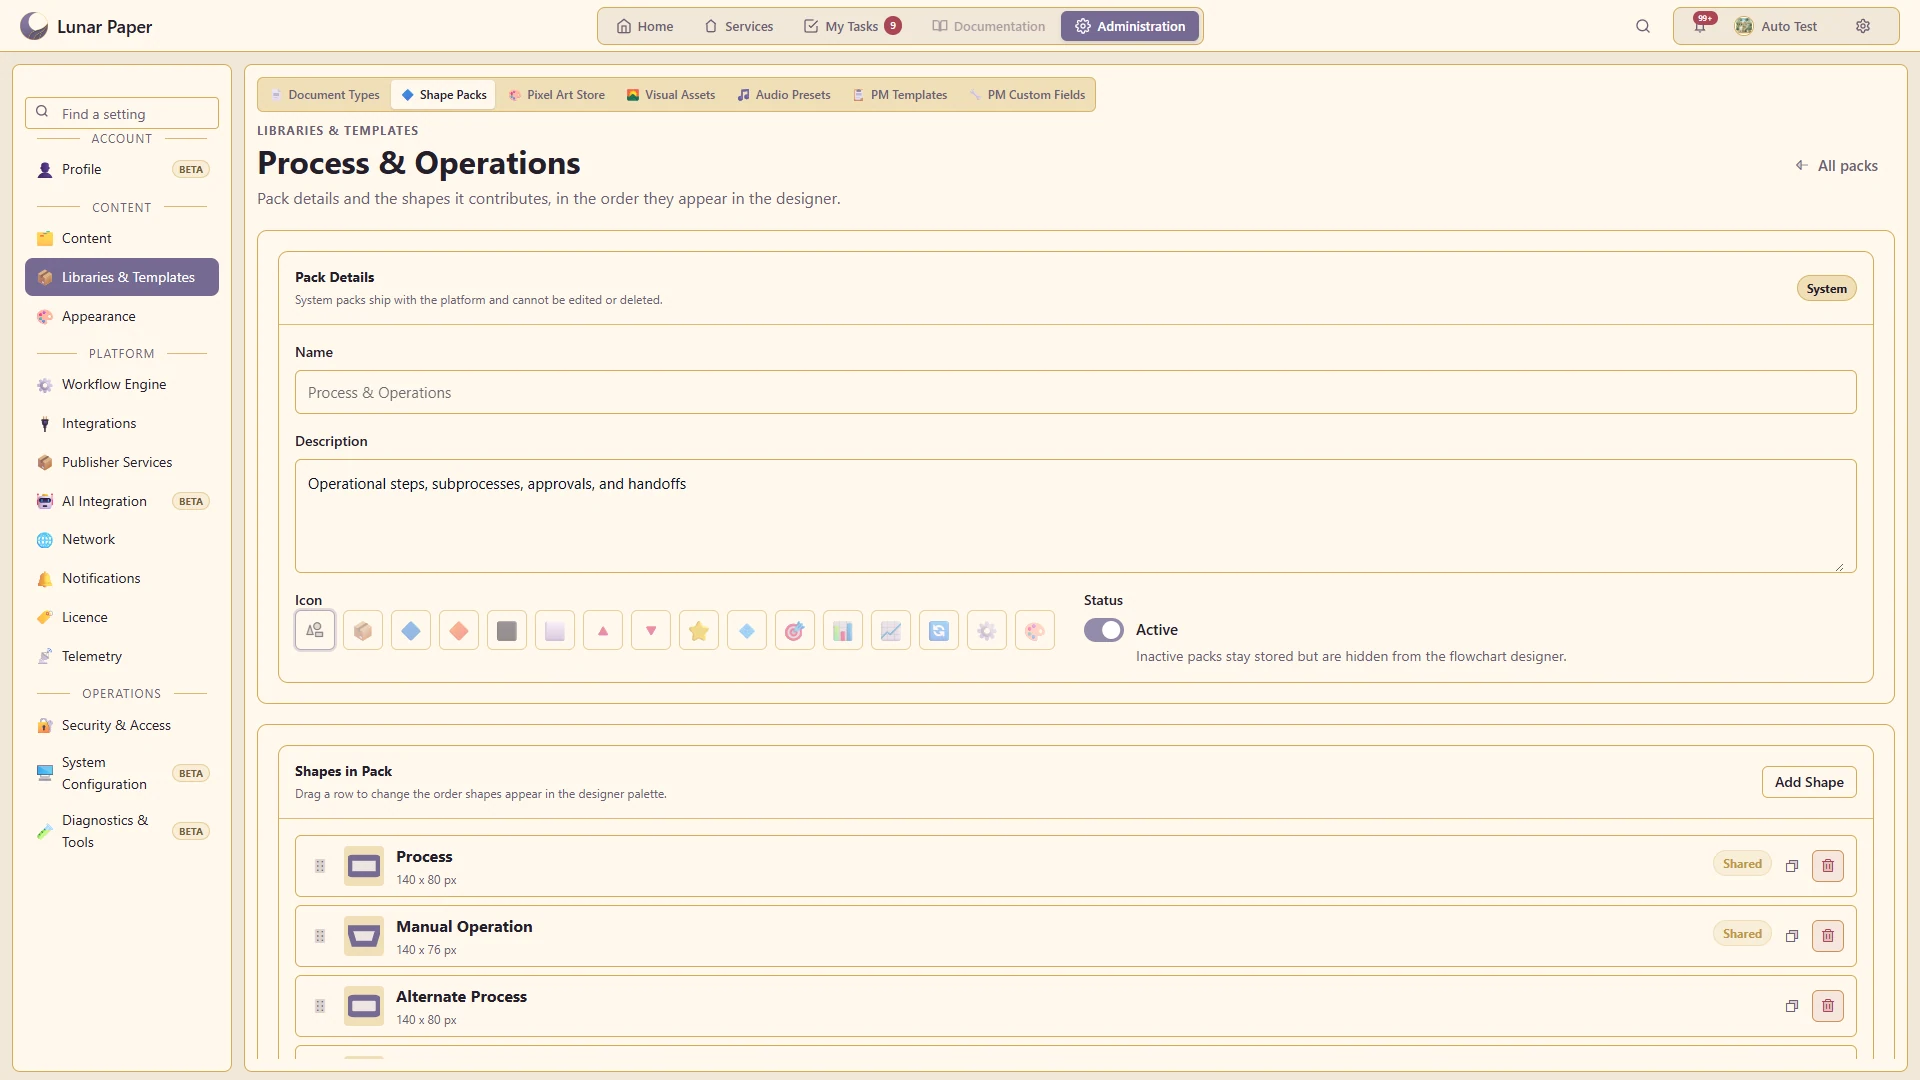
Kelola paket bentuk, aset visual, paket seni piksel, dan preset audio yang tersedia.
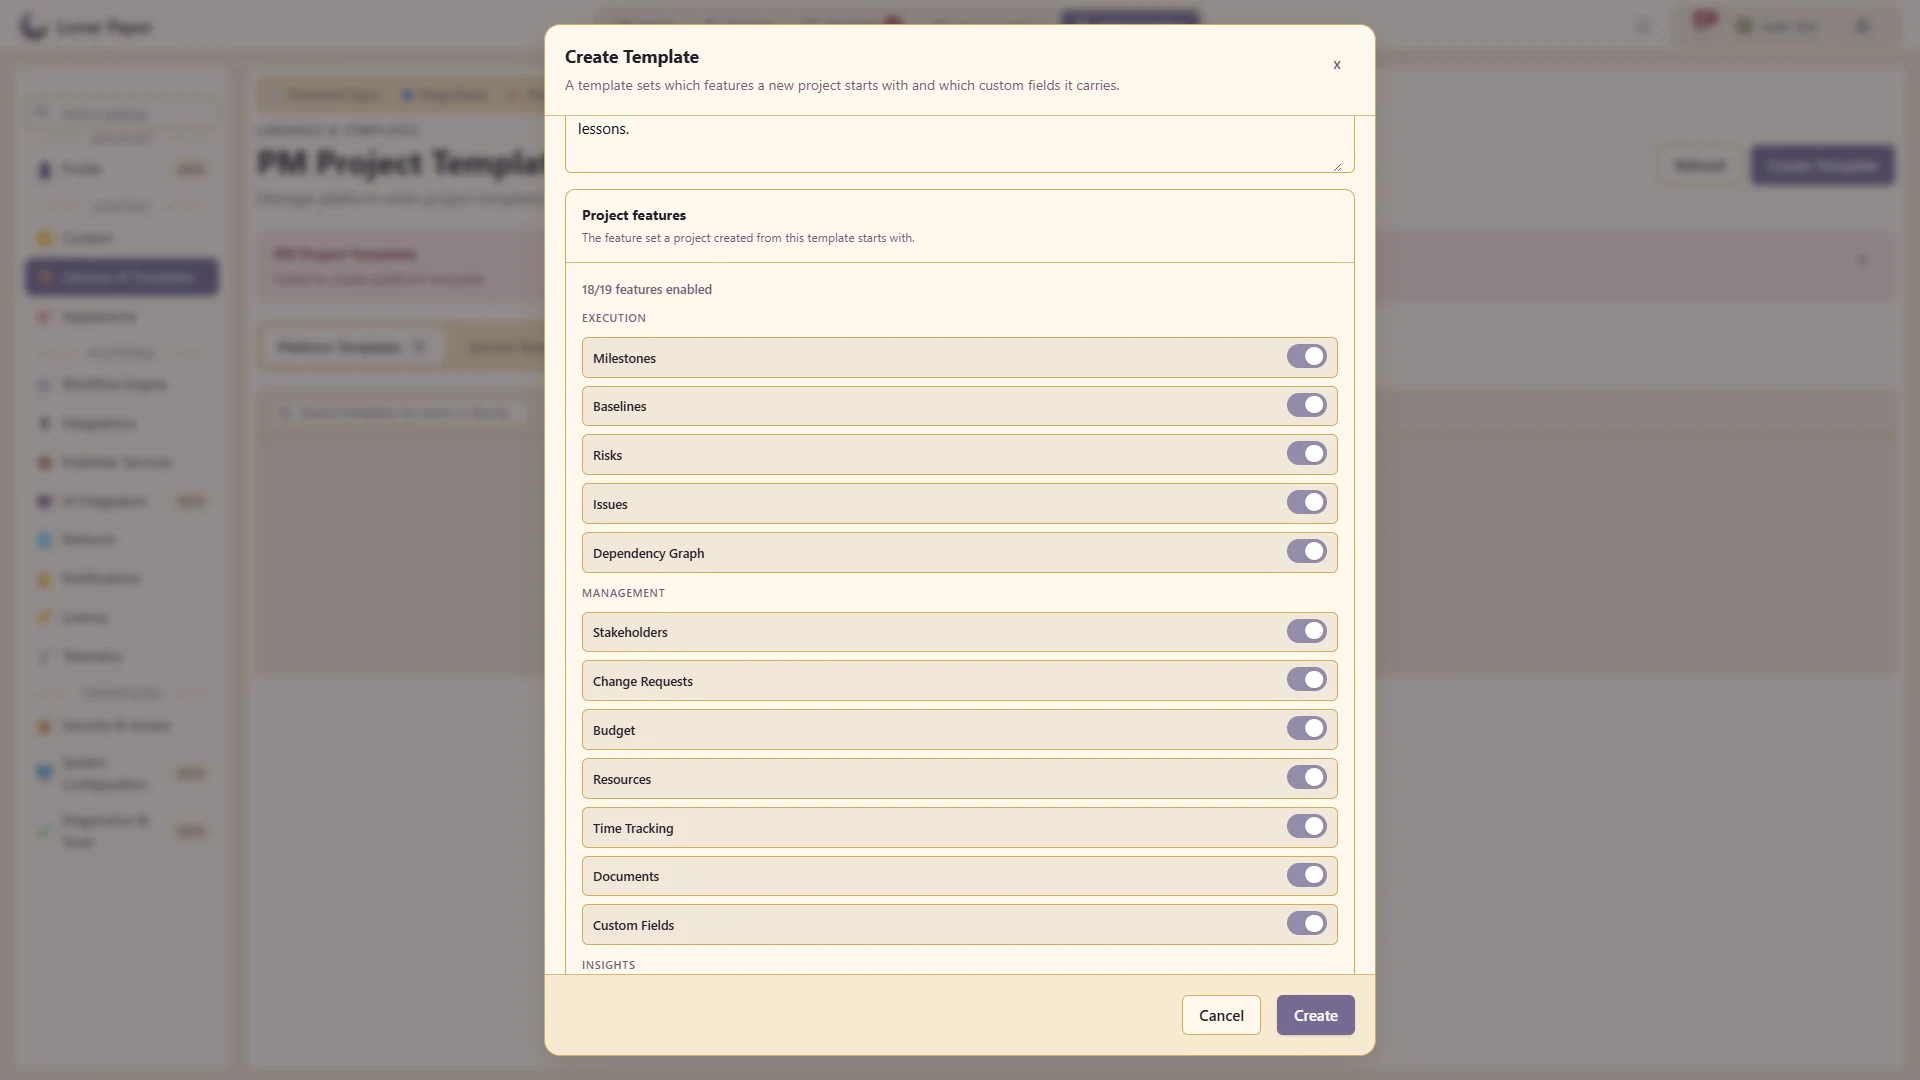
Kelola struktur manajemen proyek dan definisi bidang yang dapat digunakan ulang.
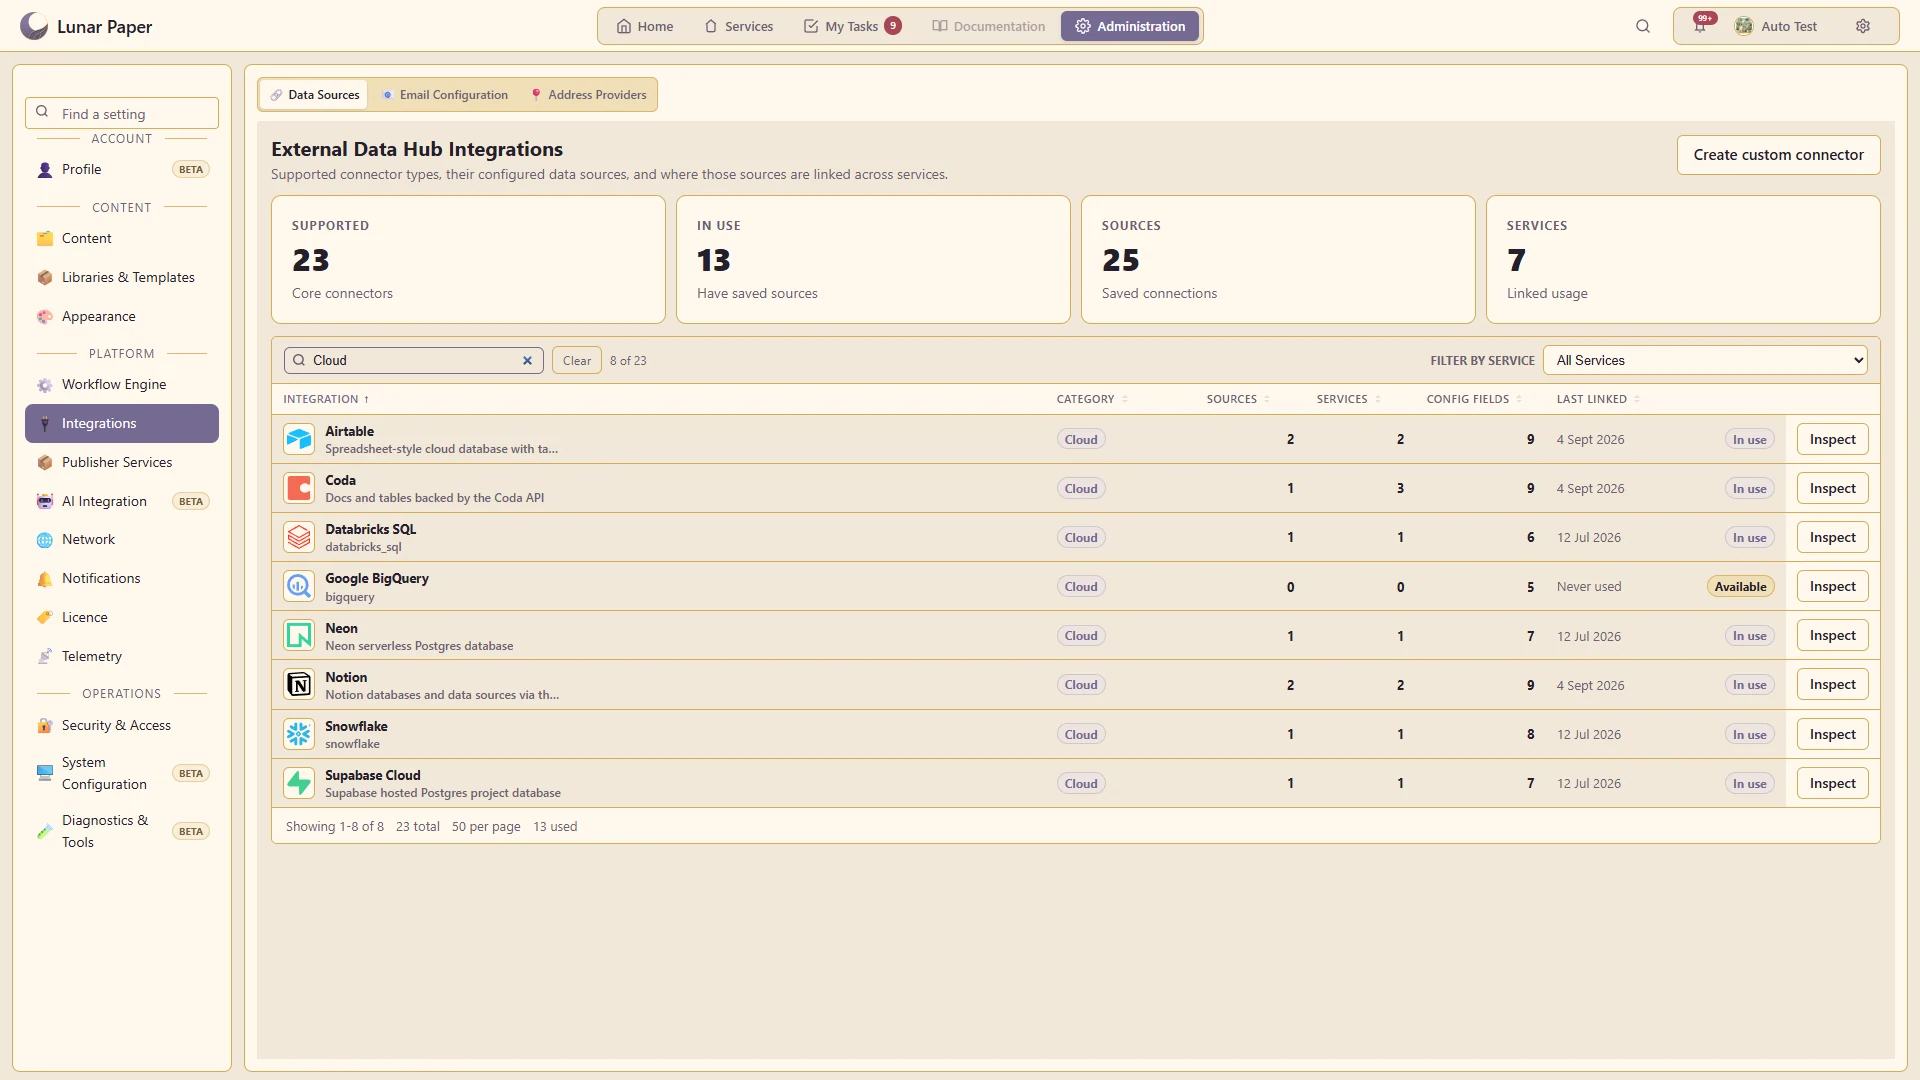
Konfigurasikan koneksi yang dibutuhkan oleh fitur data aplikasi.
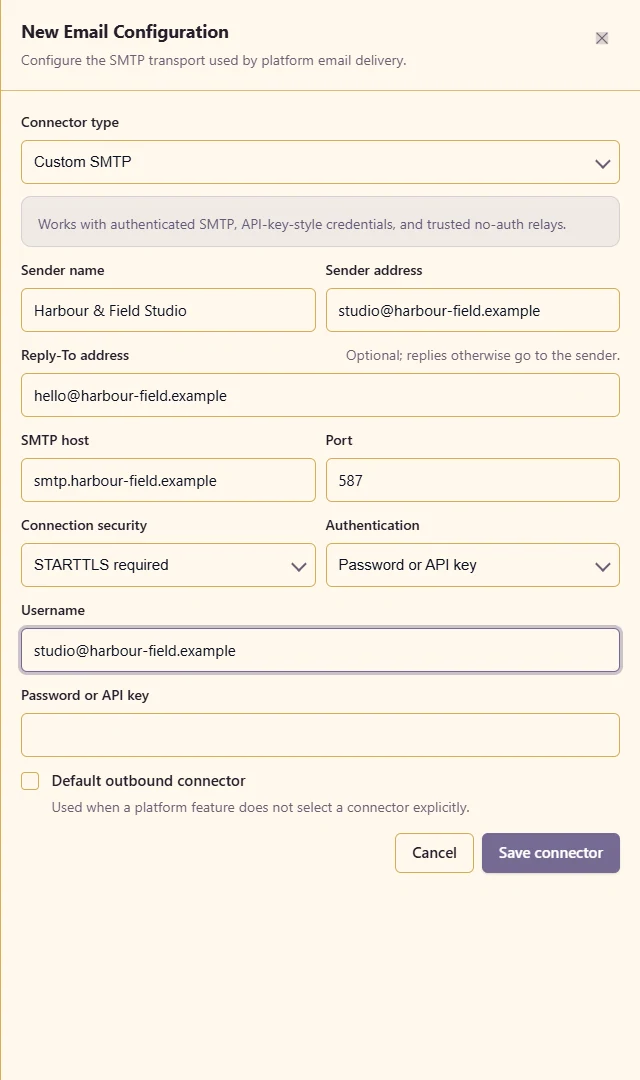
Siapkan koneksi pengiriman dan perilaku notifikasi yang didukung.
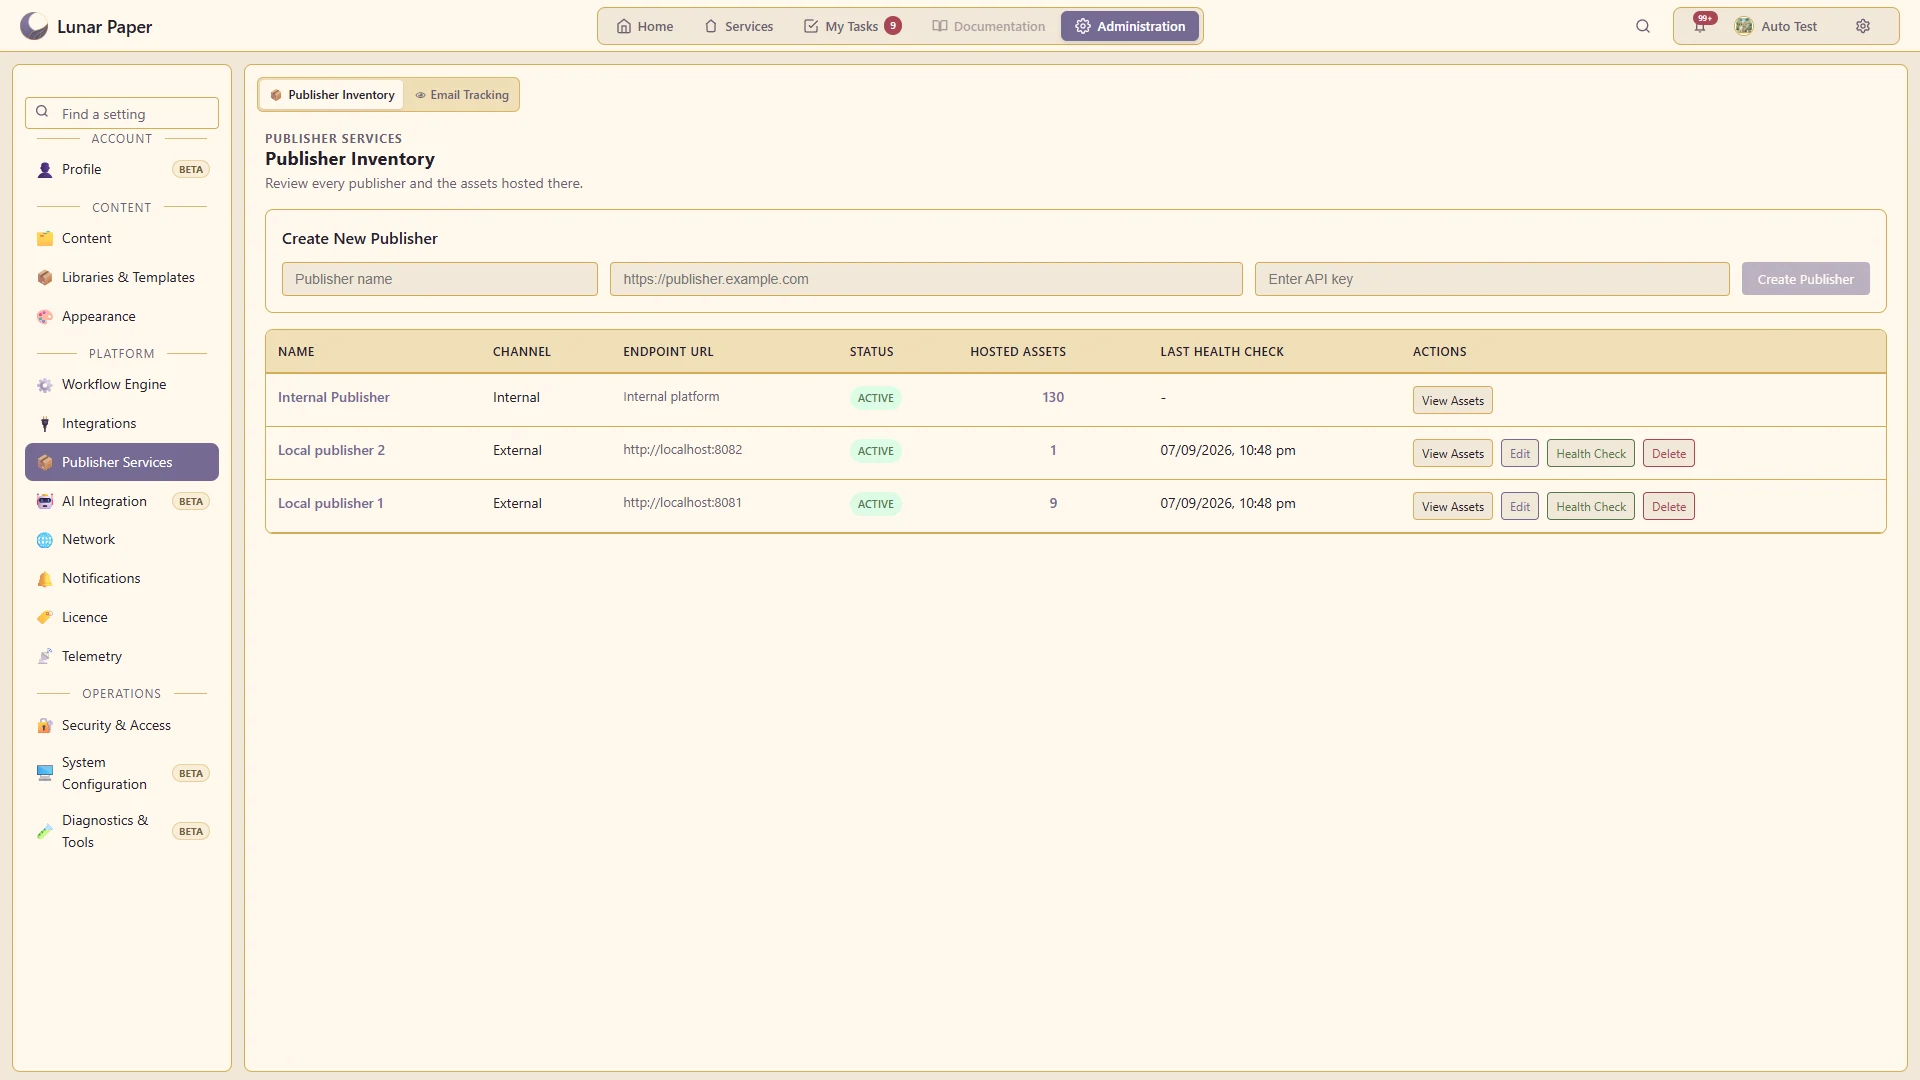
Periksa dan konfigurasikan tujuan yang digunakan untuk menyajikan konten terbitan.
Ikuti peristiwa permintaan, identitas, akses, dan keamanan permukaan yang terjadi.
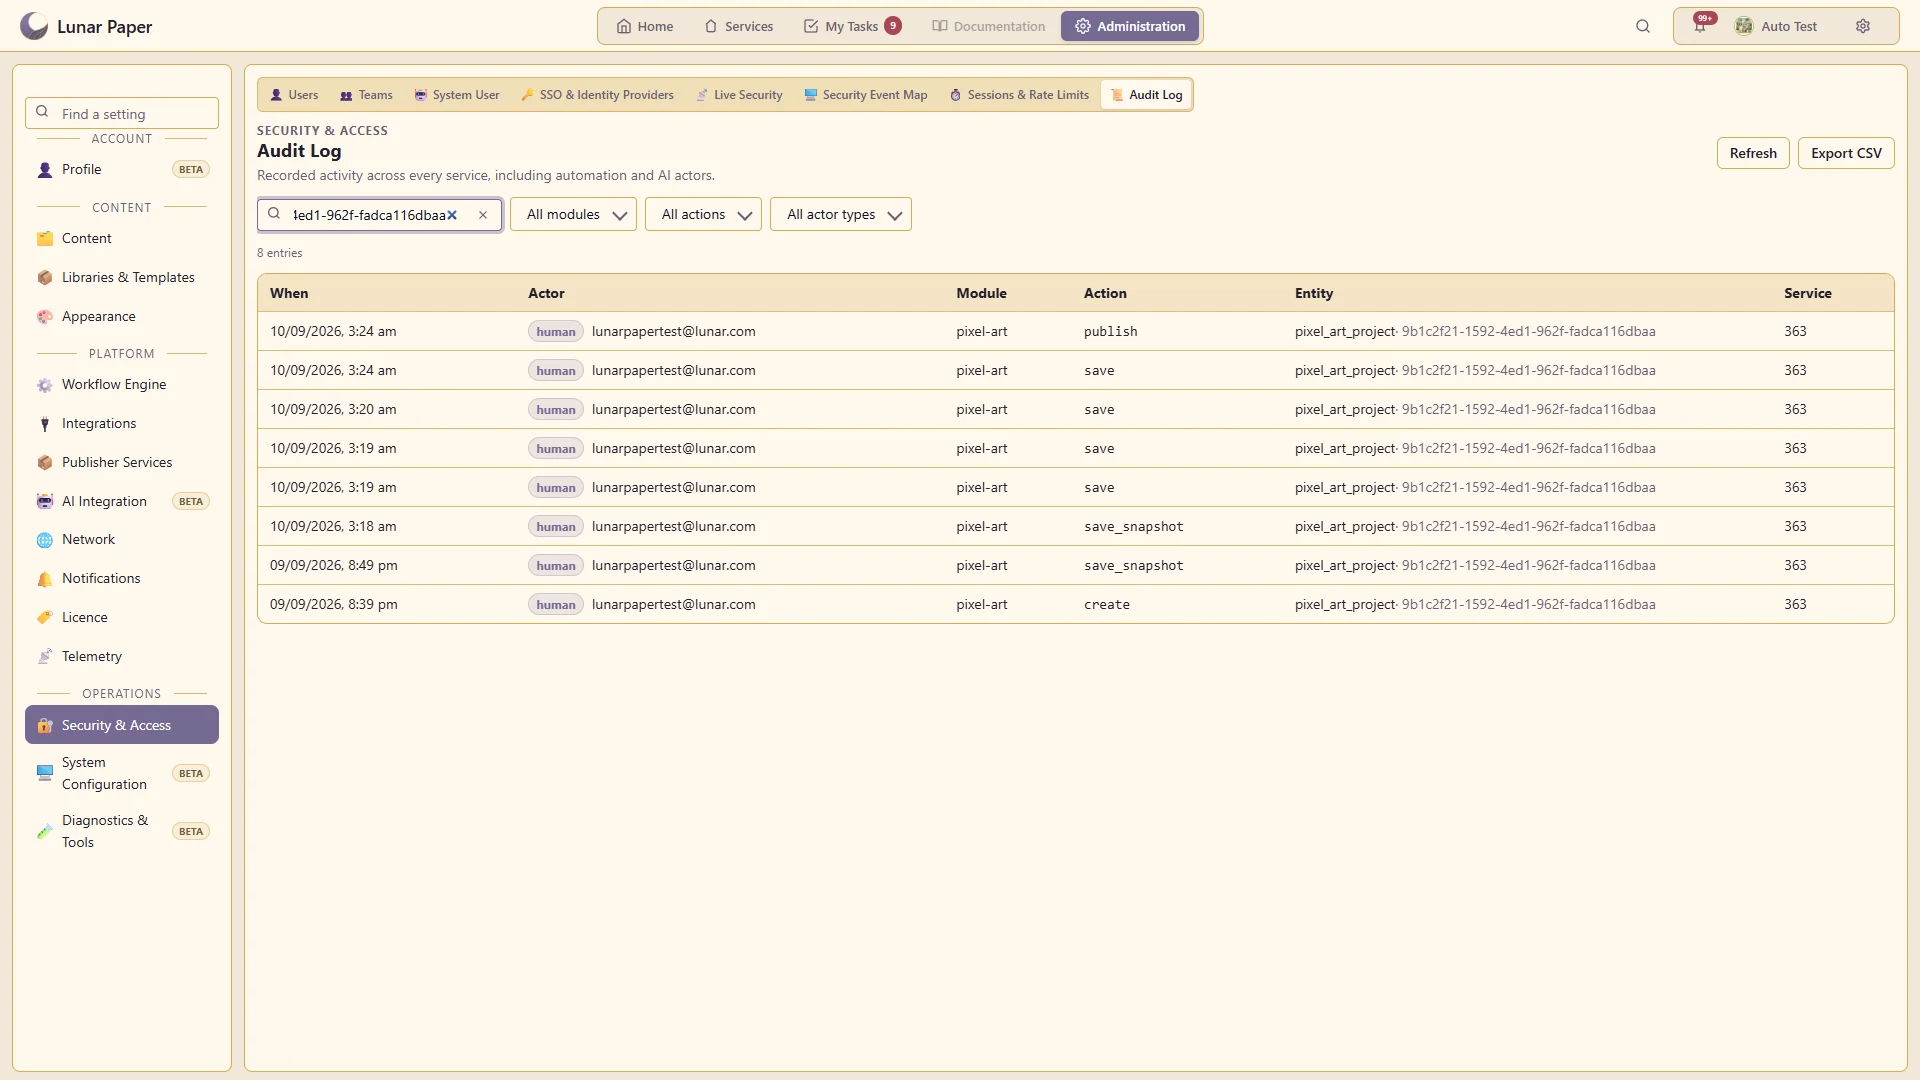
Tinjau aktivitas administratif dan konten yang tercatat melalui halaman audit terpusat.
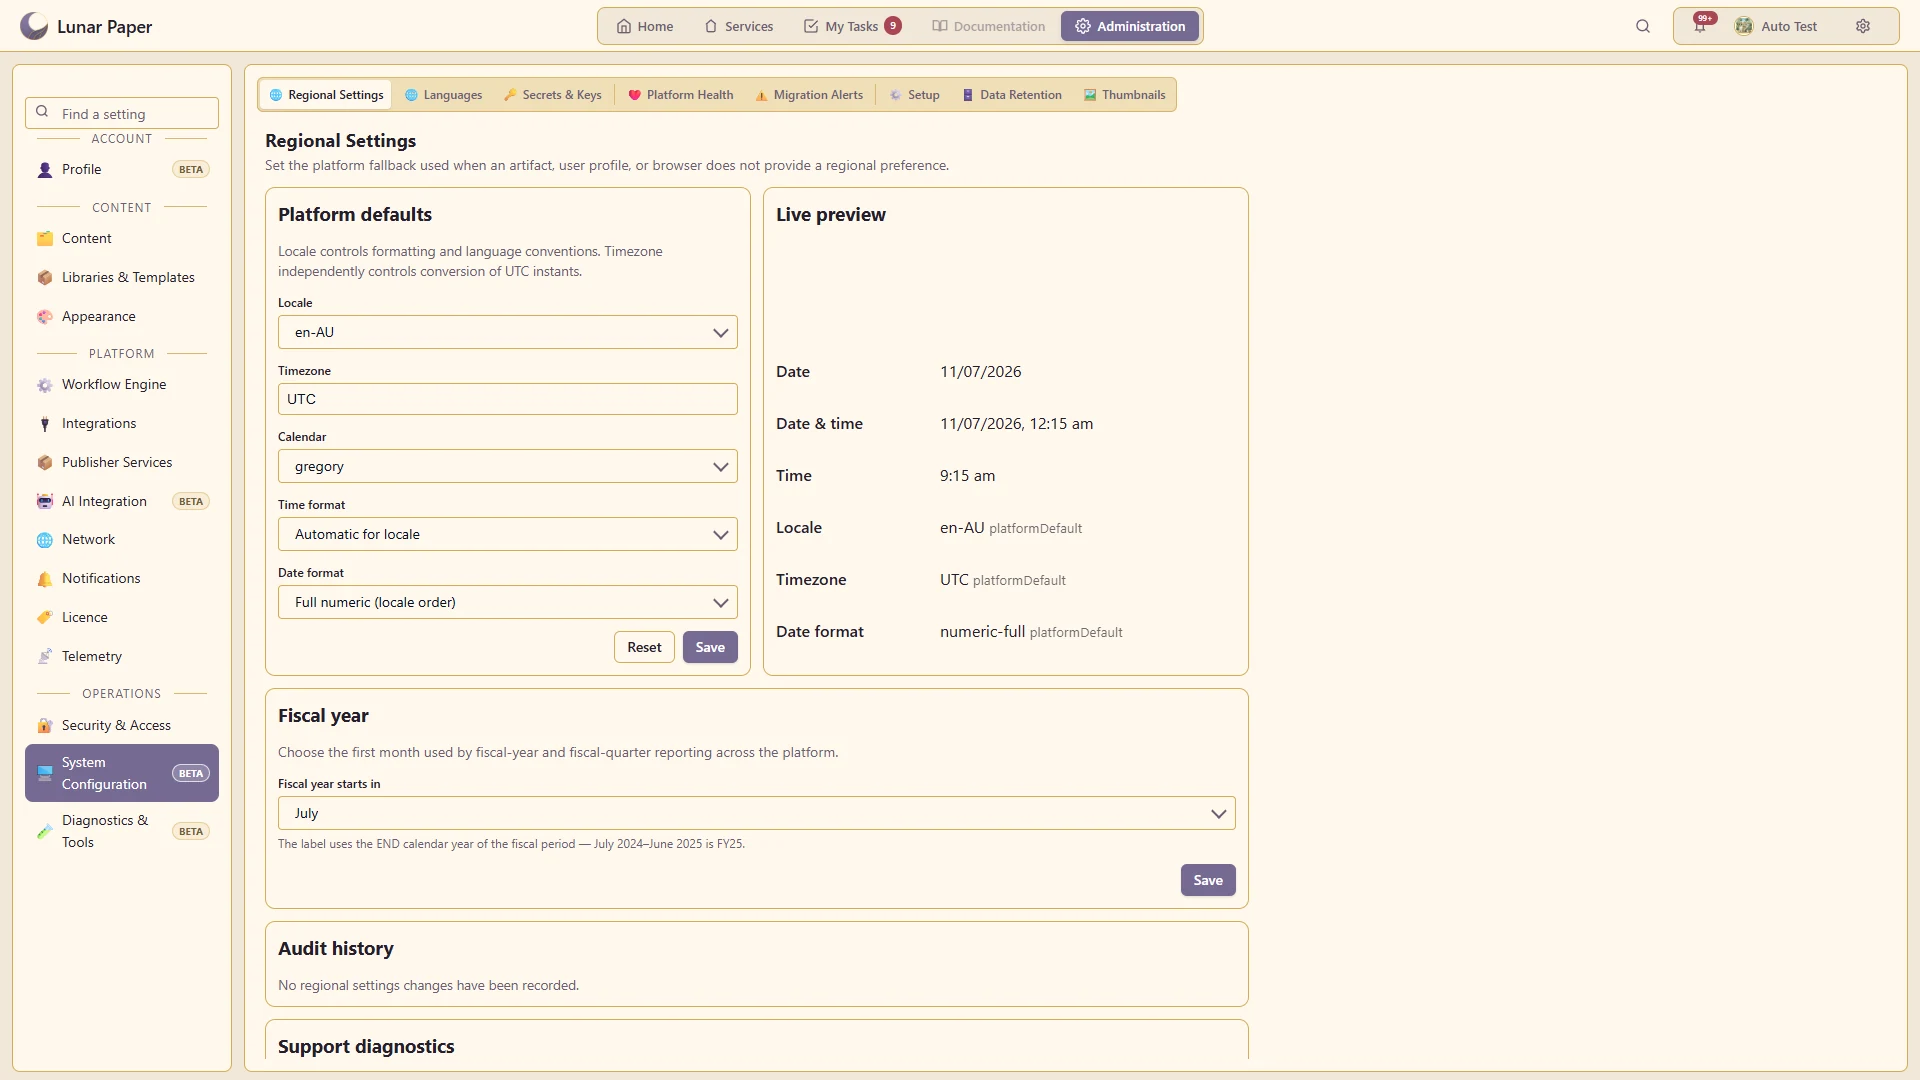
Konfigurasikan bahasa, tanggal, waktu, dan penggantian lokal yang didukung.
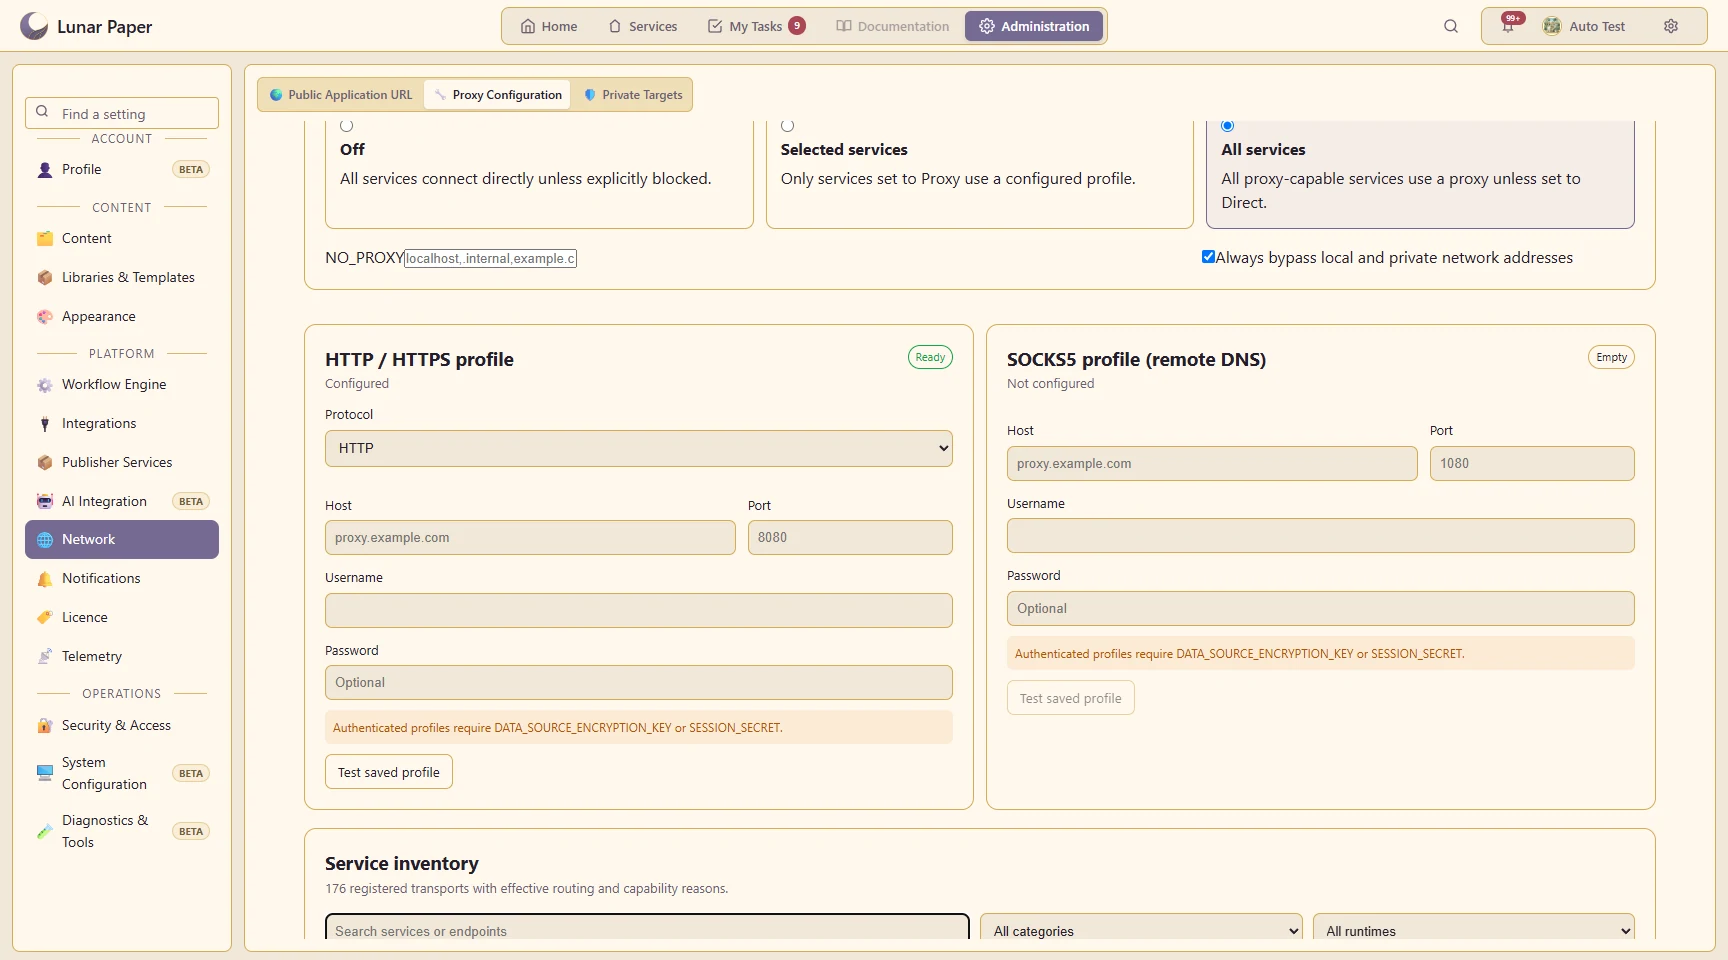
Kontrol bagaimana layanan platform menjangkau sistem eksternal melalui rute langsung atau proksi.
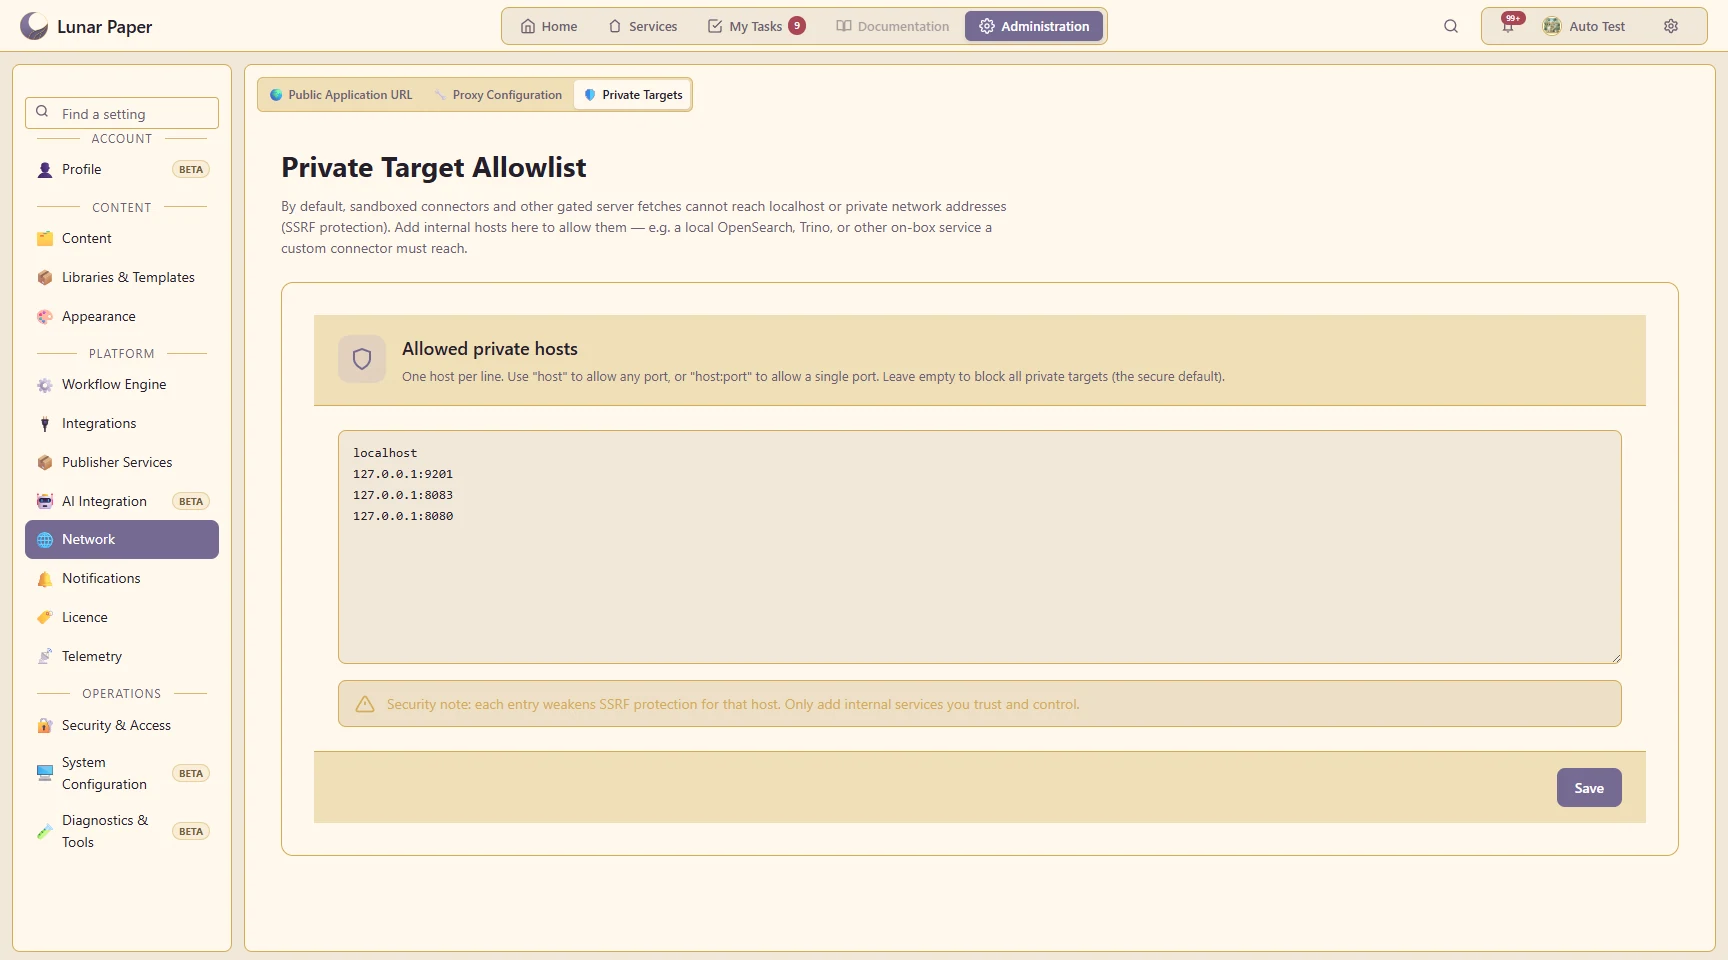
Izinkan host internal tepercaya sambil tetap memblokir akses jaringan pribadi secara default.
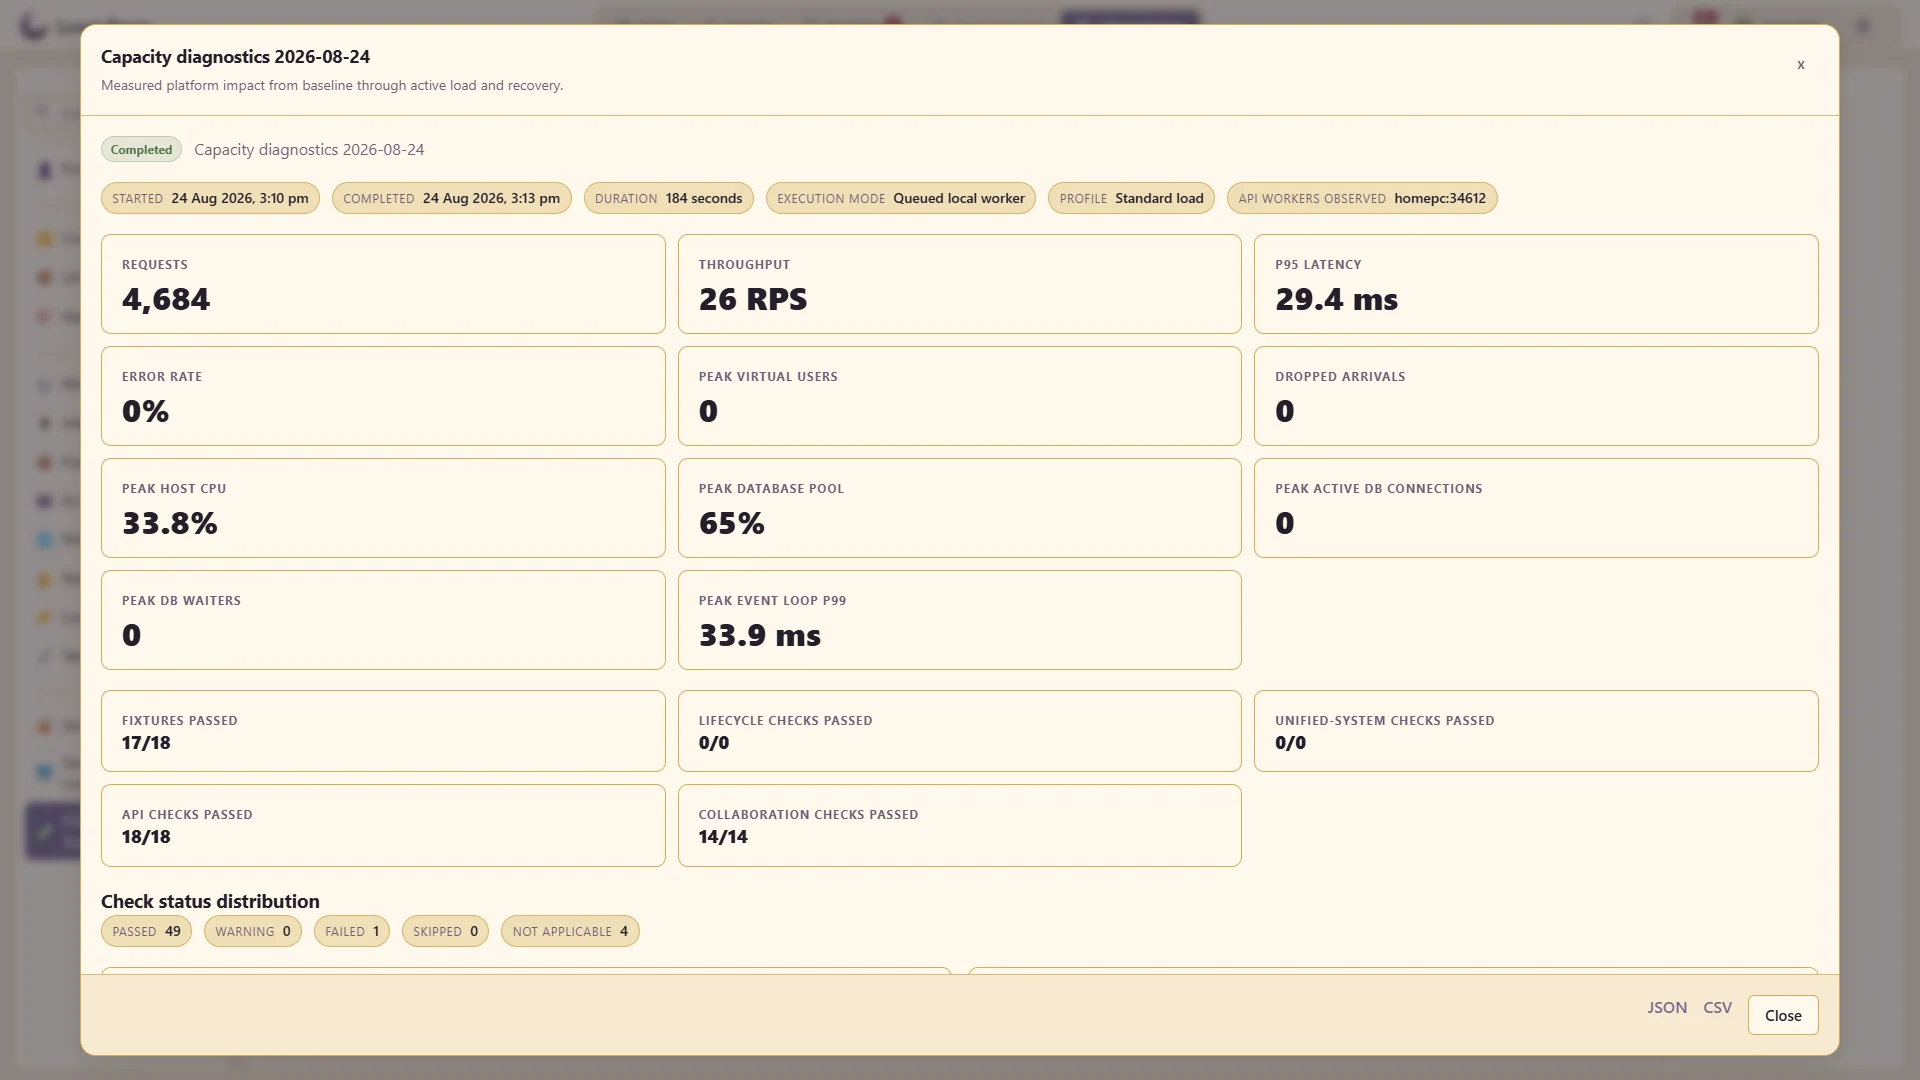
Periksa hak penggunaan instalasi dan informasi diagnostik kapasitas yang tersedia.
Area utama yang disatukan oleh Administrasi.
Kelola pengguna, tim, peran, dan penyedia identitas dari permukaan administratif pusat.
Pertahankan tema, ikon, struktur dokumen, perpustakaan kreatif, dan templat yang digunakan di seluruh aplikasi.
Konfigurasikan sumber data, pengiriman email, tujuan penerbitan, dan akses jaringan keluar yang terkontrol.
Periksa aktivitas keamanan langsung, perilaku sistem, dan catatan audit administratif dari pandangan operasional.
Kontrol bahasa yang didukung, konvensi tanggal dan waktu, lisensi, dan pengaturan tingkat instalasi.
Tinjau aktivitas alur kerja, pekerjaan yang menunggu, dan kegagalan di samping kontrol yang digunakan untuk mengoperasikan platform.
Tiga orang dapat menjalankan platform dengan semua fitur secara gratis.