사람과 접근
중앙 관리 화면에서 사용자, 팀, 역할 및 ID 공급자를 관리하세요.
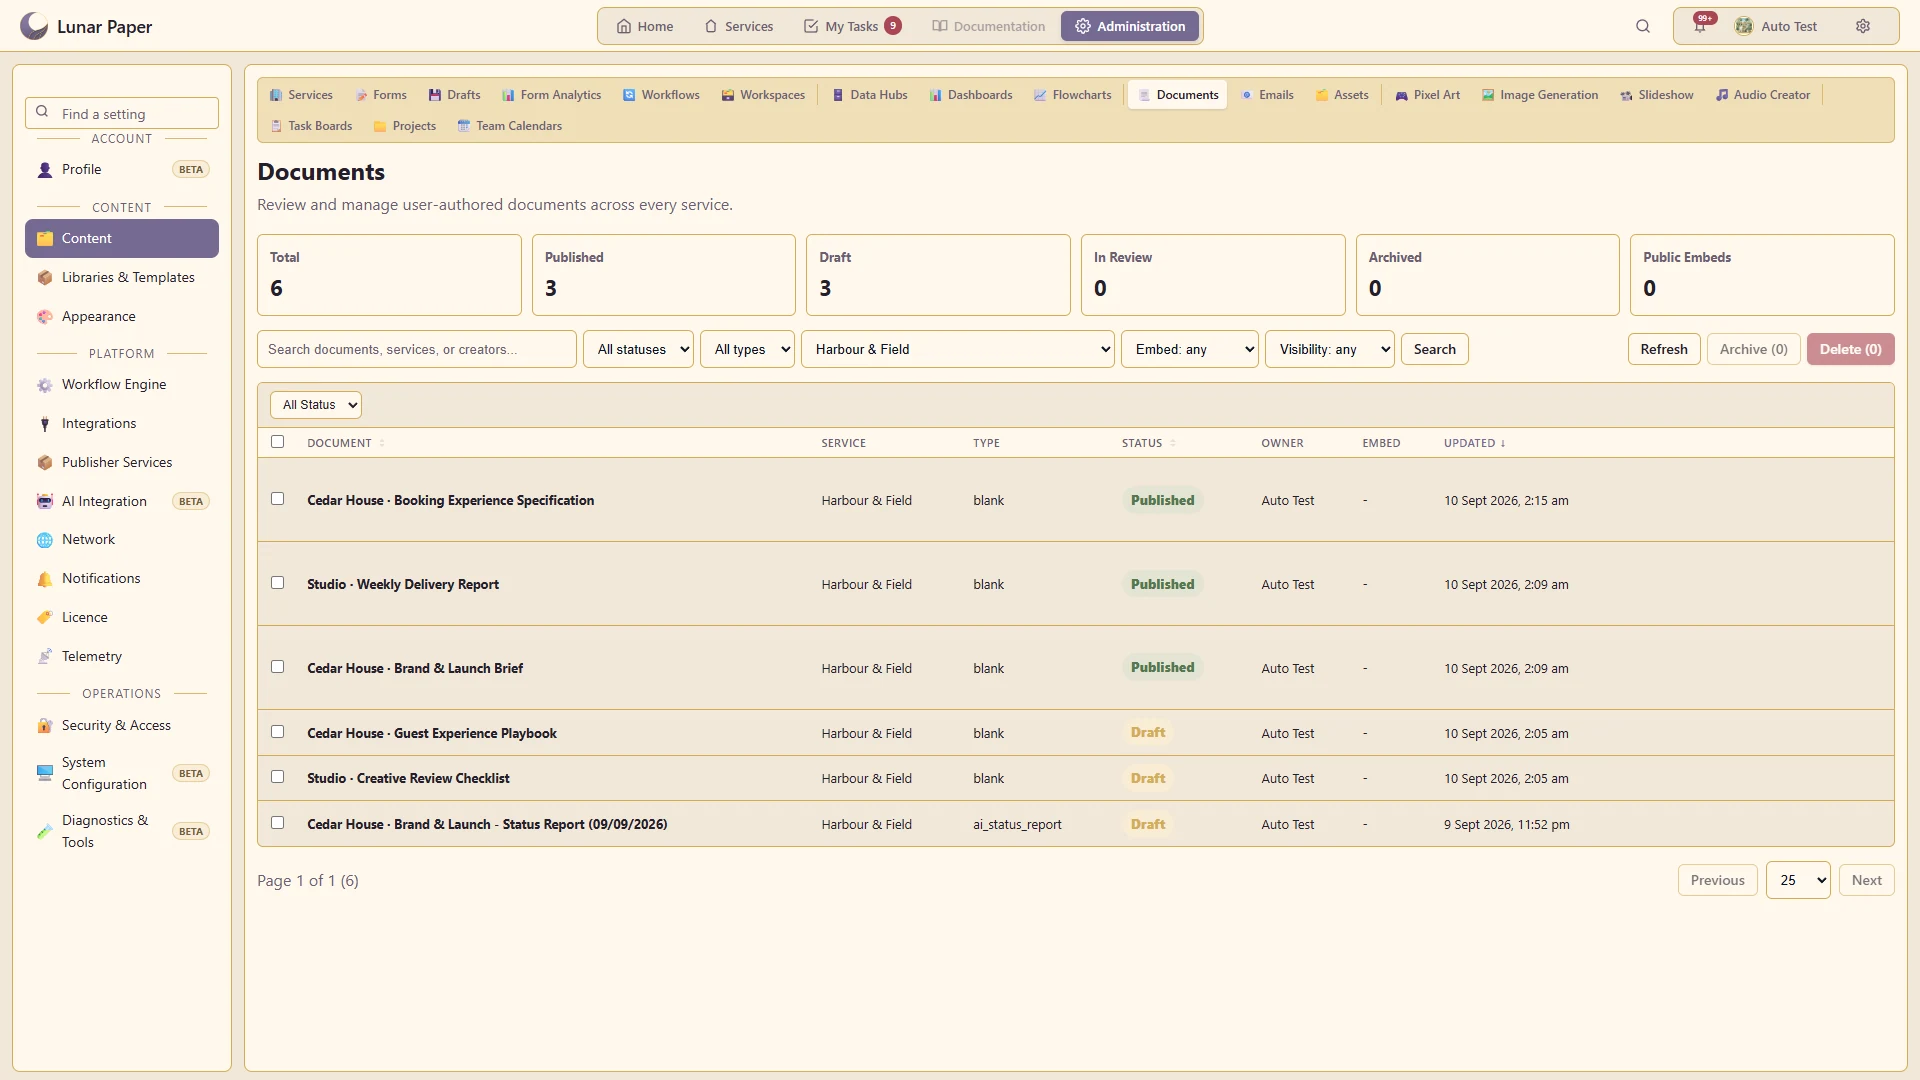
하나의 관리 영역에서 설치 환경 전체의 애플리케이션 콘텐츠를 찾고 관리합니다.
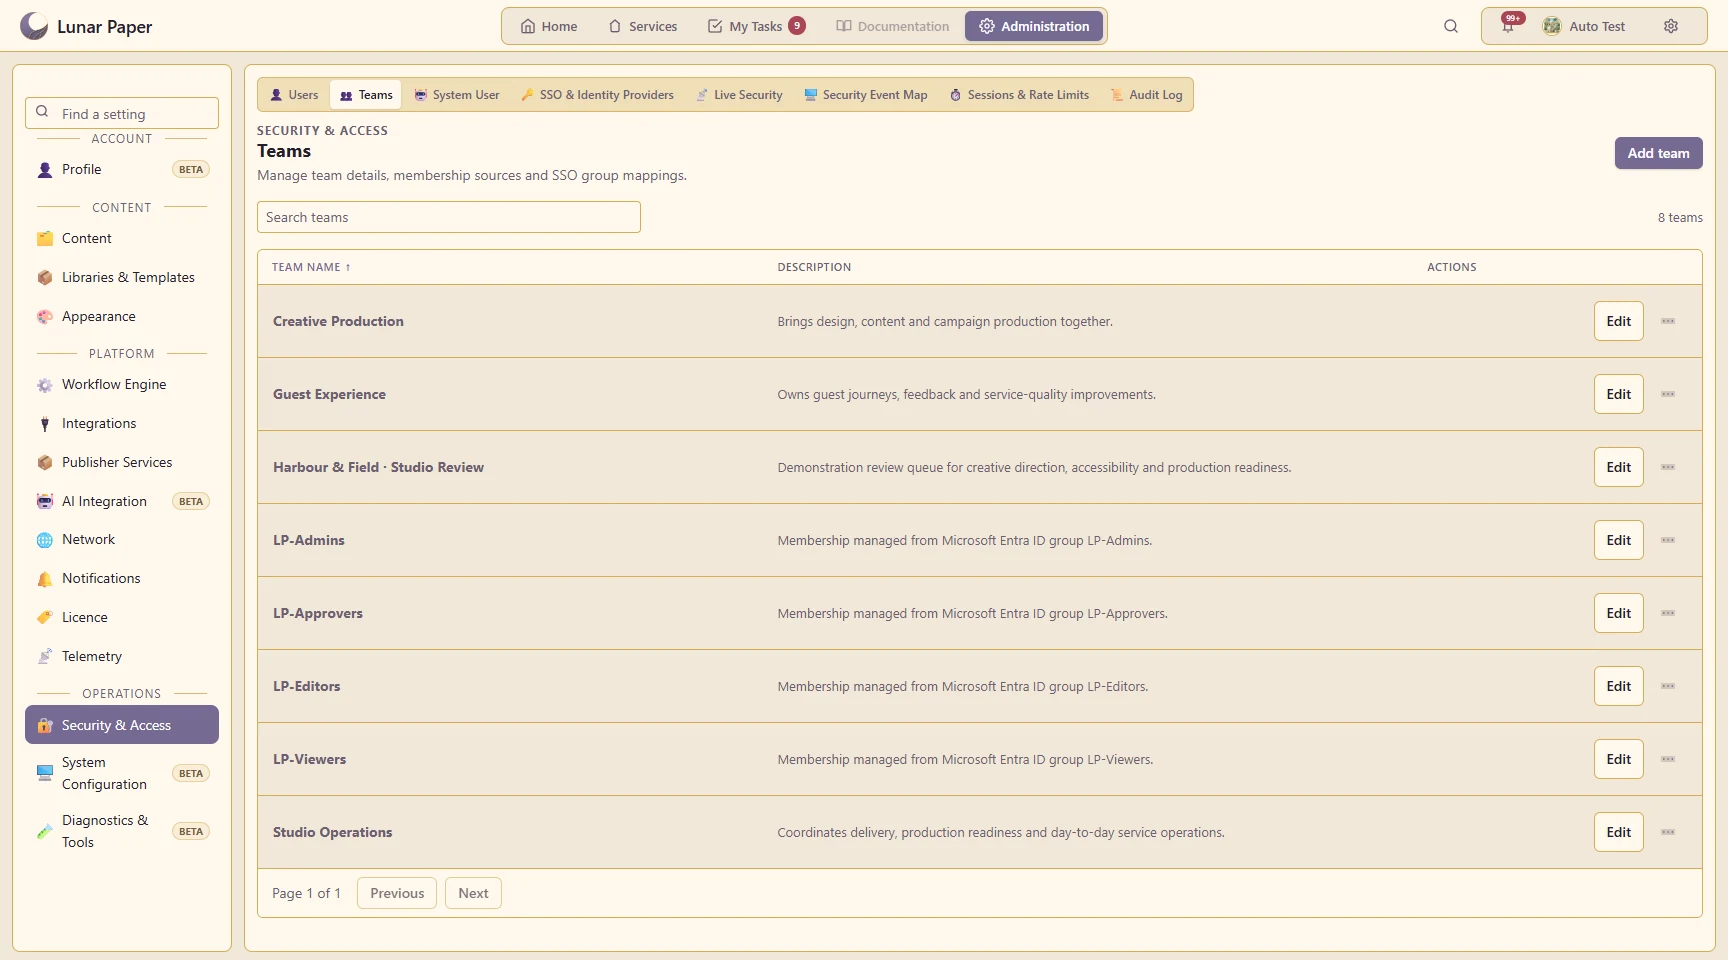
누가 플랫폼을 사용할 수 있고 사람들이 어떻게 구성되는지 관리합니다.
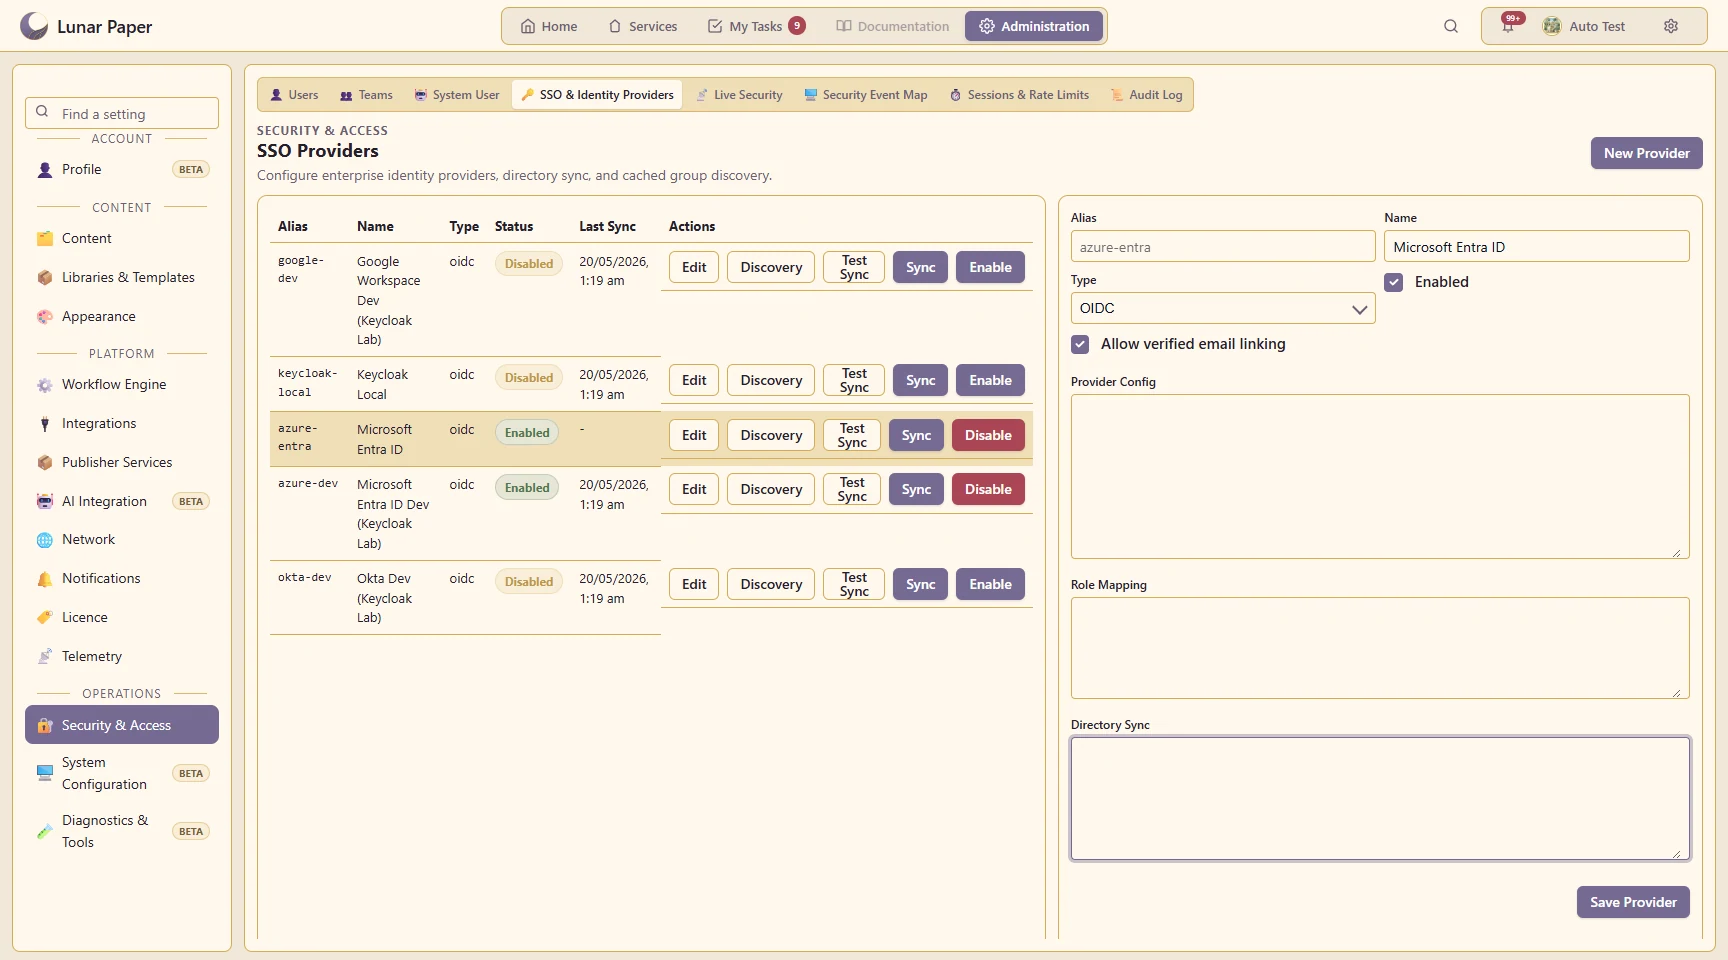
제공되는 OIDC 또는 SAML ID 연결을 구성합니다.
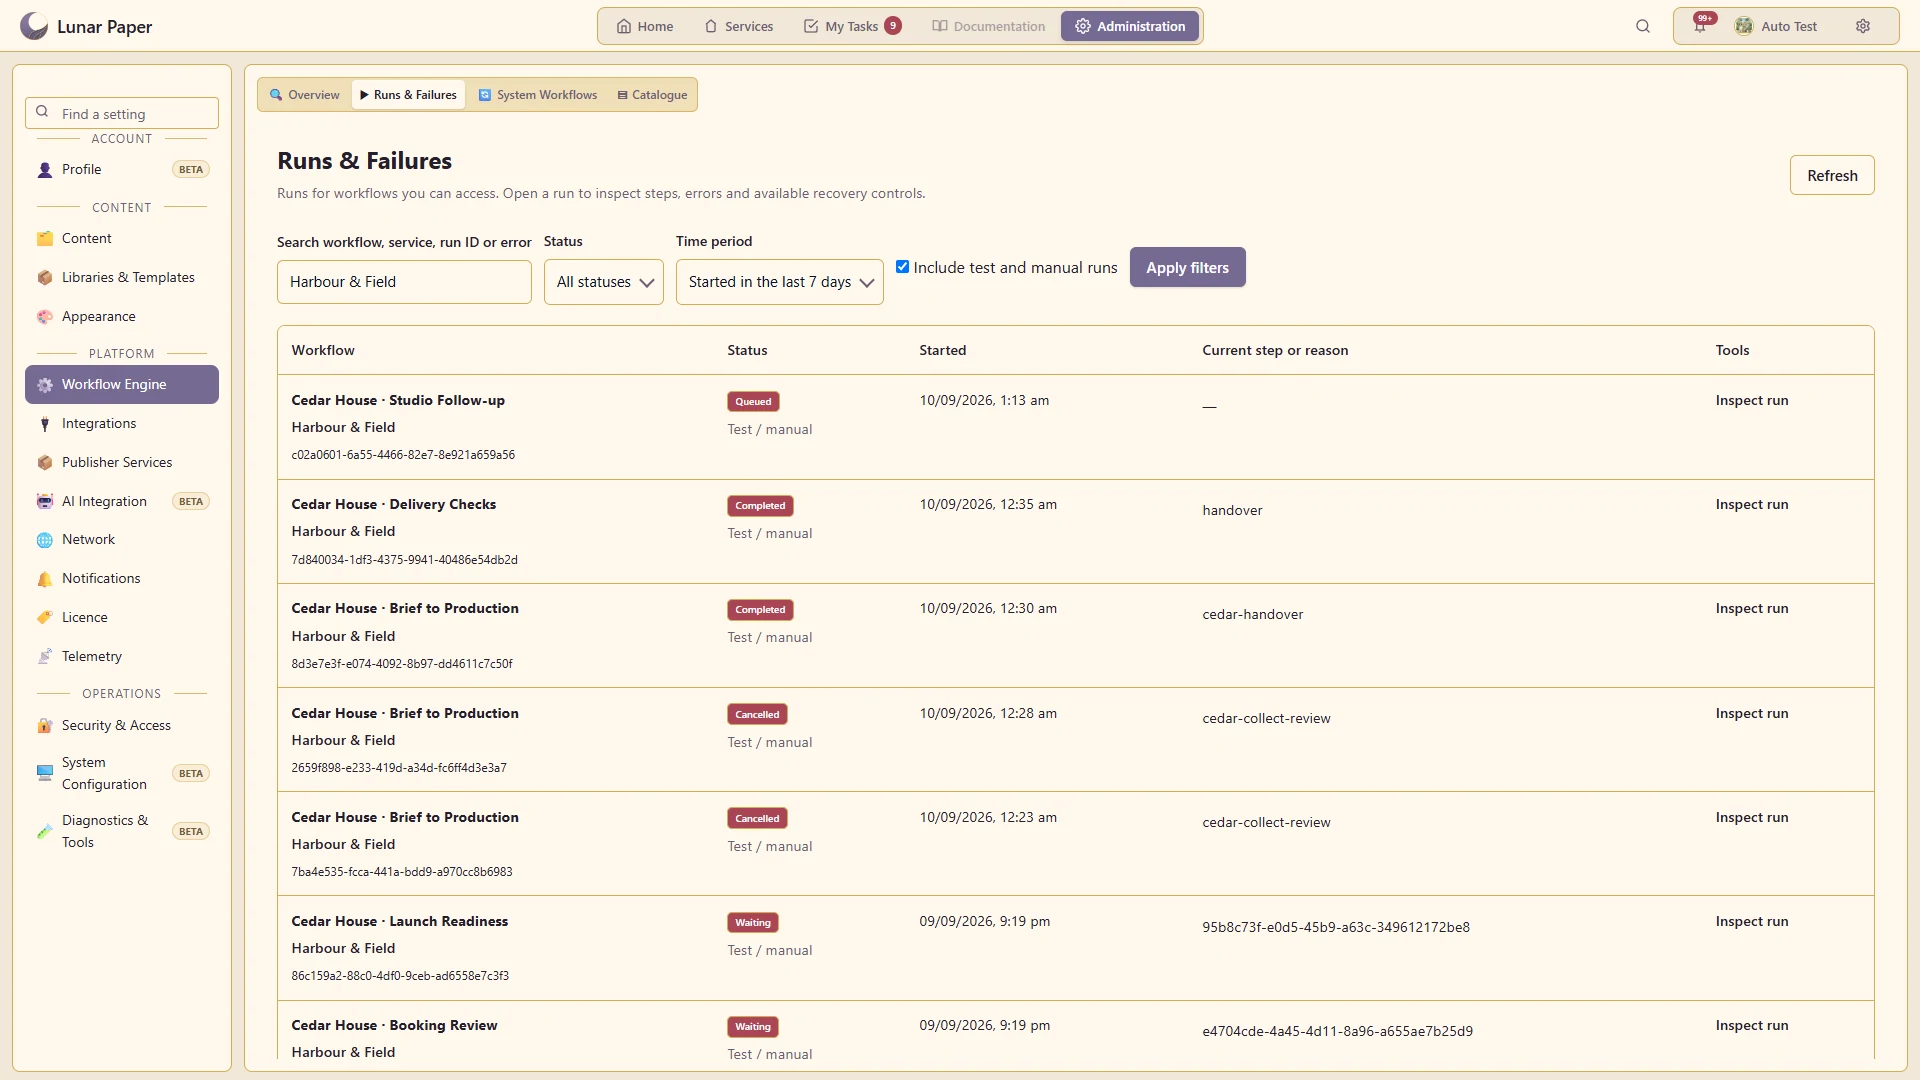
워크플로 관리 화면에서 활성 실행, 대기 중인 작업, 실패를 확인합니다.
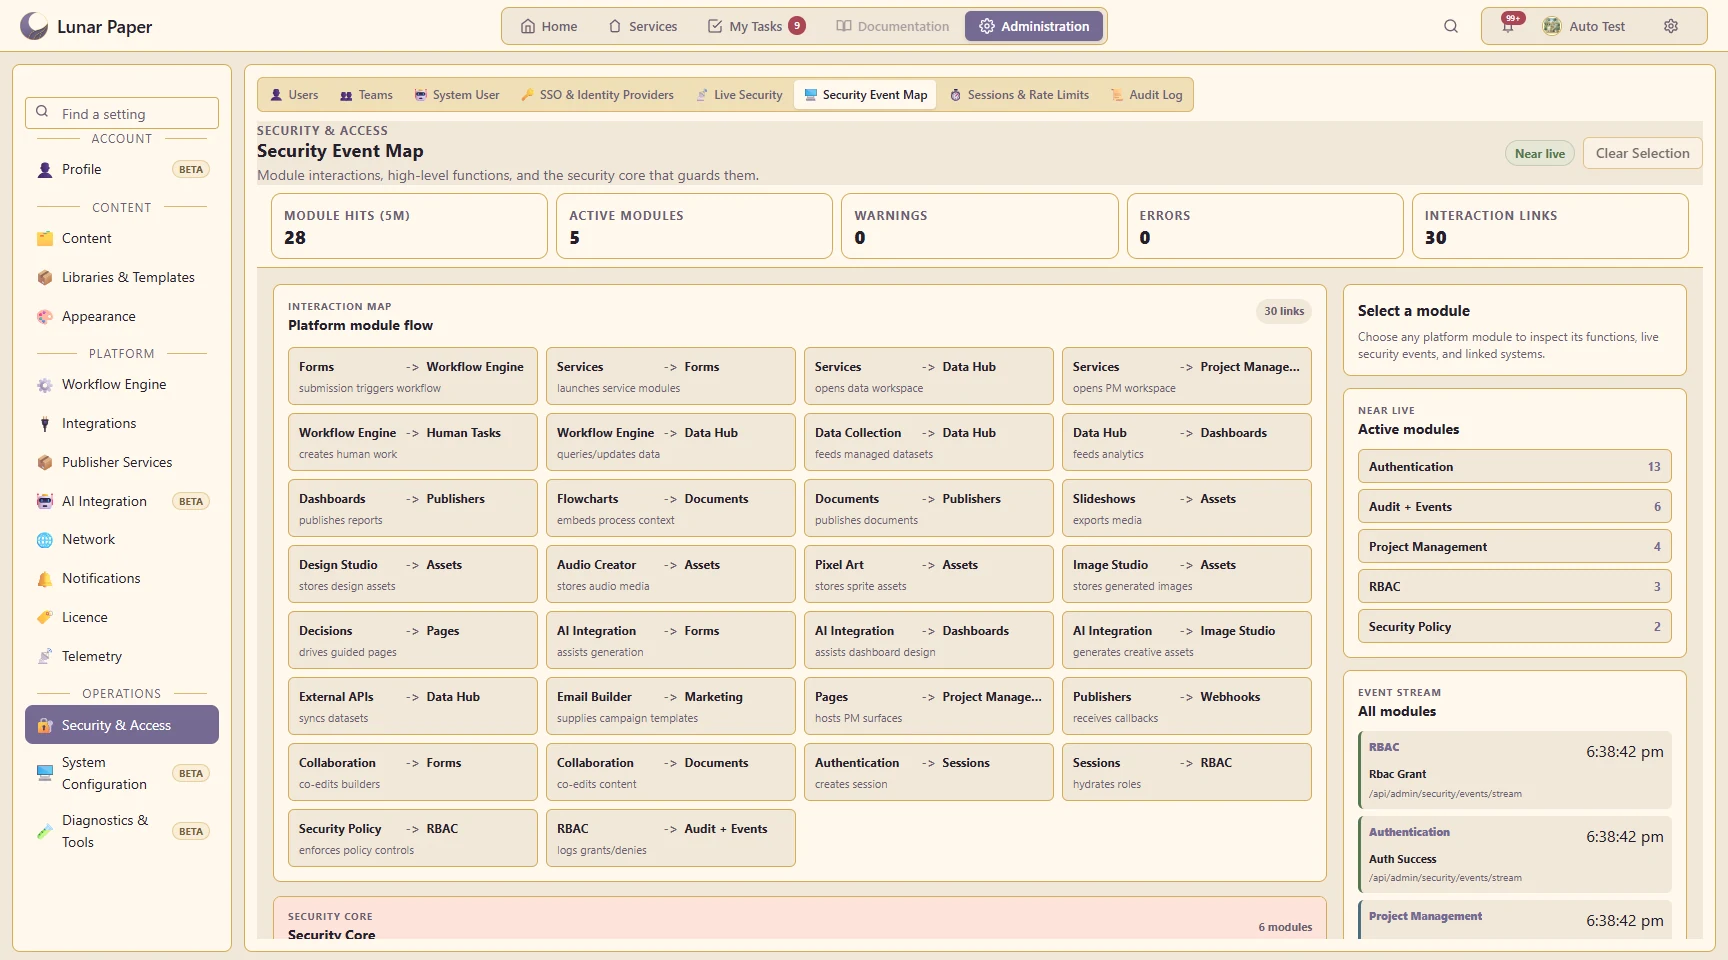
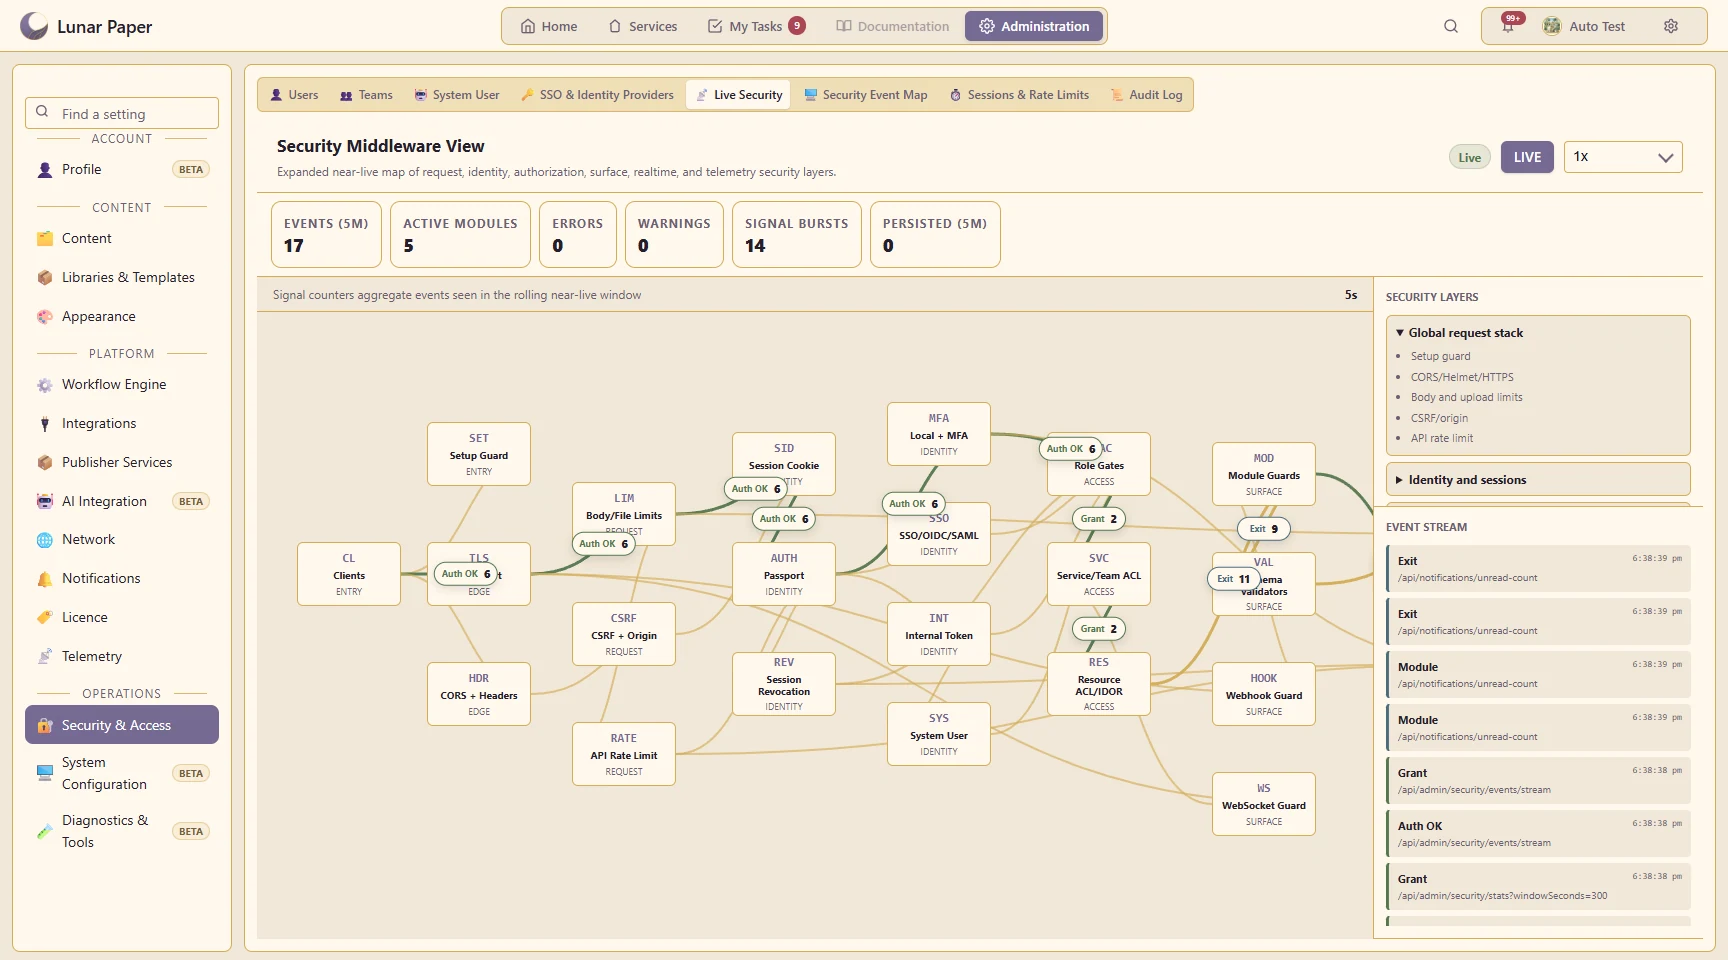
모듈 상호 작용, 활성 보안 제어 및 이들이 보호하는 이벤트 흐름을 검사합니다.
관리는 설치본을 설정하는 곳입니다. 누가 어떻게 로그인할 수 있는지, 어떤 역할이 있고 무엇을 허용하는지, 지역 및 언어 설정, 데이터 보존 기간, 그리고 시스템 자체의 상태를 다룹니다.
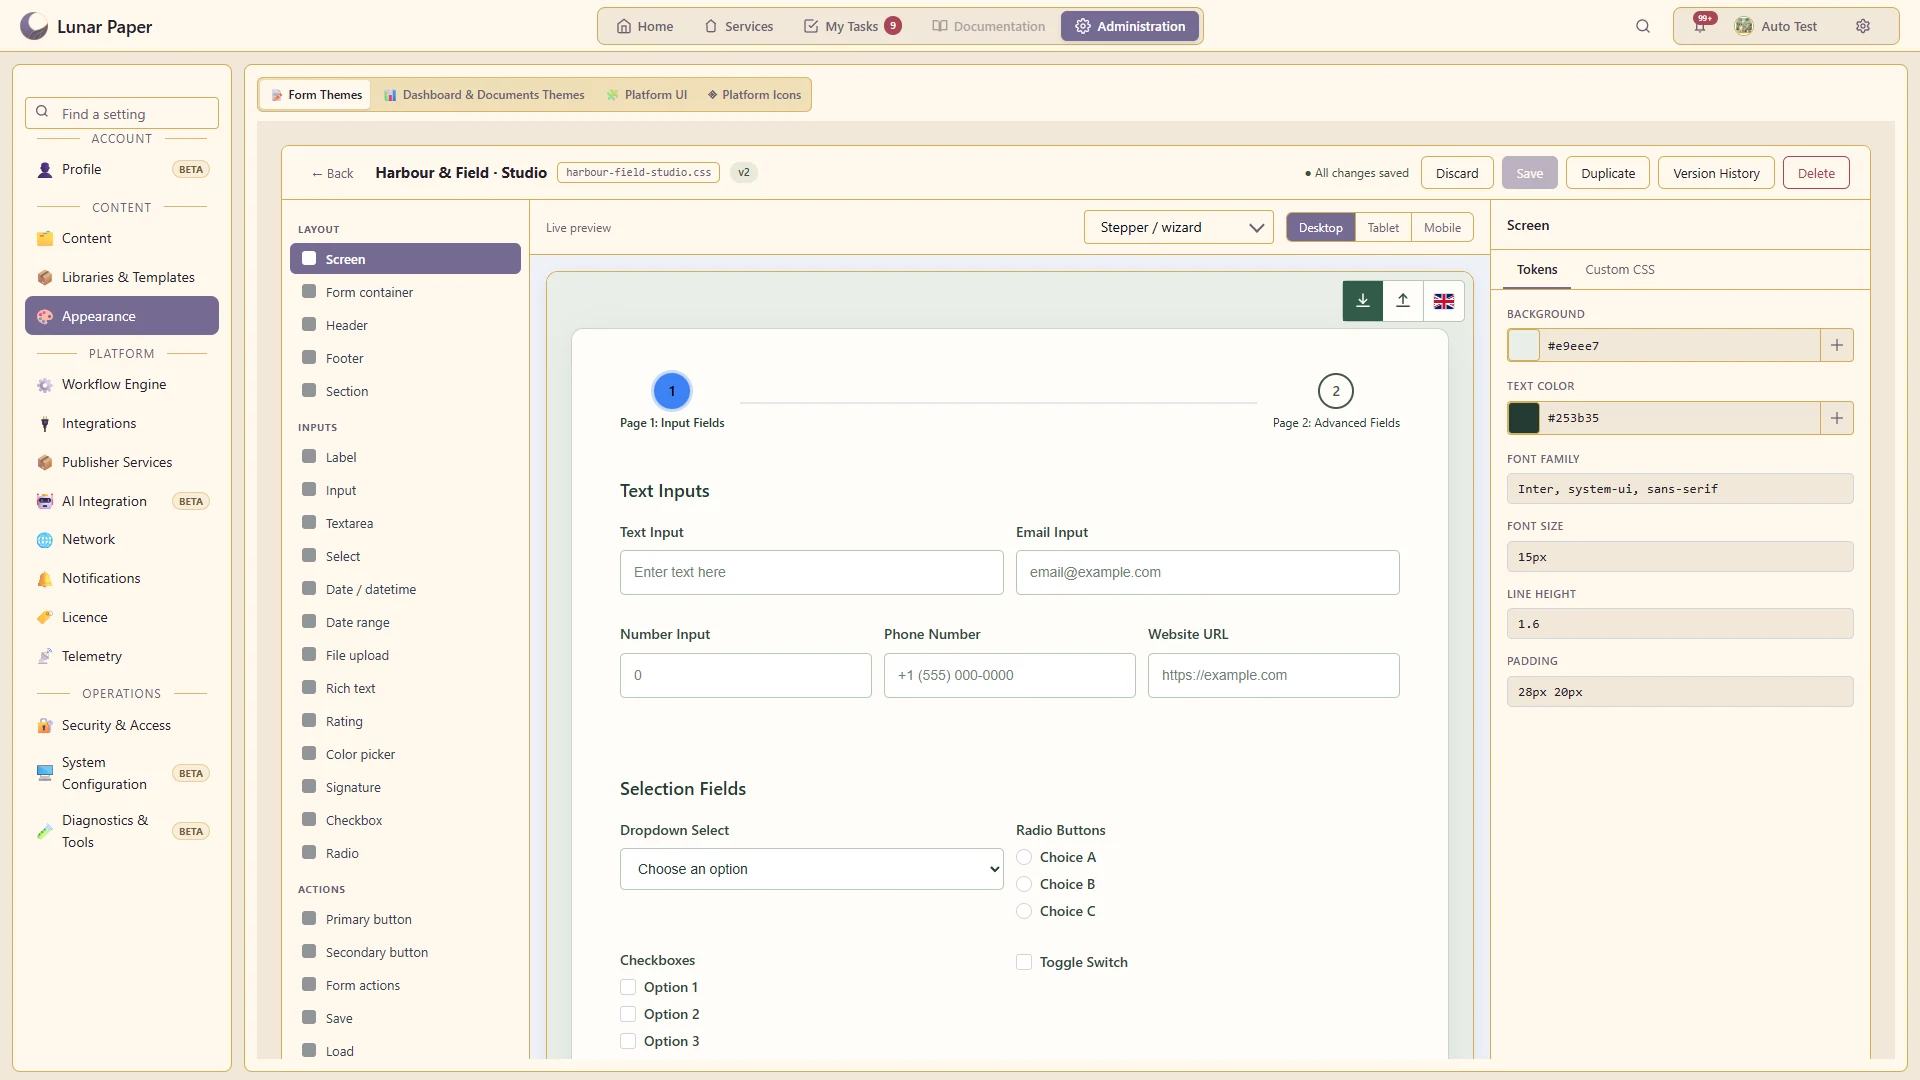
양식 작성 화면과 게시된 양식에 쓰이는 양식 테마를 만들고 관리합니다.
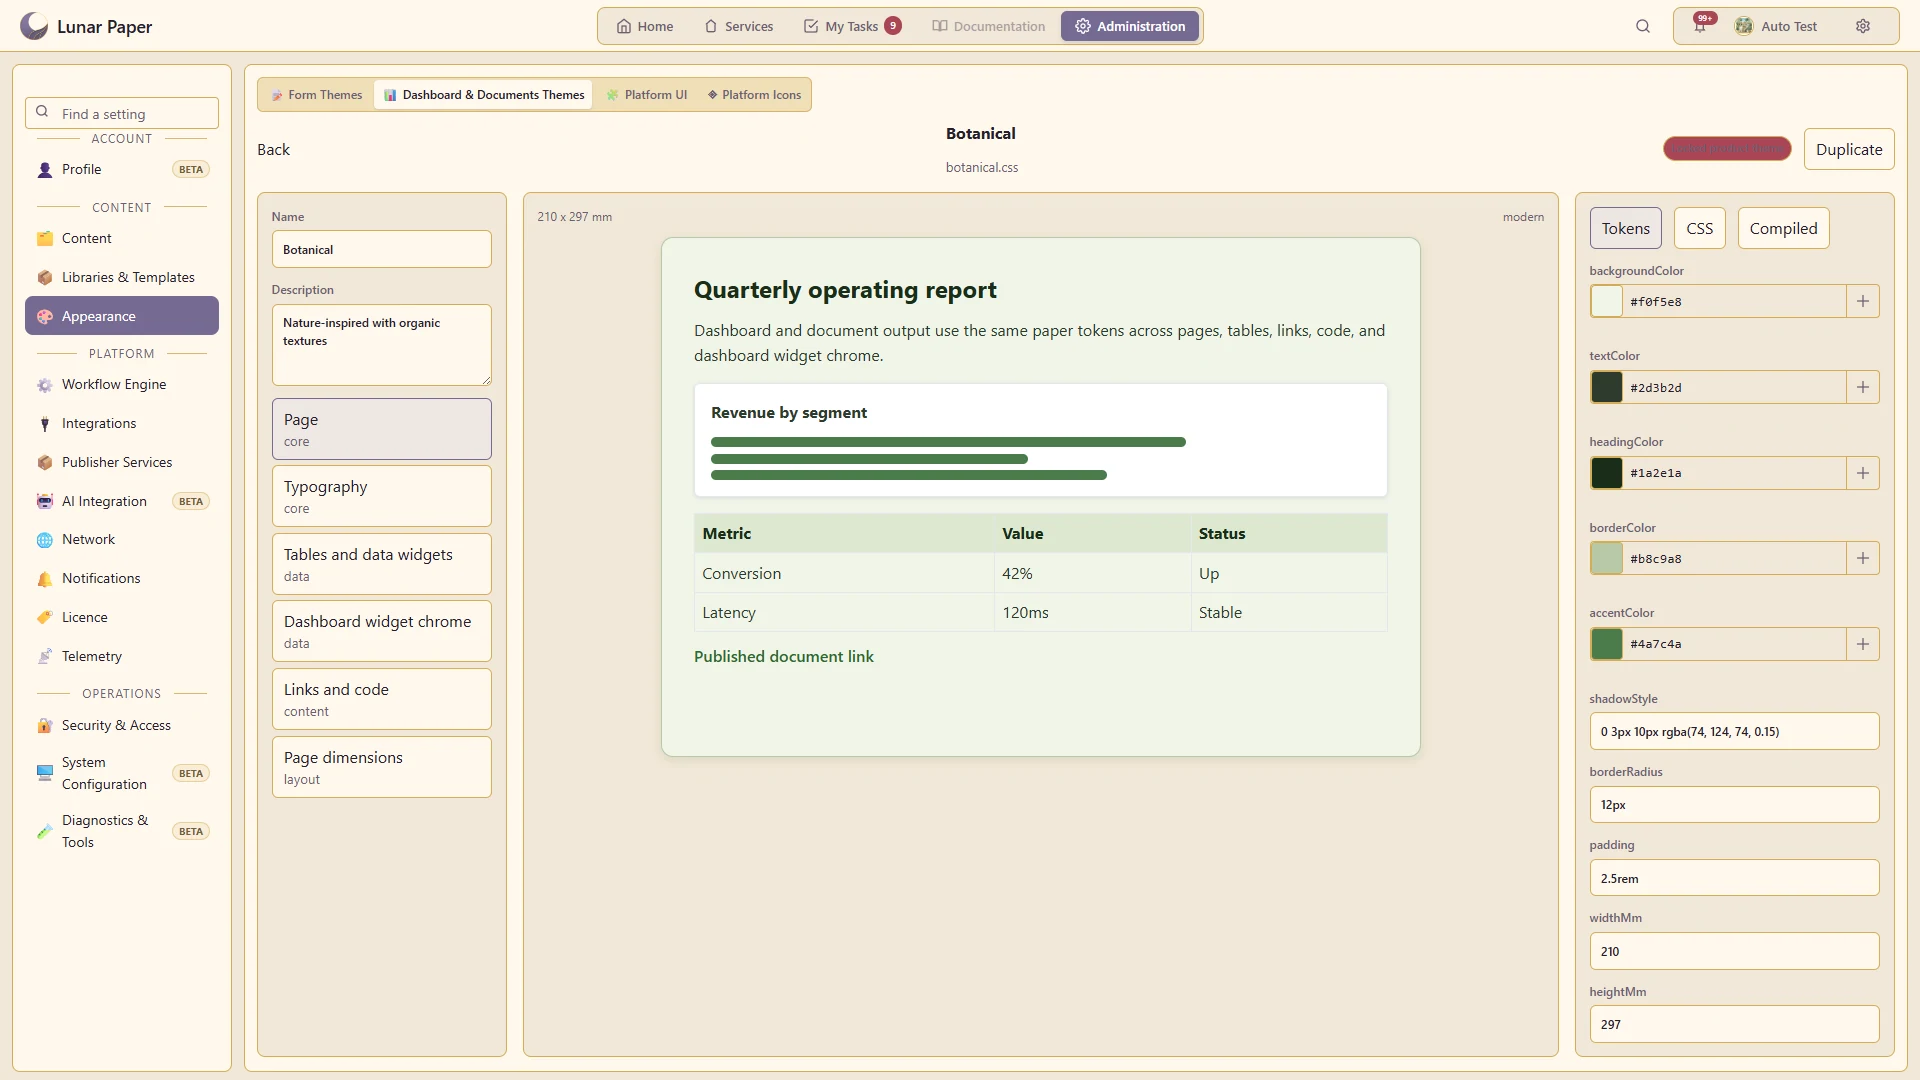
보고서와 문서에 쓰이는 공유 용지 테마를 관리합니다.
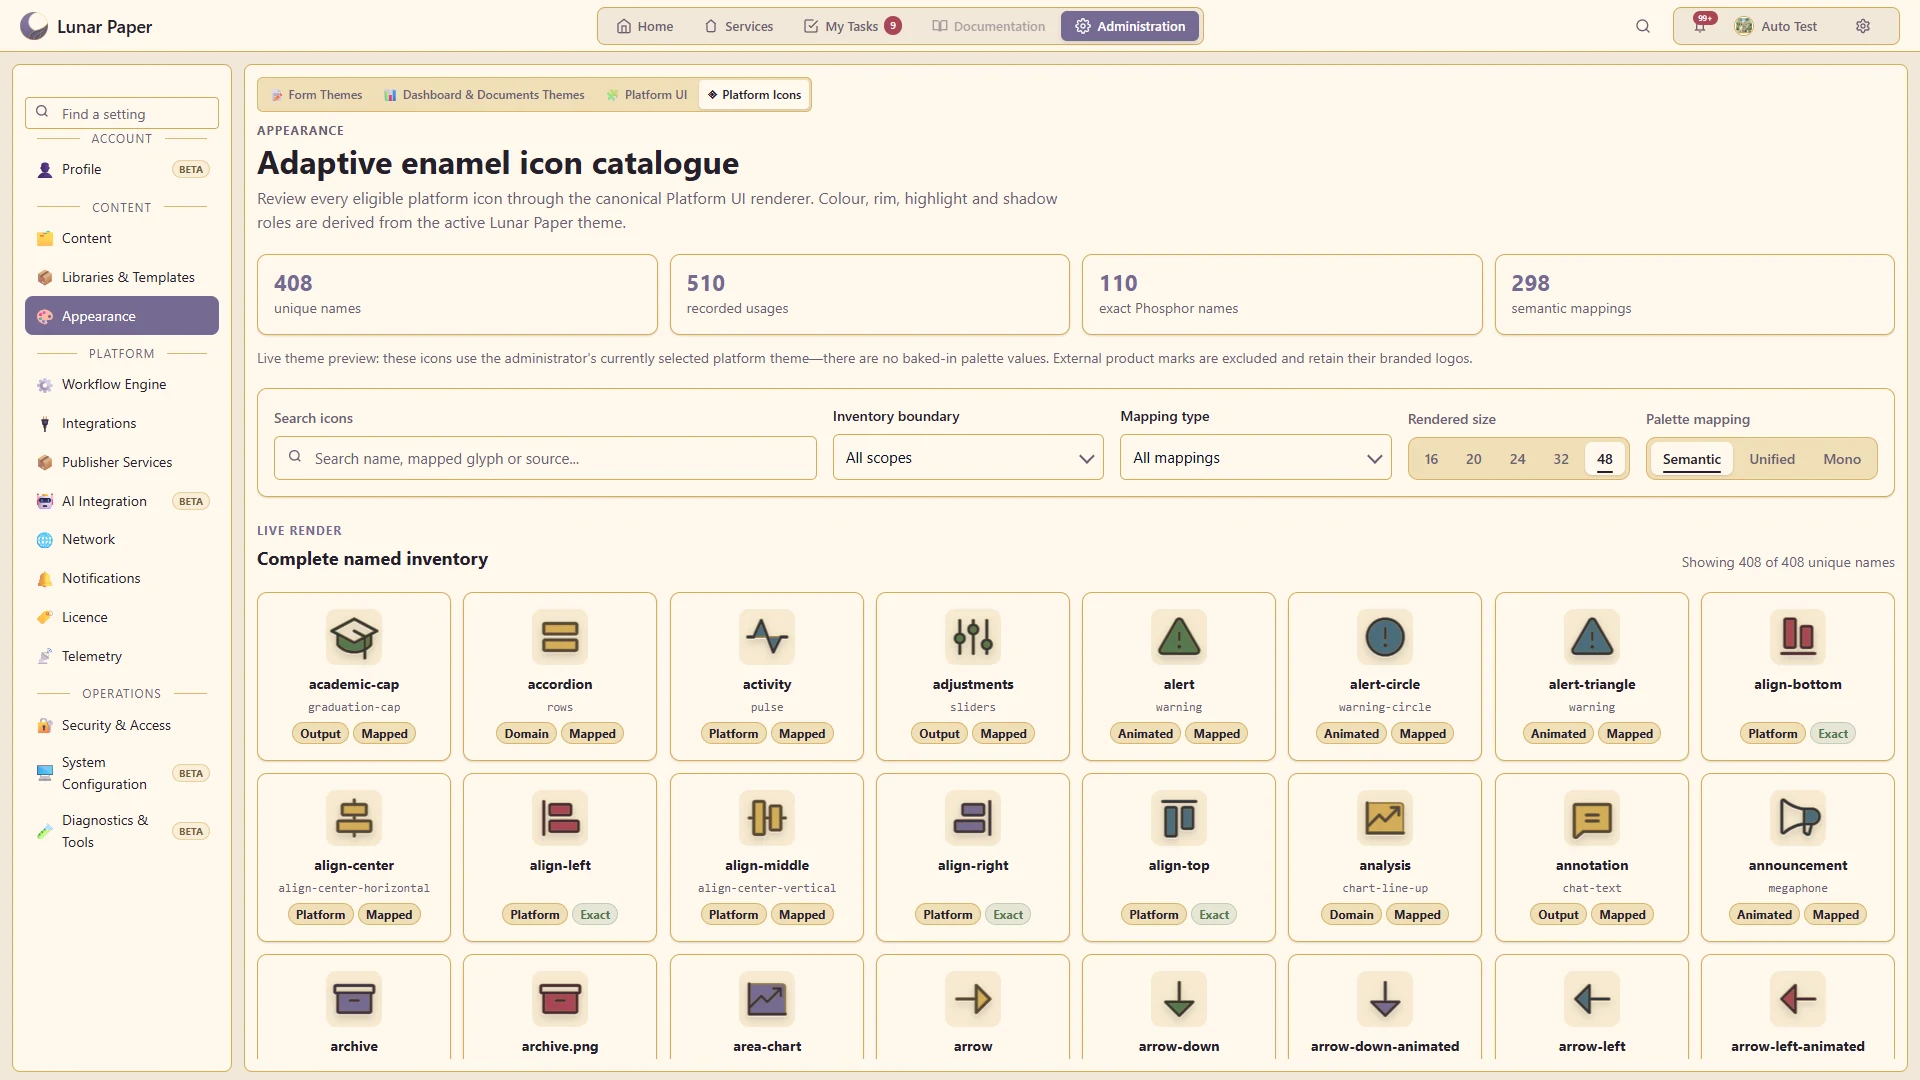
애플리케이션의 테마 아이콘 시스템을 미리 보고 사용 가능한 아이콘 계열을 확인합니다.
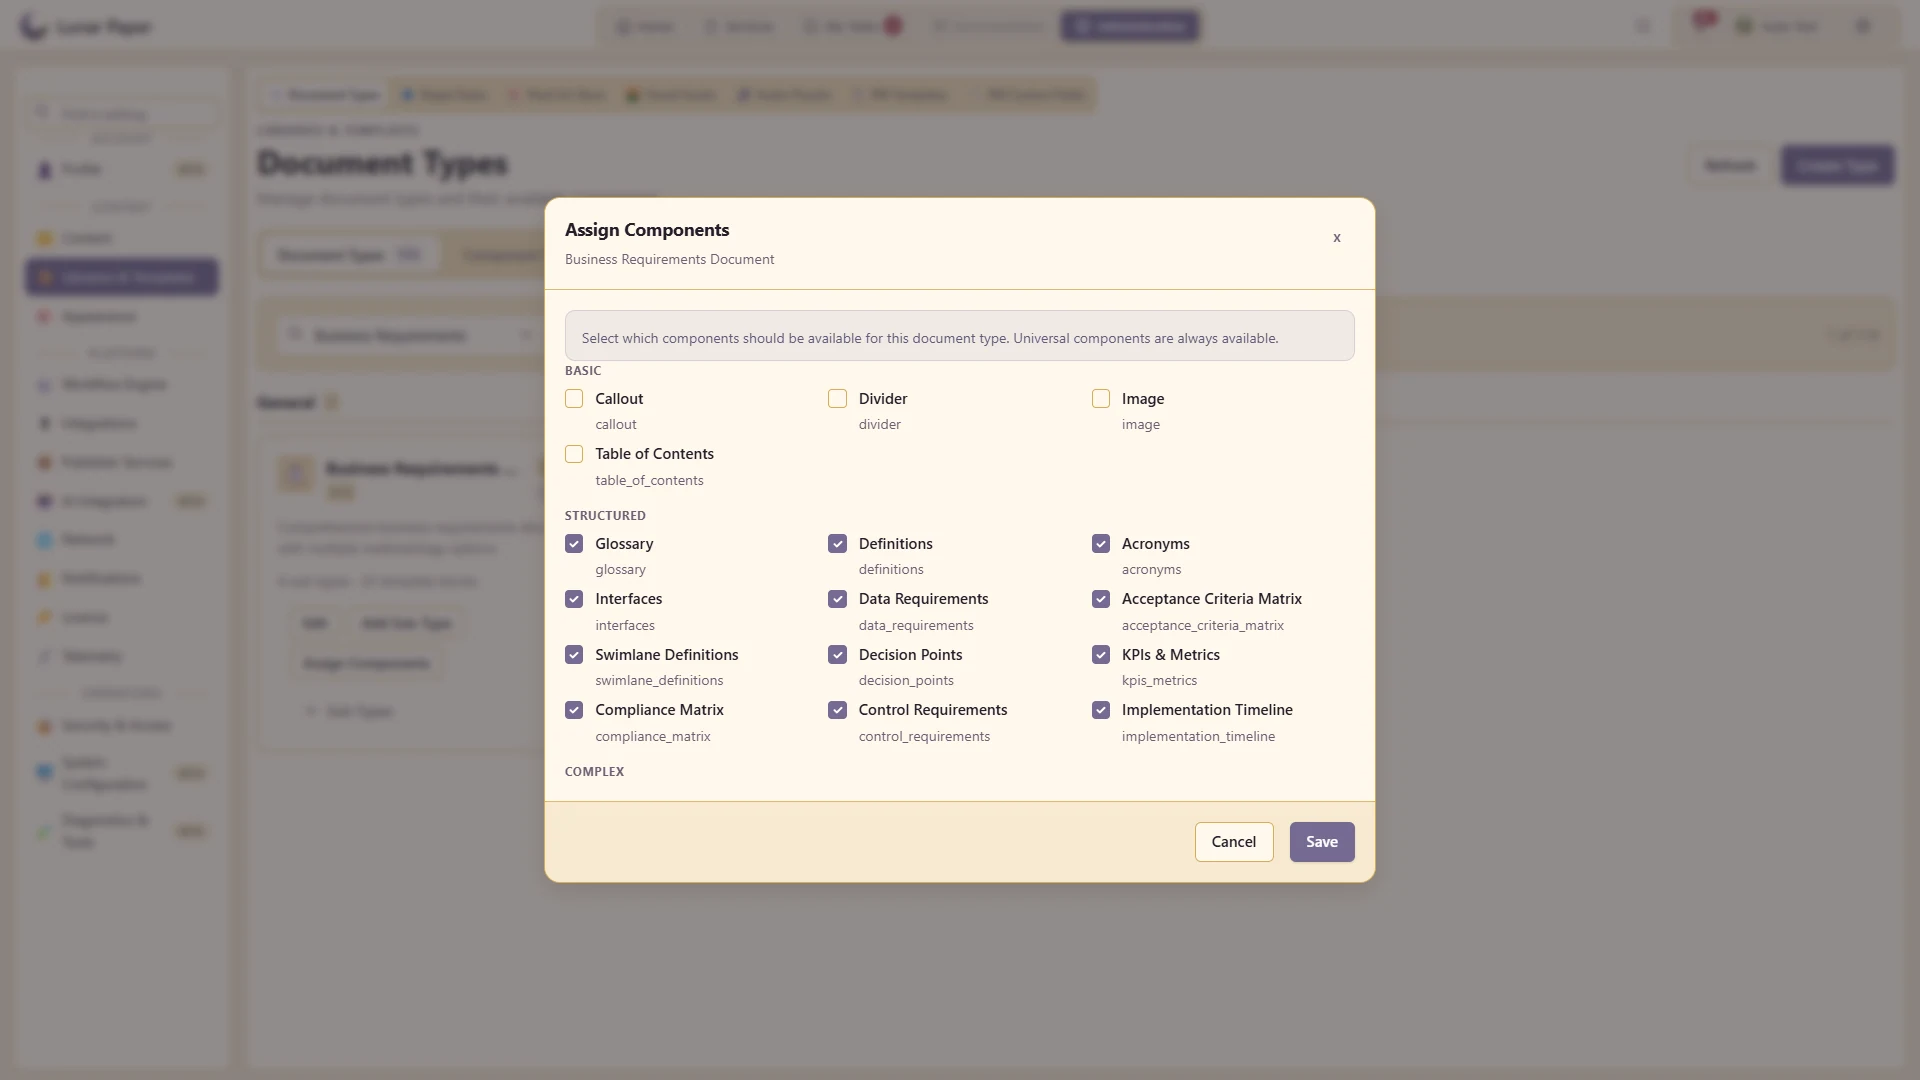
구조화된 문서 카탈로그와 각 유형에서 허용하는 구성 요소를 관리합니다.
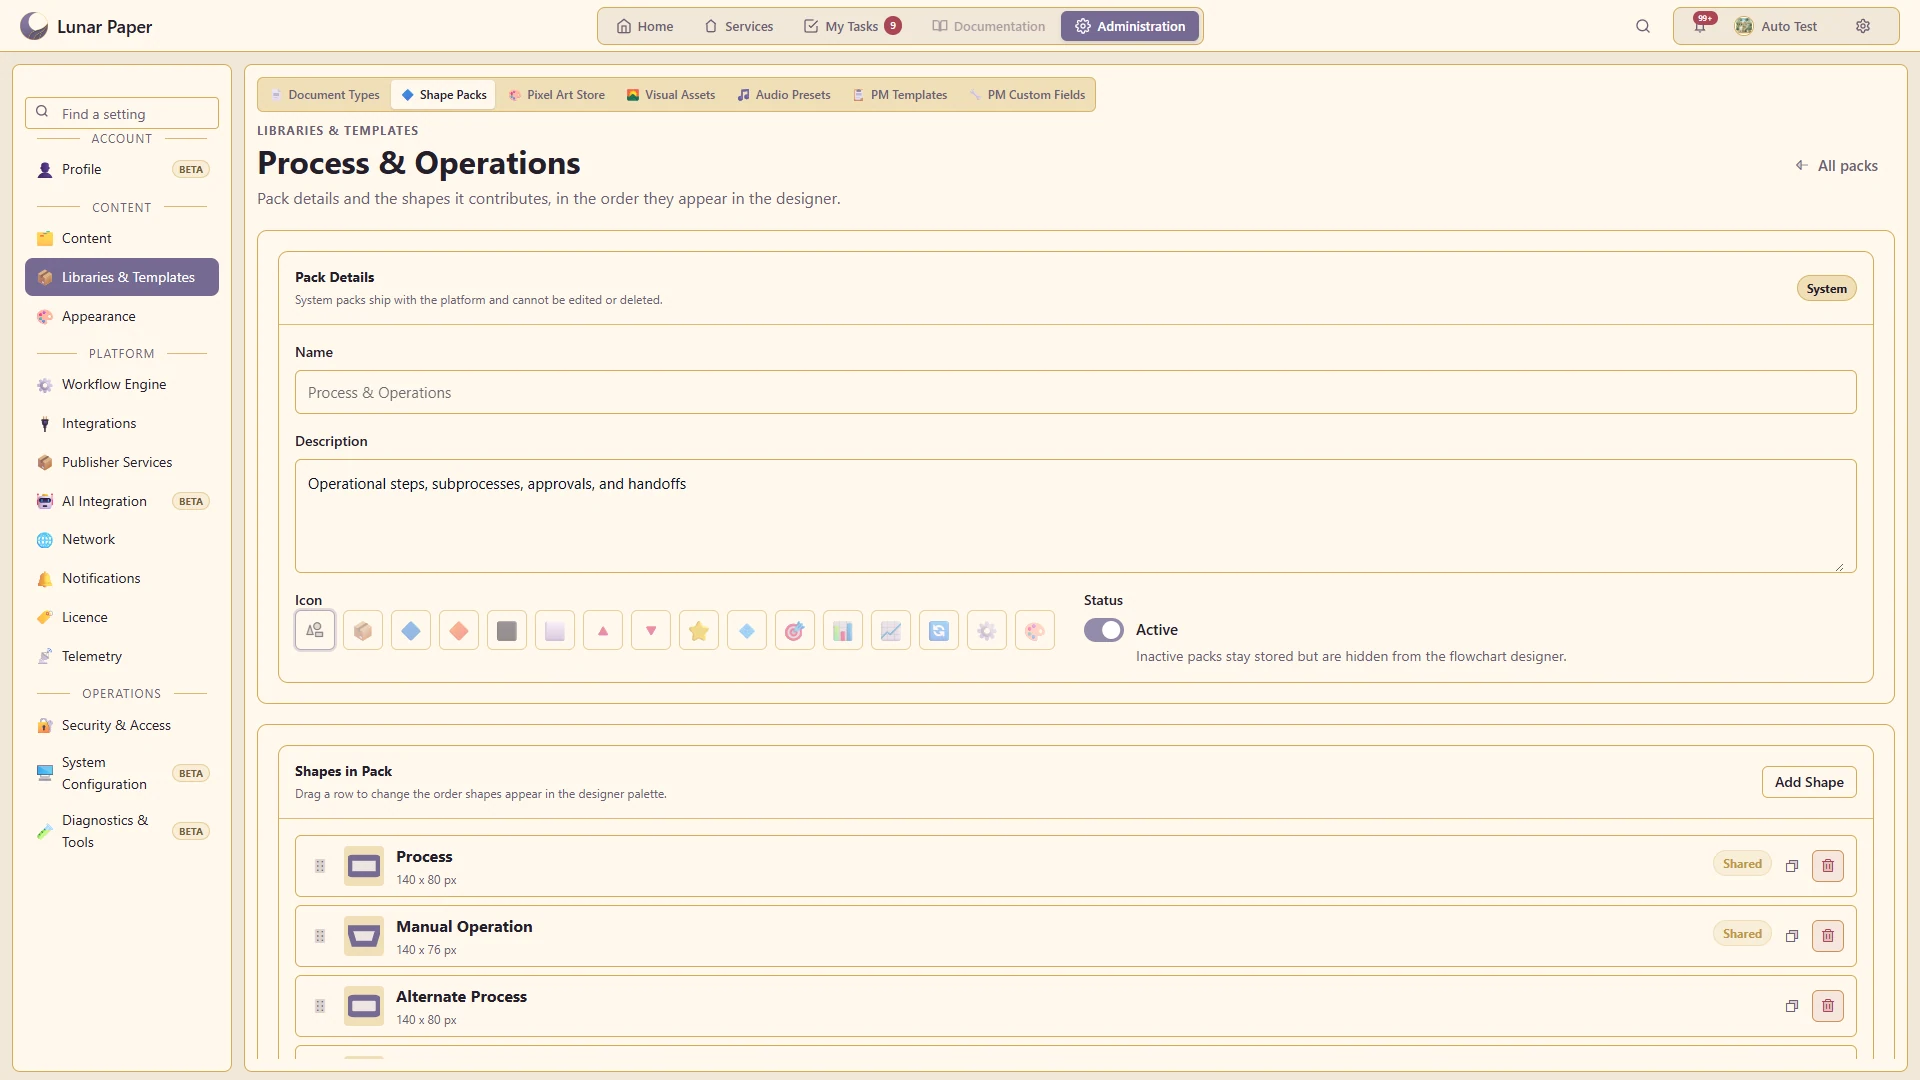
제공되는 도형 팩, 시각 자산, 픽셀 아트 팩, 오디오 사전 설정을 관리합니다.
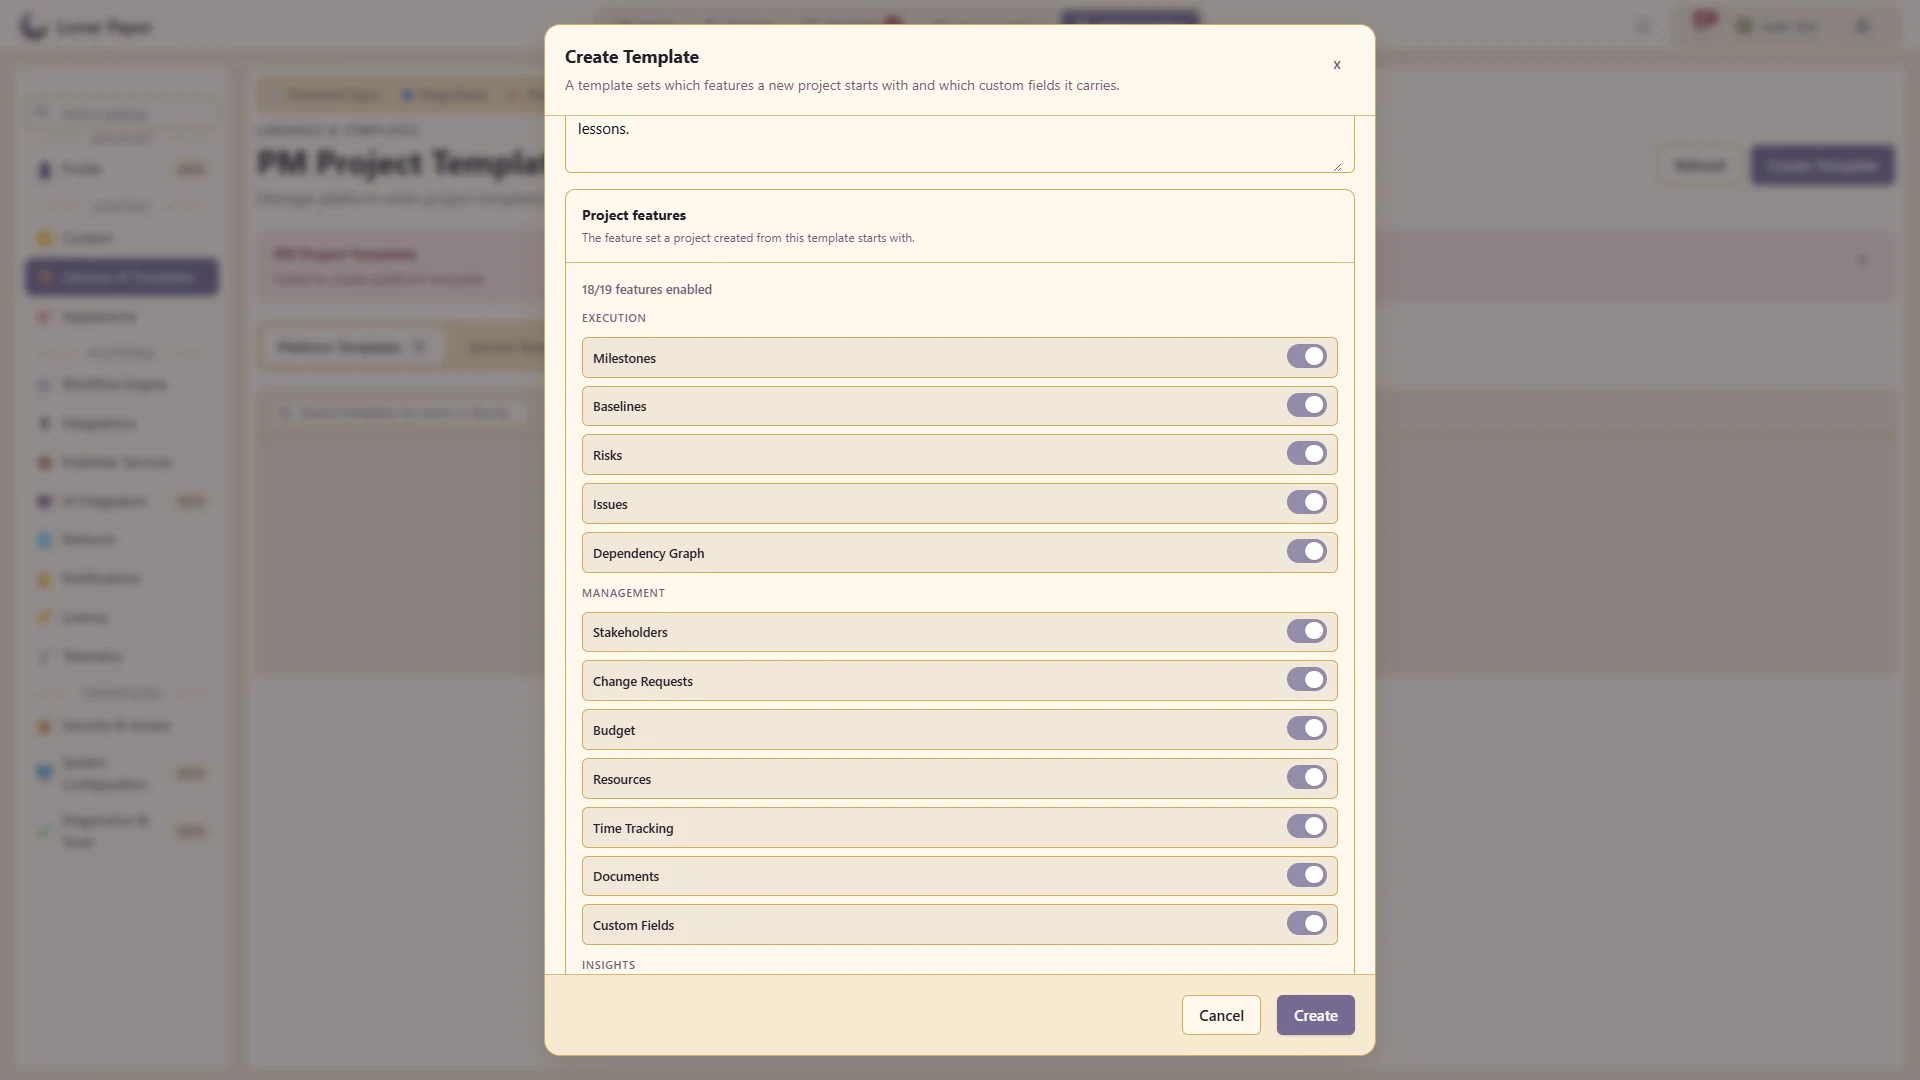
재사용 가능한 프로젝트 관리 구조와 필드 정의를 관리합니다.
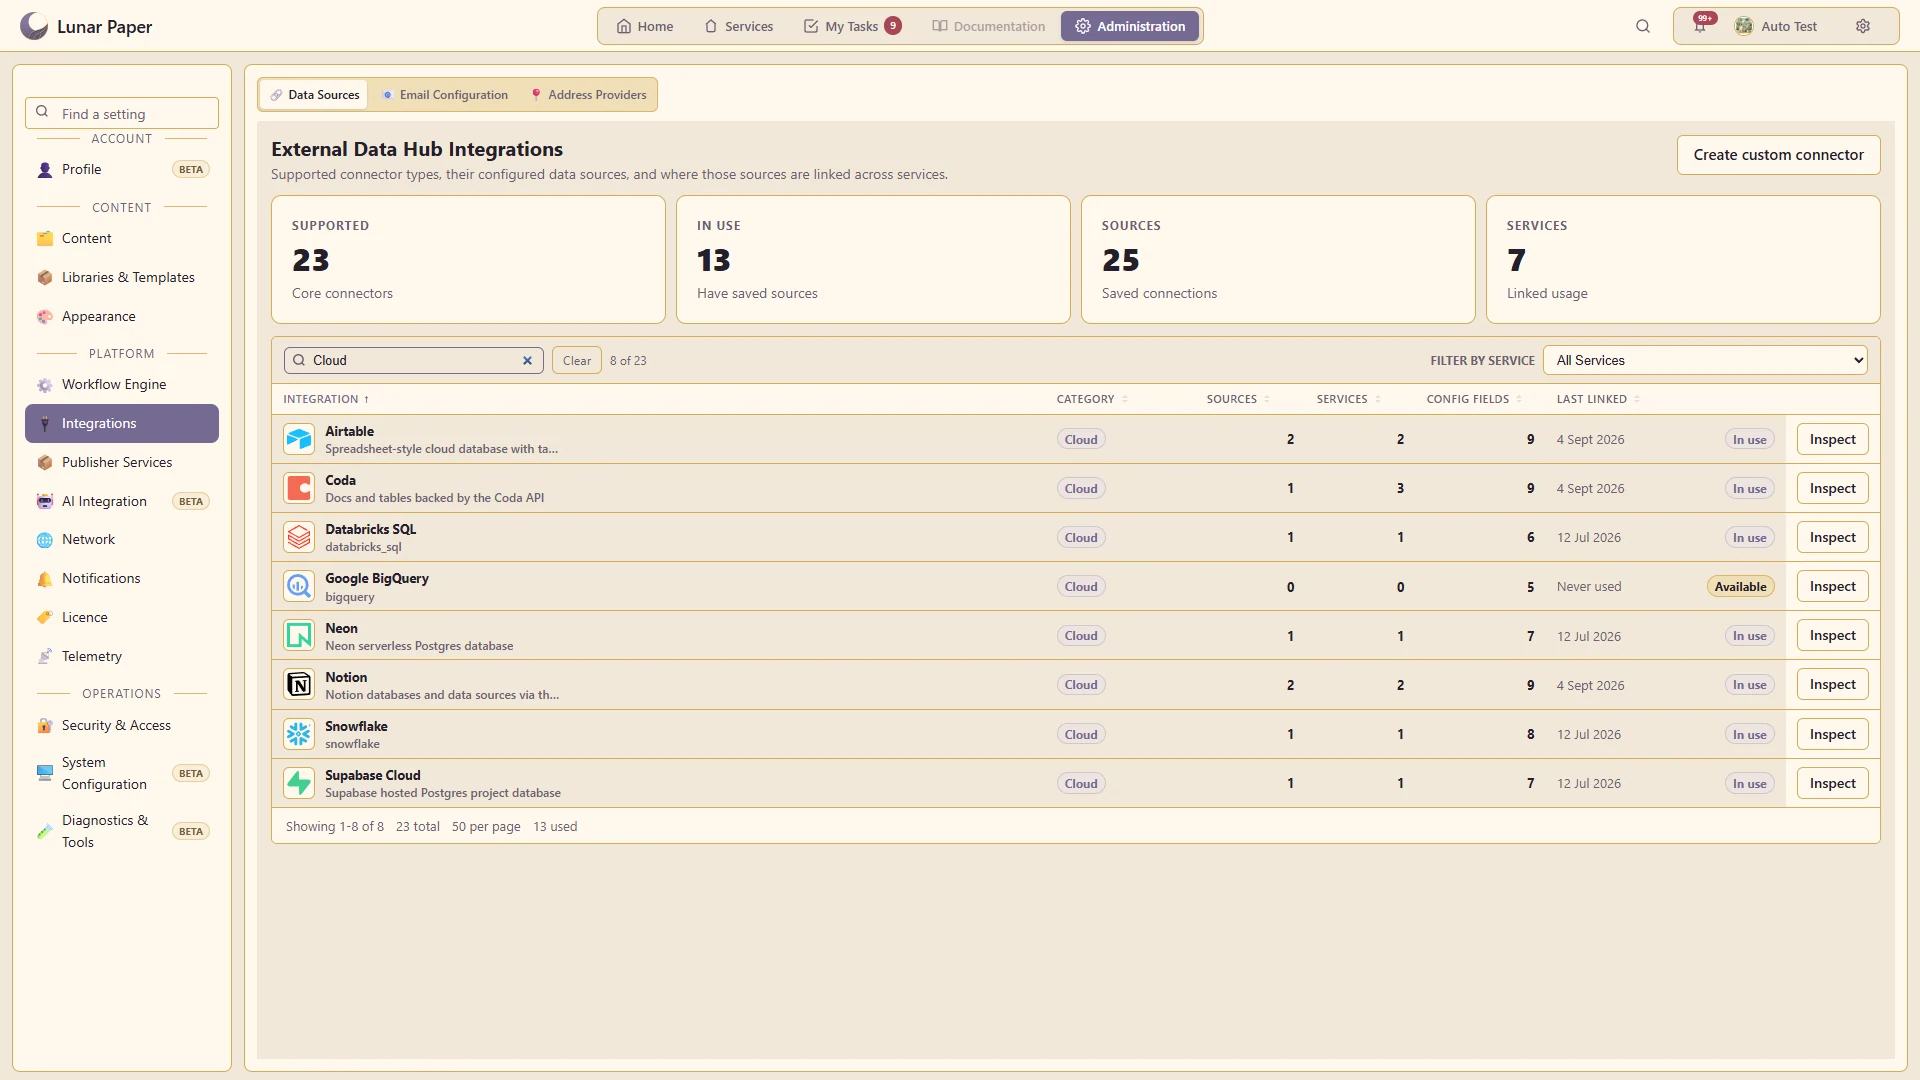
애플리케이션 데이터 기능에 필요한 연결을 구성합니다.
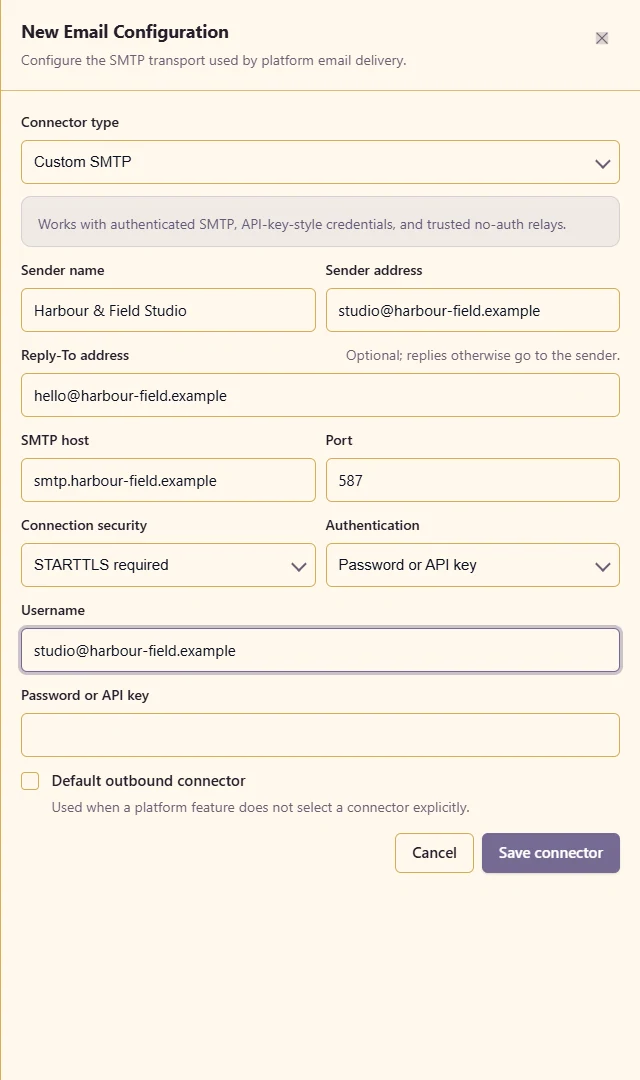
발송 연결과 지원되는 알림 동작을 설정합니다.
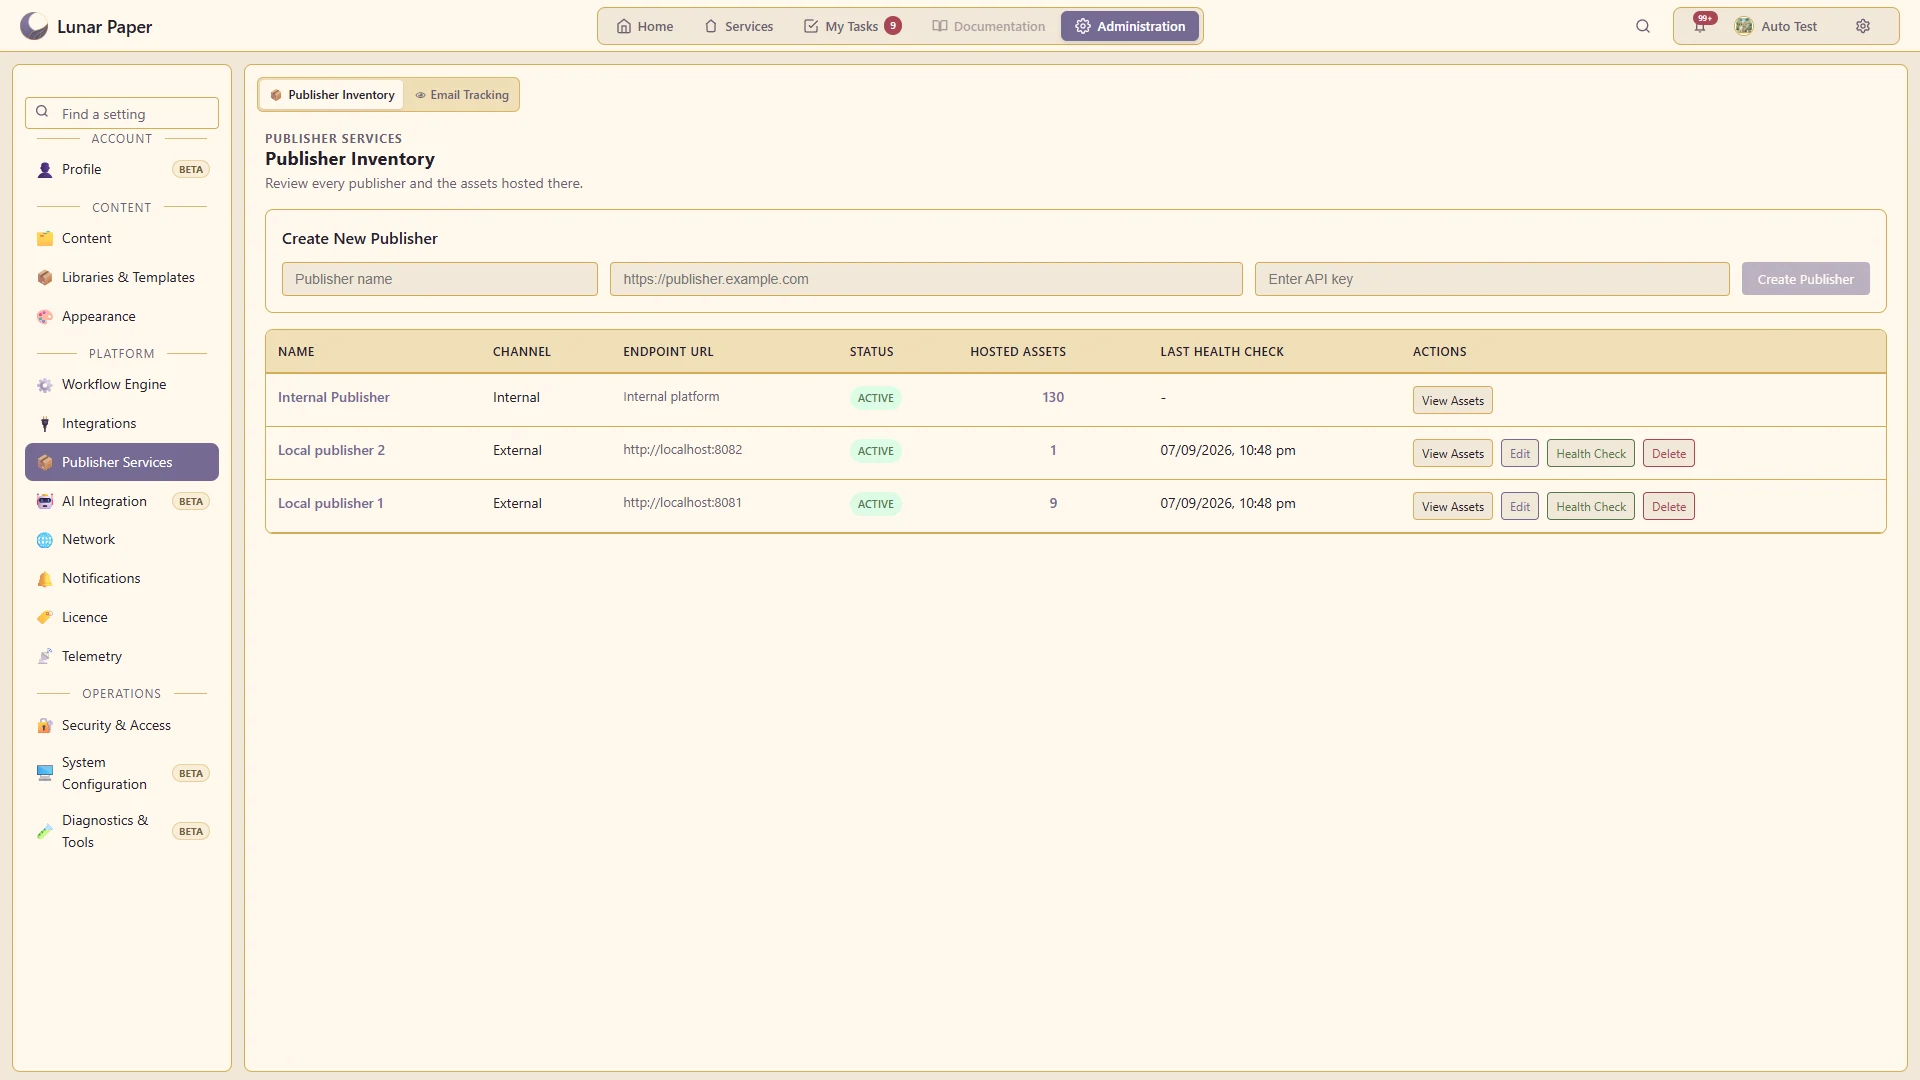
게시된 콘텐츠를 제공하는 데 쓰이는 게시 위치를 확인하고 구성합니다.
요청, 신원, 액세스 및 표면 보안 이벤트가 발생하는 대로 추적하세요.
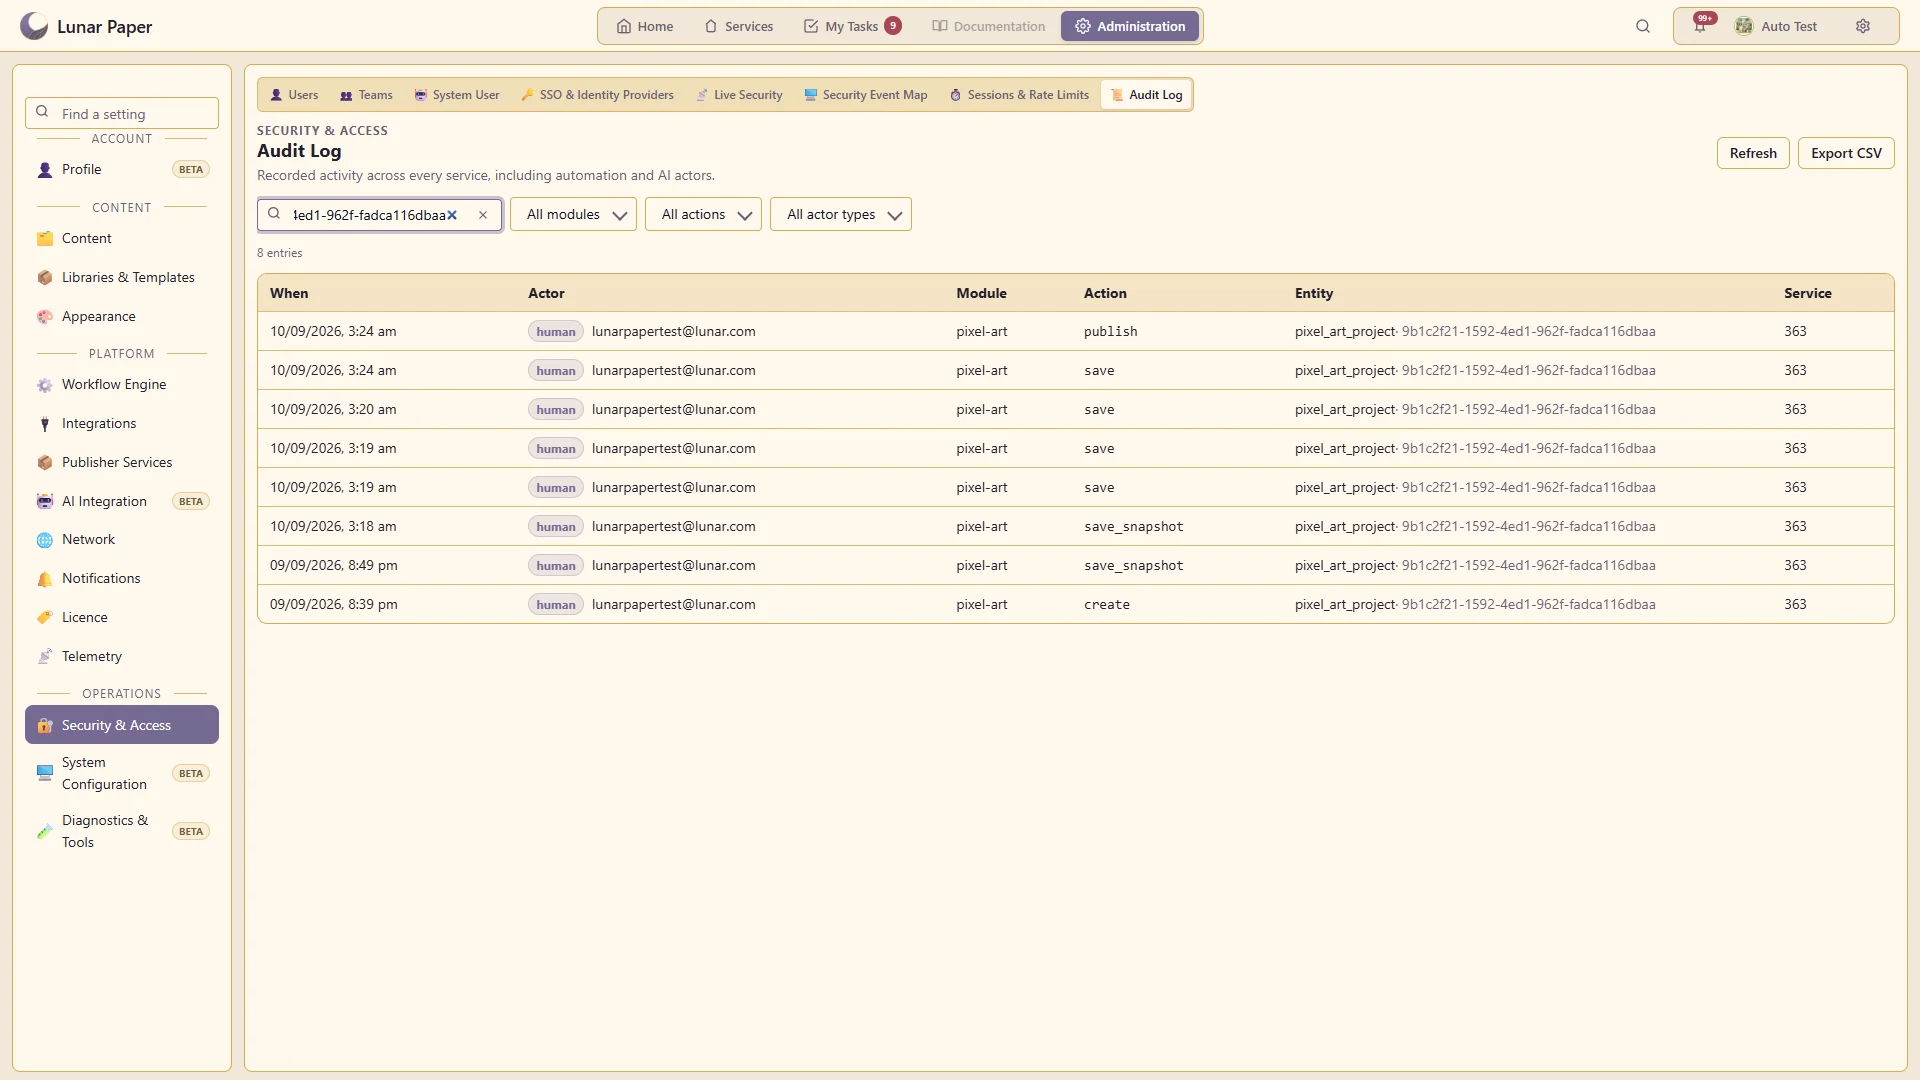
중앙 감사 화면에서 기록된 관리 활동과 콘텐츠 활동을 검토합니다.
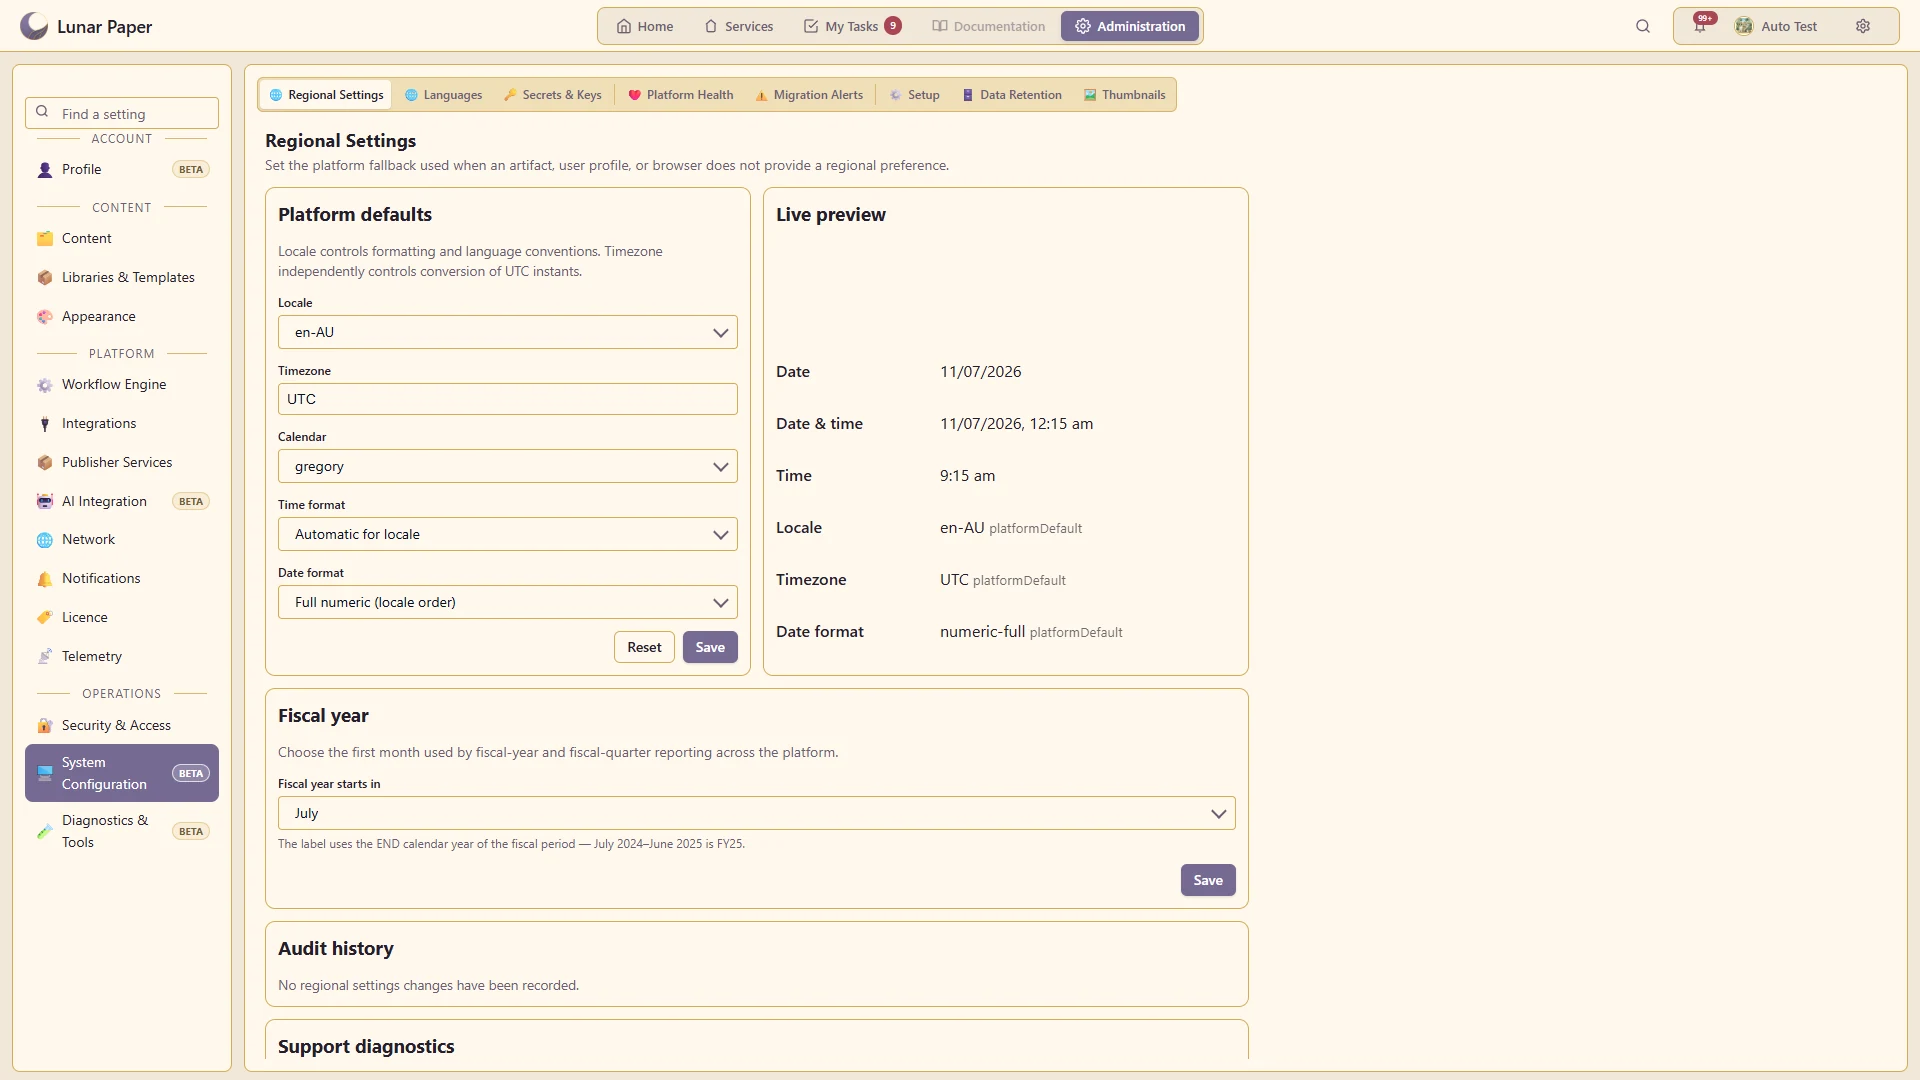
언어, 날짜, 시간, 지원되는 로캘 재정의를 구성합니다.
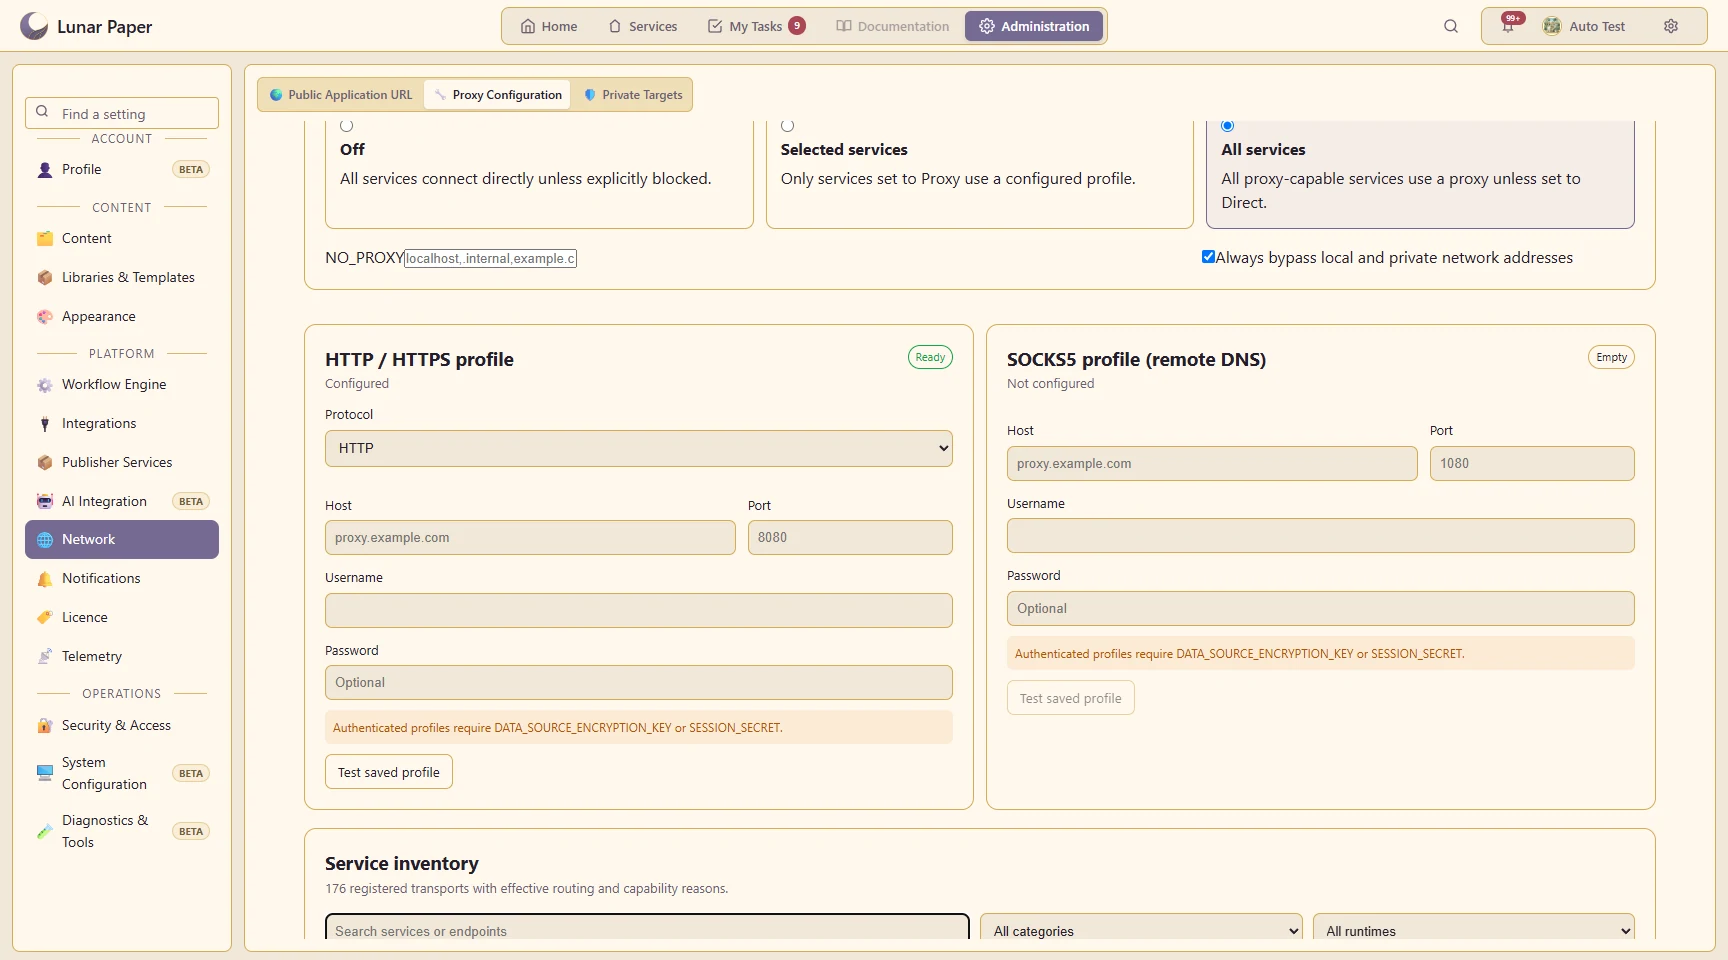
플랫폼 서비스가 직접 또는 프록시 경로를 통해 외부 시스템에 도달하는 방법을 제어합니다.
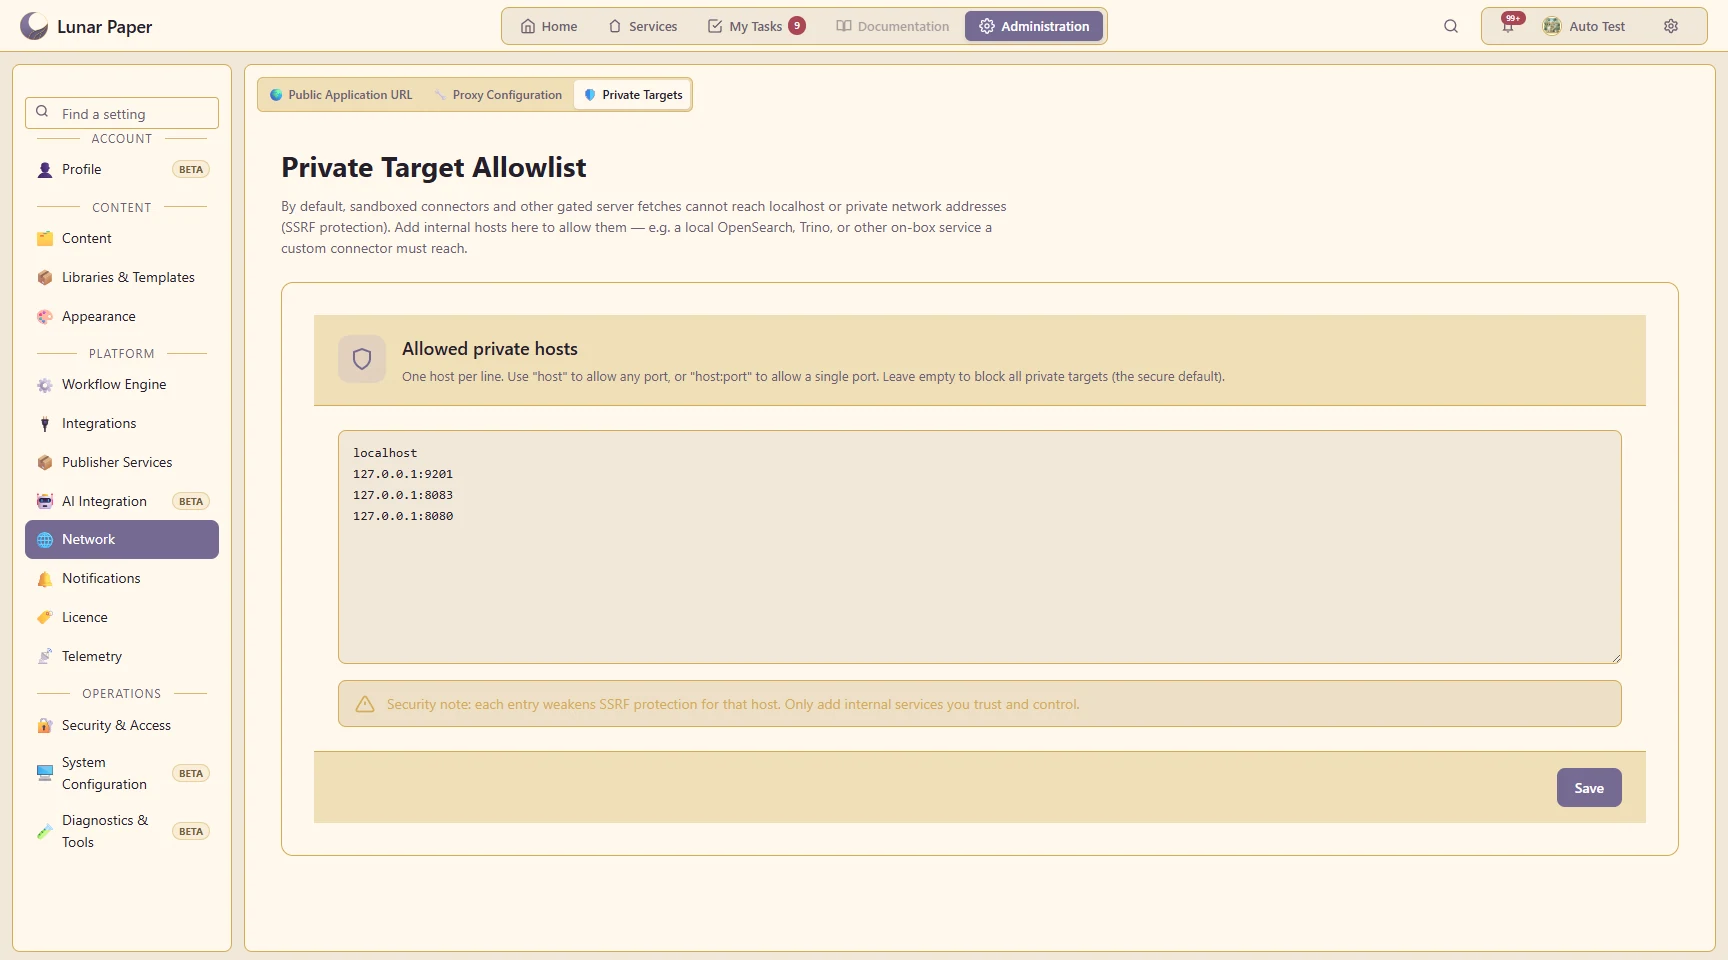
기본적으로 개인 네트워크 액세스를 차단하면서 신뢰할 수 있는 내부 호스트를 허용합니다.
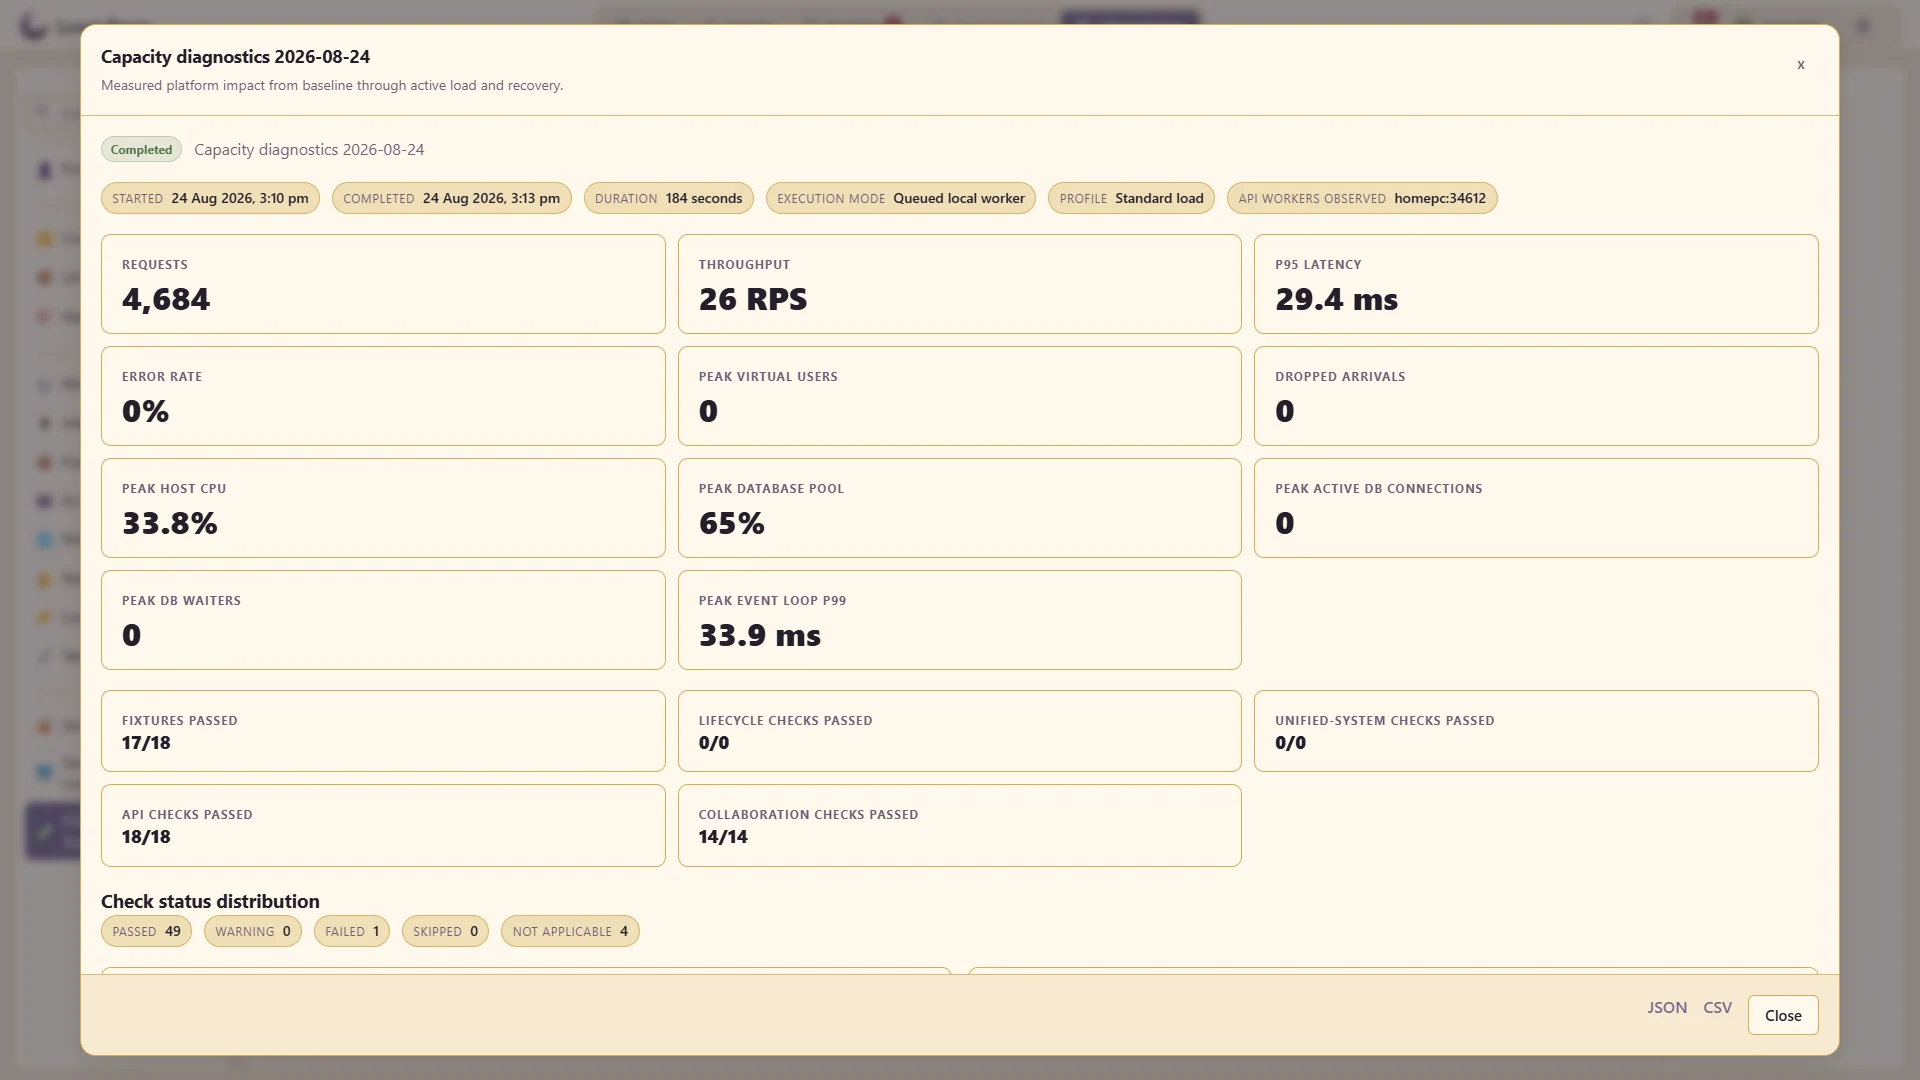
설치 환경의 사용 권한과 제공되는 용량 진단 정보를 확인합니다.
관리에서 하나로 모은 주요 영역입니다.
중앙 관리 화면에서 사용자, 팀, 역할 및 ID 공급자를 관리하세요.
애플리케이션 전체에서 사용되는 테마, 아이콘, 문서 구조, 크리에이티브 라이브러리 및 템플릿을 유지합니다.
데이터 소스, 이메일 전달, 게시 대상 및 제어된 아웃바운드 네트워크 액세스를 구성합니다.
운영 관점에서 실시간 보안 활동, 시스템 동작 및 관리 감사 기록을 검사합니다.
지원되는 언어, 날짜 및 시간 규칙, 라이센스 및 설치 수준 설정을 제어합니다.
플랫폼을 운영하는 데 사용되는 제어와 함께 워크플로 활동, 대기 작업 및 오류를 검토합니다.